
A Check Point Research divulgou na terça-feira (27) um relatório sobre uma campanha que distribui o malware Yoba disfarçado de assistente de inteligência artificial para computador. A isca são supostas versões avançadas de ferramentas ligadas ao ChatGPT, da OpenAI, e ao Claude, da Anthropic. Essas versões não existem. Quem baixa o pacote instala um minerador de criptomoedas que usa o processador da máquina, e a energia elétrica paga pela vítima, para gerar dinheiro aos criminosos.
Como a isca chega até a vítima
Os golpistas criam projetos falsos em plataformas de desenvolvimento de software e trabalham para que esses endereços apareçam entre os primeiros resultados do Google. A técnica se chama envenenamento de SEO. Quem pesquisa por uma versão nova de um assistente de IA para desktop pode cair numa página com cara de legítima, descrição técnica caprichada e um arquivo compactado para download.
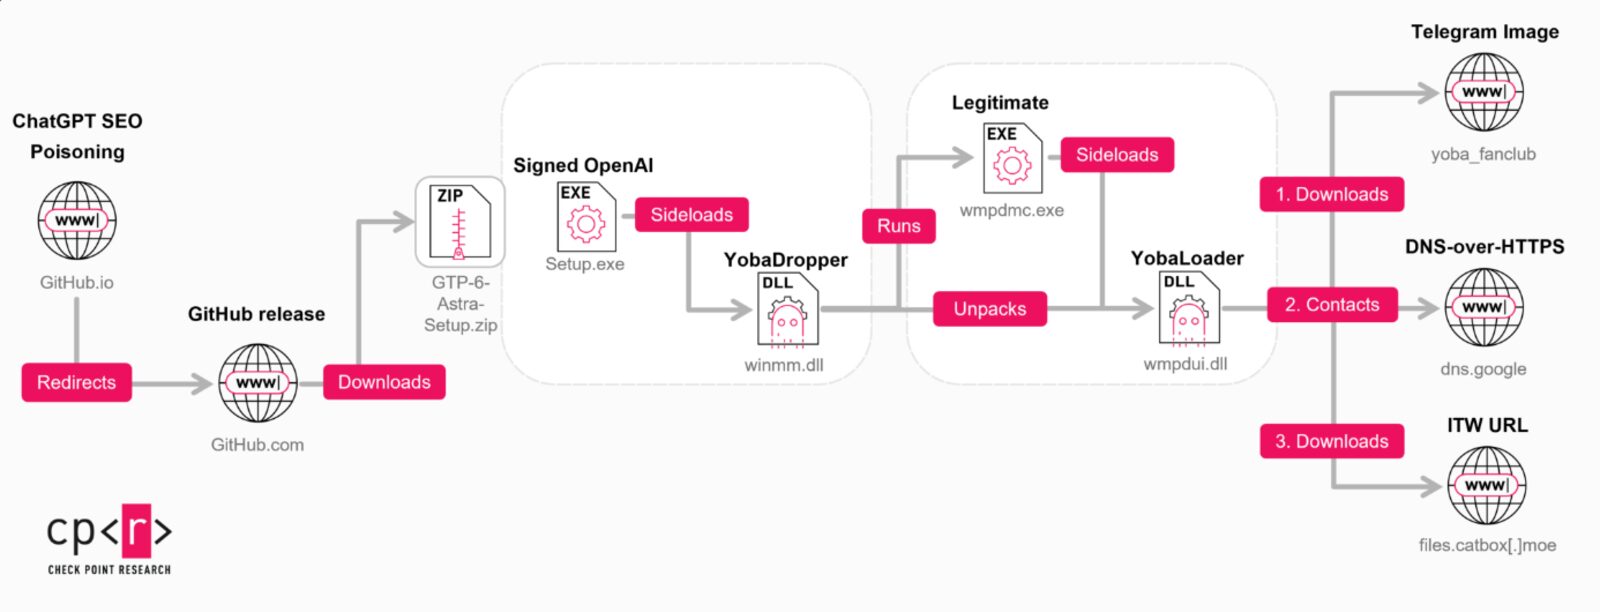
Dentro do arquivo há um executável verdadeiro, assinado digitalmente pela empresa que o criou. Junto vem uma biblioteca DLL adulterada. Quando o programa legítimo é aberto, ele carrega a DLL maliciosa no lugar da original, processo conhecido como sideloading de DLL. Como o executável principal tem assinatura válida, as defesas de segurança tradicionais têm mais dificuldade de identificar o problema.
O que o Yoba faz depois de instalado
Antes de agir, o Yoba checa se está rodando em um ambiente controlado, do tipo usado por pesquisadores para analisar vírus. Ele também lê o idioma do teclado e deixa de infectar computadores configurados para Rússia, Belarus e Cazaquistão. Esse filtro é comum entre grupos criminosos que querem evitar investigações nos países onde atuam. O Brasil não está entre as exceções.
Passada a verificação, o malware se configura para continuar ativo mesmo depois de o computador ser reiniciado e se conecta a servidores controlados pelos criminosos. De lá vem o minerador, que roda em segundo plano e ocupa toda a capacidade de processamento disponível. Os sinais típicos desse tipo de infecção são lentidão constante, ventoinha em alta rotação com o PC parado e, no notebook, bateria durando menos.
A mineração é apenas o uso atual. Segundo a Check Point Research, a estrutura montada pelos criminosos funciona como uma base flexível: os operadores podem trocar a carga entregue a qualquer momento, e a mesma infecção pode passar a roubar dados ou instalar outras ameaças. Por isso, remover o minerador sem limpar o resto do sistema resolve pouco.
Como se proteger
OpenAI e Anthropic distribuem seus aplicativos pelos próprios sites e por lojas oficiais. Não existe versão antecipada de ChatGPT ou Claude circulando em repositório de terceiros, e qualquer resultado de busca que aponte para outro domínio prometendo recurso exclusivo merece desconfiança. A recomendação da Check Point Research é baixar programas apenas de sites oficiais e lojas verificadas, regra que vale também para utilitários comuns encontrados pelo Google.