Uma vulnerabilidade no Telegram Desktop permitia que um invasor lesse conversas inteiras, com nomes, horários e conteúdo das mensagens, a partir de um recurso aparentemente inofensivo: a exportação do histórico em arquivo HTML. Quem encontrou o problema foi a dupla Denis e Aleksander Rostilov, da ExPatch, especializada em segurança; a falha já foi corrigida pelo Telegram e rendeu uma recompensa à dupla. O que chamou a atenção foi o que veio depois: o mensageiro se recusou a autorizar a divulgação pública do caso, e os pesquisadores publicaram mesmo assim.
O mecanismo era discreto. Um bot podia criar uma mensagem com um botão que escondia comandos maliciosos, invisíveis dentro do chat. Bastava que essa mensagem fosse encaminhada para um grupo qualquer, sem que o bot precisasse participar dele. O código ficava adormecido no histórico por meses ou anos e só acordava quando alguém decidia exportar as conversas em HTML e abrir o arquivo no navegador do computador.
Sem clique, sem aviso
Nesse momento, segundo o relatório da ExPatch, o ataque era imediato. Ao carregar a página, o script lia remetentes, horários, textos e até o caminho das pastas na máquina da vítima, e enviava tudo para um servidor do invasor. A página também podia ser reescrita na hora, e os testes mostraram que era possível substituí-la por uma tela falsa de verificação com a identidade visual do Telegram, abrindo caminho para roubo de senhas e e-mails.
O código vulnerável chegou aos usuários do Telegram Desktop em março de 2024 e só foi fechado em julho de 2026, na versão 7.0.1, o que significa mais de dois anos exposta. A gravidade foi classificada em 8,2 na escala CVSS, considerada alta. E há um detalhe que atualizar o app não resolve: arquivos HTML exportados antes do conserto continuam carregando a mensagem adulterada. Abrir uma exportação antiga no Chrome ou no Edge ainda dispara o ataque.
A briga pela divulgação
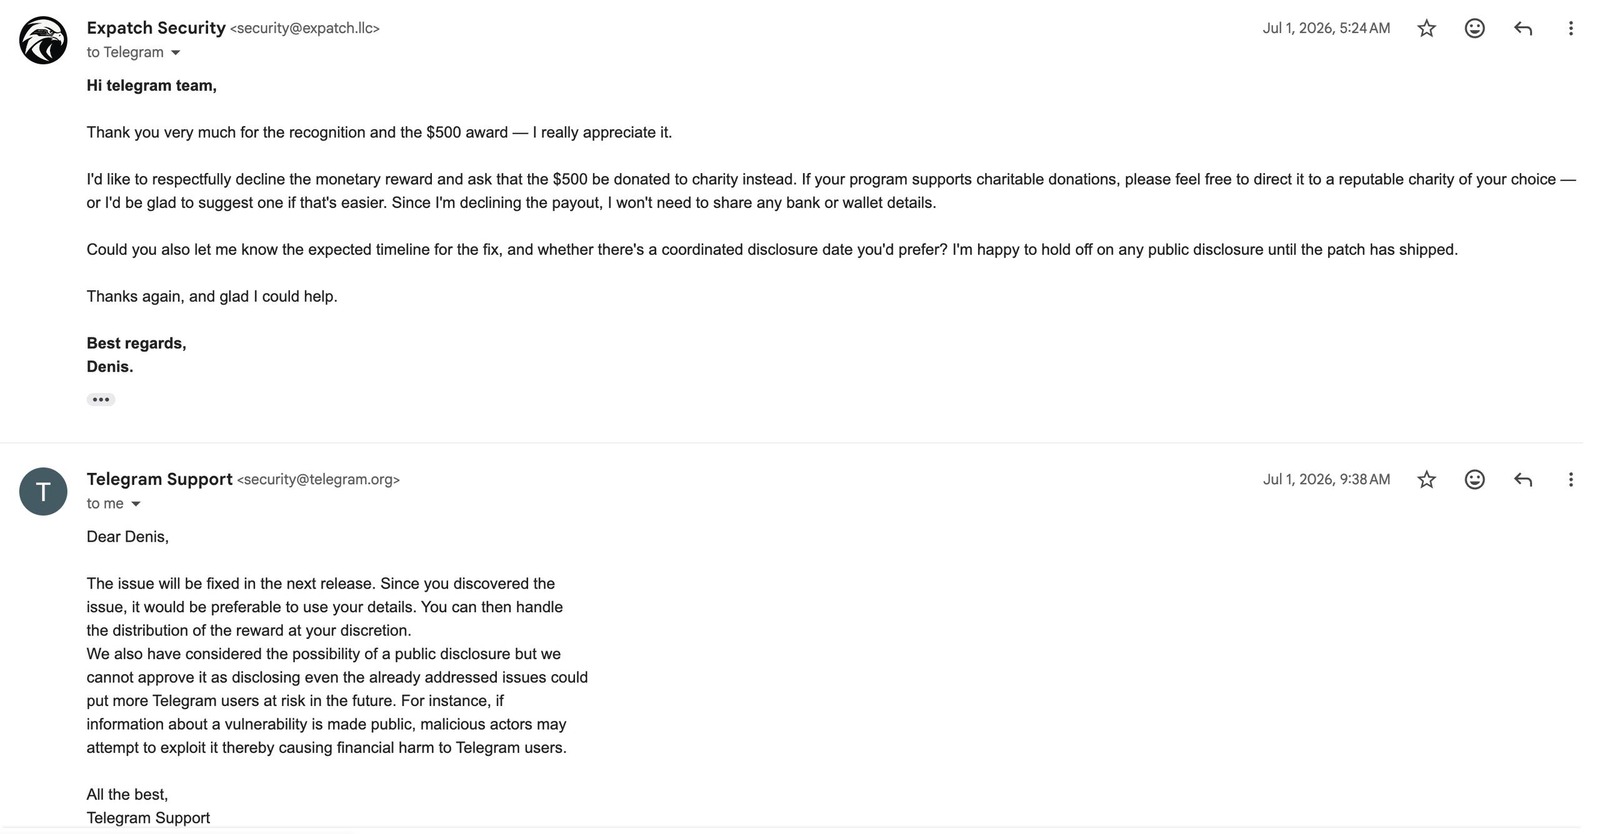
Ao pagar a recompensa de US$ 500 (cerca de R$ 2.570), o suporte do Telegram informou por e-mail que não aprovaria a publicação do caso, com o argumento de que expor até problemas já resolvidos pode colocar usuários em risco no futuro. Os pesquisadores recusaram o dinheiro, pediram que ele fosse doado a uma instituição de caridade e decidiram publicar o relatório assim mesmo, por entenderem que os usuários precisam saber que arquivos antigos seguem perigosos.
Para quem usa o Telegram no PC, a recomendação é simples: instale a versão mais recente, desconfie de exportações antigas de grupos que você não administra e, se precisar mesmo consultar um histórico, gere o arquivo de novo com o app atualizado. É mais um lembrete de que um arquivo HTML aberto no navegador é, na prática, um programa rodando na sua máquina.