
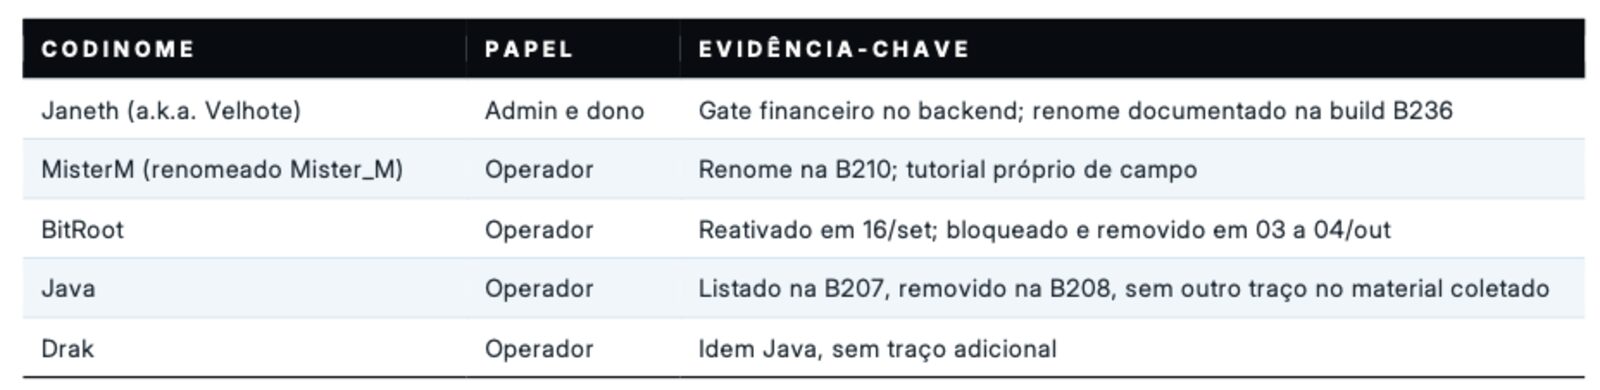
Um grupo criminoso que se identifica como RedScanner comprometeu ao menos 40 instituições financeiras e órgãos públicos no Brasil, segundo relatório de inteligência de ameaças da empresa de segurança ZenoX. A campanha recebeu o nome de Open Ledger. Cinco pessoas coordenavam a operação, com um administrador central no topo, mas a maior parte do trabalho técnico ficou a cargo de agentes de IA comerciais rodando 24 horas por dia. A lista de vítimas não foi divulgada publicamente.
Um servidor aberto entregou tudo
O grupo foi exposto por um descuido próprio. A máquina central da operação, alugada na Hetzner e hospedada em Nuremberg, na Alemanha, deixava a listagem de diretórios visível para qualquer um na internet. Um serviço em Python esquecido no diretório raiz respondia sem autenticação e sem criptografia TLS. Os analistas recolheram dali mais de 7 mil arquivos, entre transcrições de sessões com IA, ferramentas de comando e dados já roubados das vítimas.
No mesmo diretório estavam chaves SSH, credenciais, dumps de memória e as chamadas skills de IA, roteiros parametrizados que ensinam o agente a executar cada etapa de um ataque. Com esse acervo, a ZenoX diz ter mapeado servidores, métodos e rotas de exfiltração do grupo. É uma ironia difícil de ignorar: quem invadia bancos guardava os próprios segredos em uma pasta pública.
A IA era a equipe
O que diferencia o RedScanner de outros grupos é a escala de automação. A IA aparece nos arquivos como a principal força de trabalho, e não como ferramenta de apoio. O agente fazia varredura de alvos, triagem de vulnerabilidades e testes de credenciais, enquanto os humanos dividiam funções de gestão. O grupo tinha linha própria no orçamento para o gasto com IA, rodízio automático de contas para escapar de bloqueios e um modelo de linguagem hospedado em servidor próprio como reserva quando precisava de mais capacidade. A memória da operação, com o histórico do que já tinha sido feito, era mantida pela própria IA.
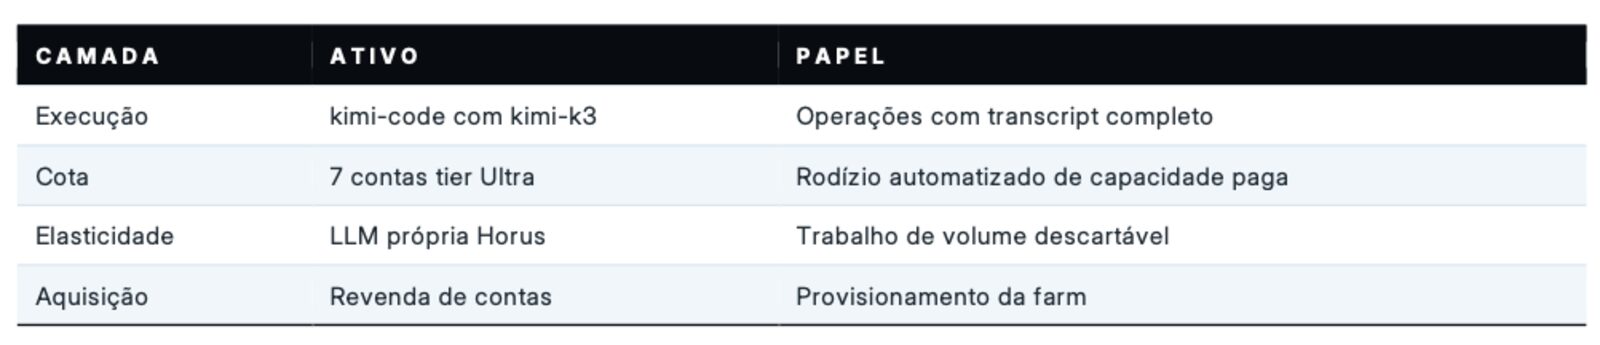
Para contornar as travas de segurança dos modelos comerciais, os operadores usavam instruções sistemáticas desenhadas para anular as recusas. Com isso, o agente escrevia código malicioso e tocava rotinas de varredura sem que alguém precisasse acompanhar cada passo. O relatório não identifica publicamente qual modelo foi usado.
Cartões, fintechs e escrituradoras
As ações iam do roubo de dados de cartão de crédito a tentativas de alterar sistemas de produção em fintechs e em escrituradoras de fundos, empresas que registram quem é dono de cada cota. Em parte dos casos, segundo a ZenoX, o grupo agiu como quem demonstra capacidade: criava registros sintéticos e fazia backup antes de mexer nos sistemas, testando até onde conseguia chegar. Isso não torna o ataque menos grave. Quem consegue escrever em produção numa escrituradora consegue, em tese, causar estrago real quando quiser.
Para o cliente de banco, o caso mostra que o custo de montar uma operação desse porte caiu. Cinco pessoas com agentes de IA bem configurados cobriram dezenas de alvos ao mesmo tempo. Se você tem cartão em fintech, vale revisar o extrato com mais atenção nas próximas semanas, mesmo sem confirmação de que sua instituição está na lista.
O que as empresas foram orientadas a fazer
A ZenoX recomendou às instituições afetadas ou expostas pela cadeia de fornecedores que revoguem imediatamente tokens, chaves de API e credenciais de nuvem, e troquem as chaves principais dos domínios. A empresa também pede análise dos registros de acesso a bancos de dados, firewalls e sistemas de mensagens, bloqueio dos endereços e indicadores de rede ligados aos atacantes e remoção de códigos de autenticação em duas etapas cadastrados de forma fraudulenta, além de revisão das permissões de aplicativos em nuvem. Os nomes das organizações atingidas seguem sem divulgação.