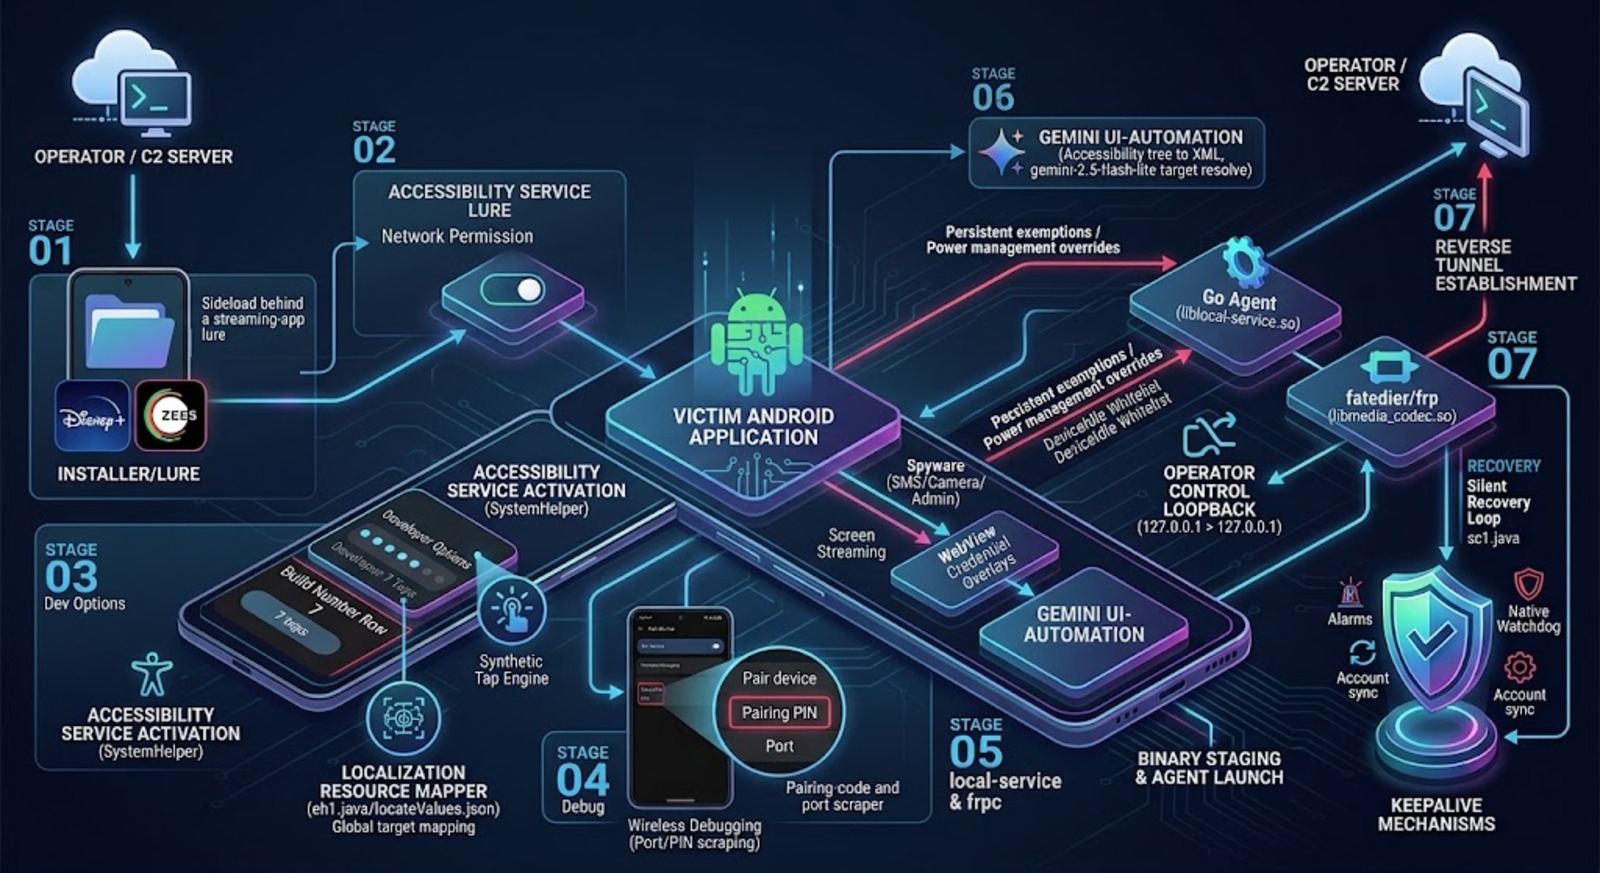
Um novo trojan bancário para Android eleva o nível dos golpes no celular. Batizado de RatHat pela equipe de pesquisa da Zimperium, o malware não segue um roteiro fixo de comandos: ele descreve a tela do aparelho para um modelo de inteligência artificial generativa e recebe de volta a próxima ação. Na prática, o vírus “enxerga” a interface, decide onde tocar e executa o golpe como se fosse uma pessoa mexendo no telefone.
O relatório, publicado na quarta-feira (16), aponta indícios de que a operação é conduzida a partir da China, com foco inicial em apps financeiros populares por lá, como WeChat e Alipay. A técnica, porém, é genérica o suficiente para ser adaptada a qualquer banco ou carteira digital, e é isso que preocupa quem acompanha segurança mobile.
Como a infecção começa
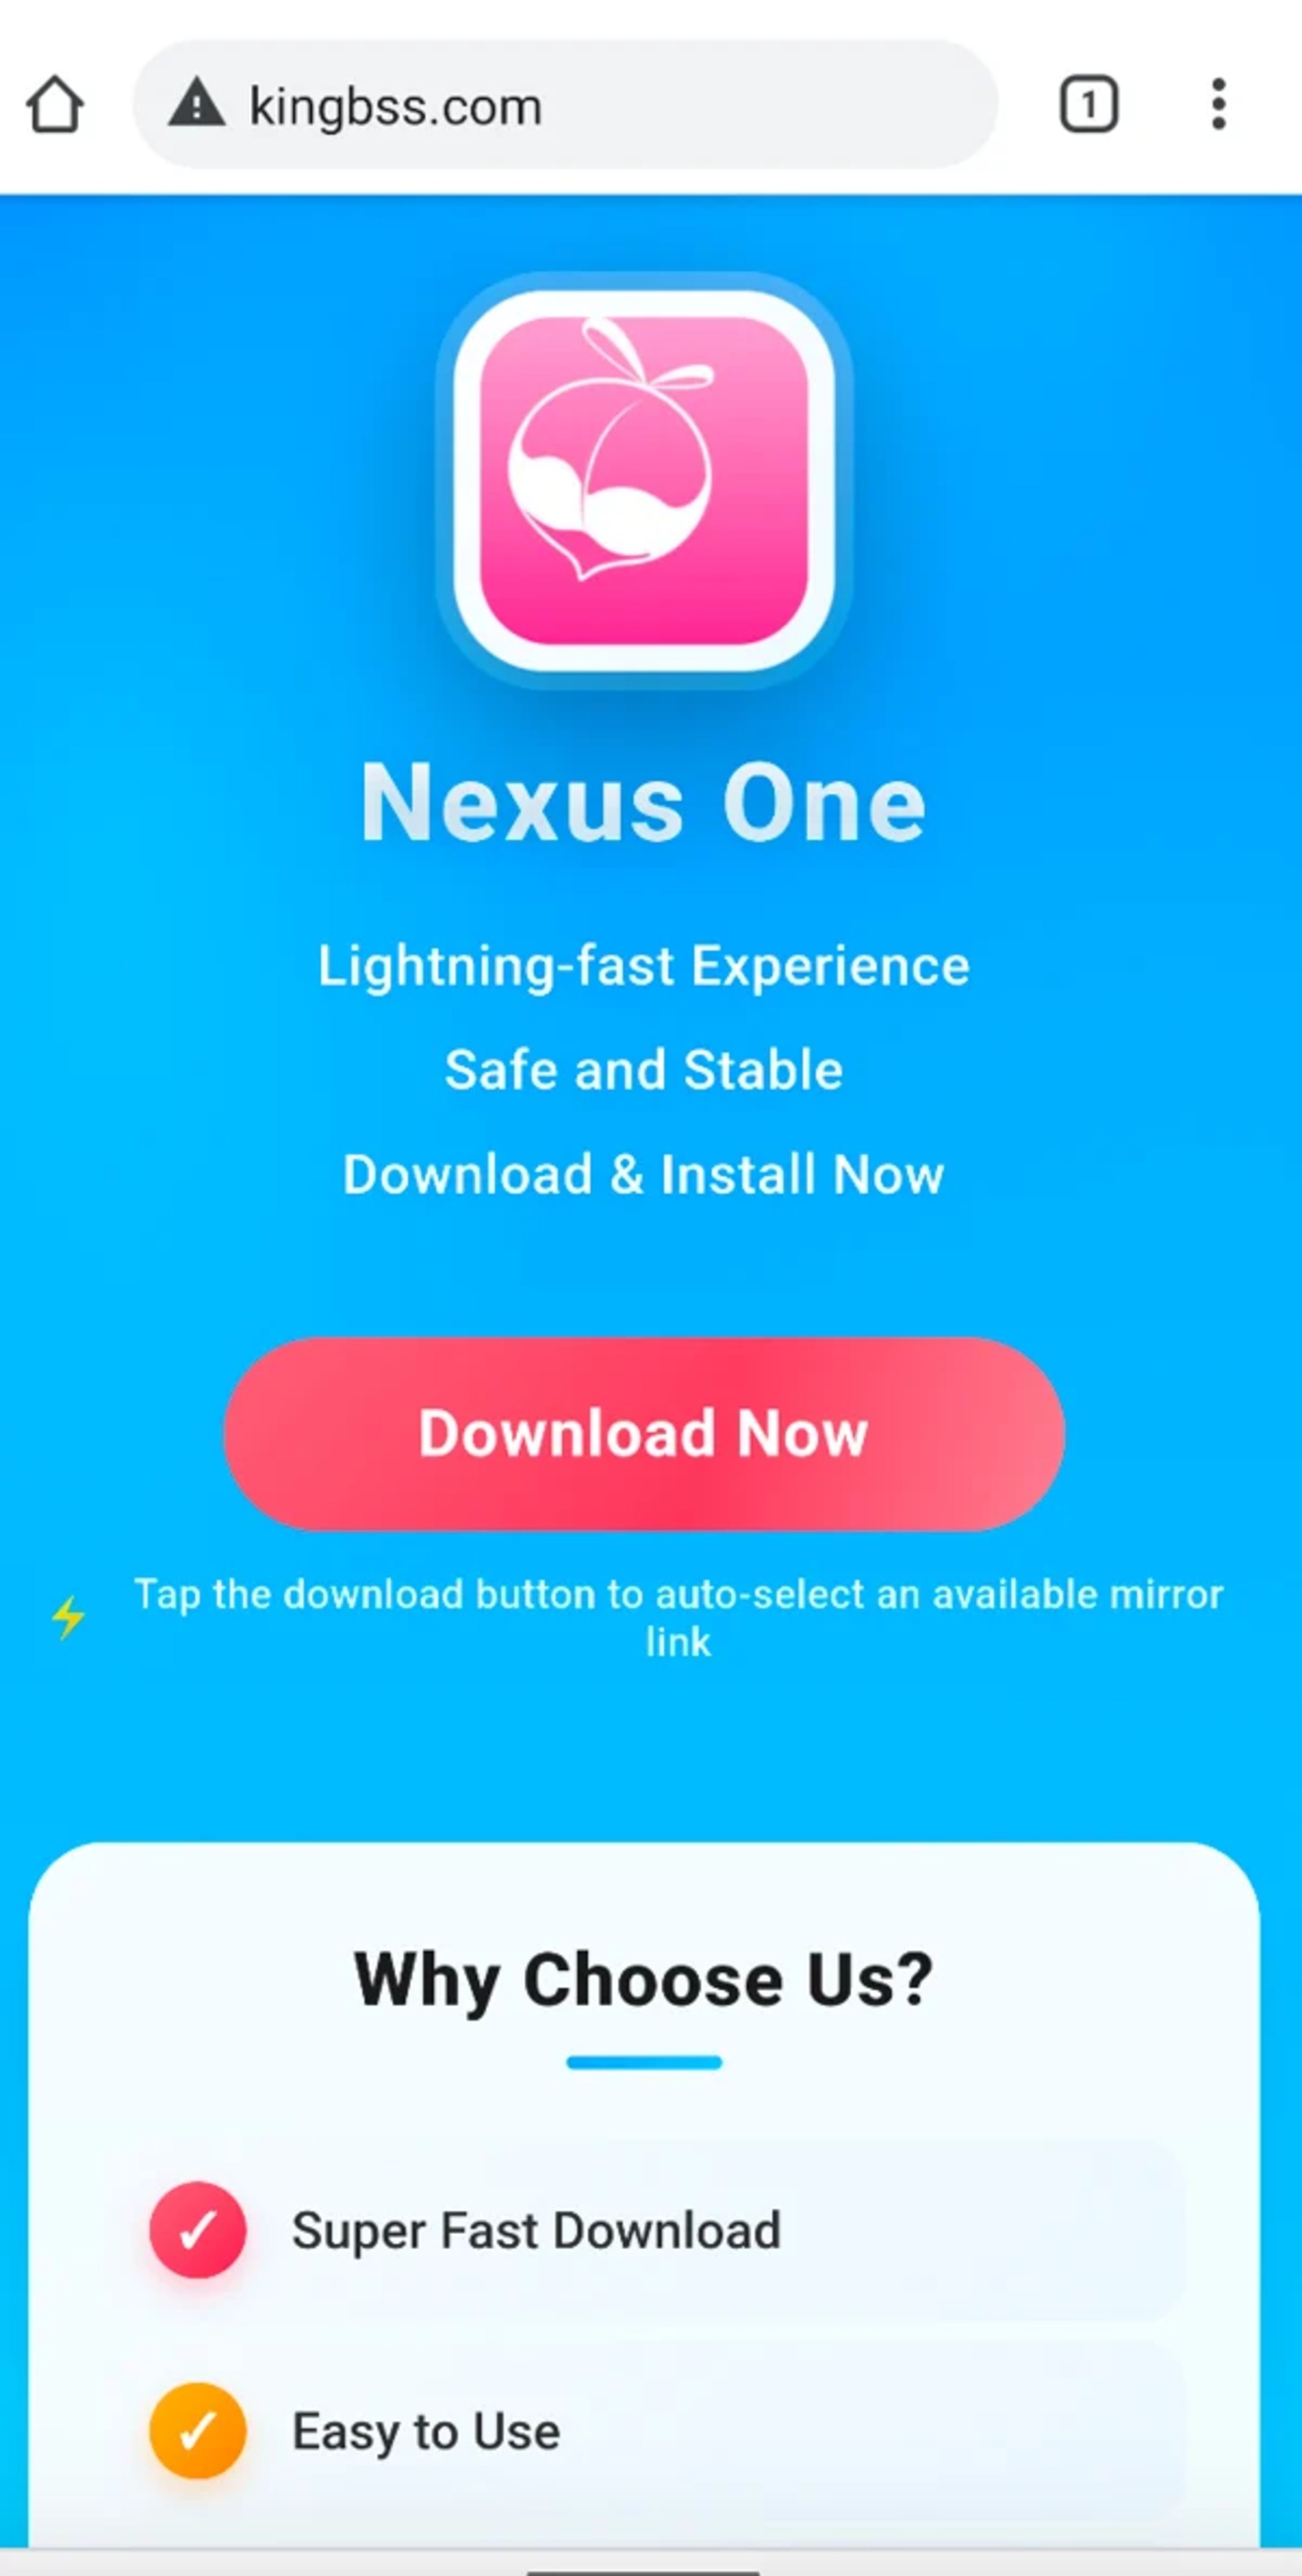
A porta de entrada é conhecida: mensagens de SMS com links (o chamado smishing) ou anúncios que levam a páginas falsas. Nelas, a vítima é convencida a baixar manualmente um APK que imita um serviço de streaming ou um navegador. O arquivo não vem da Play Store, então o Android pede confirmação extra para instalar, e o golpe conta com o usuário aceitando.
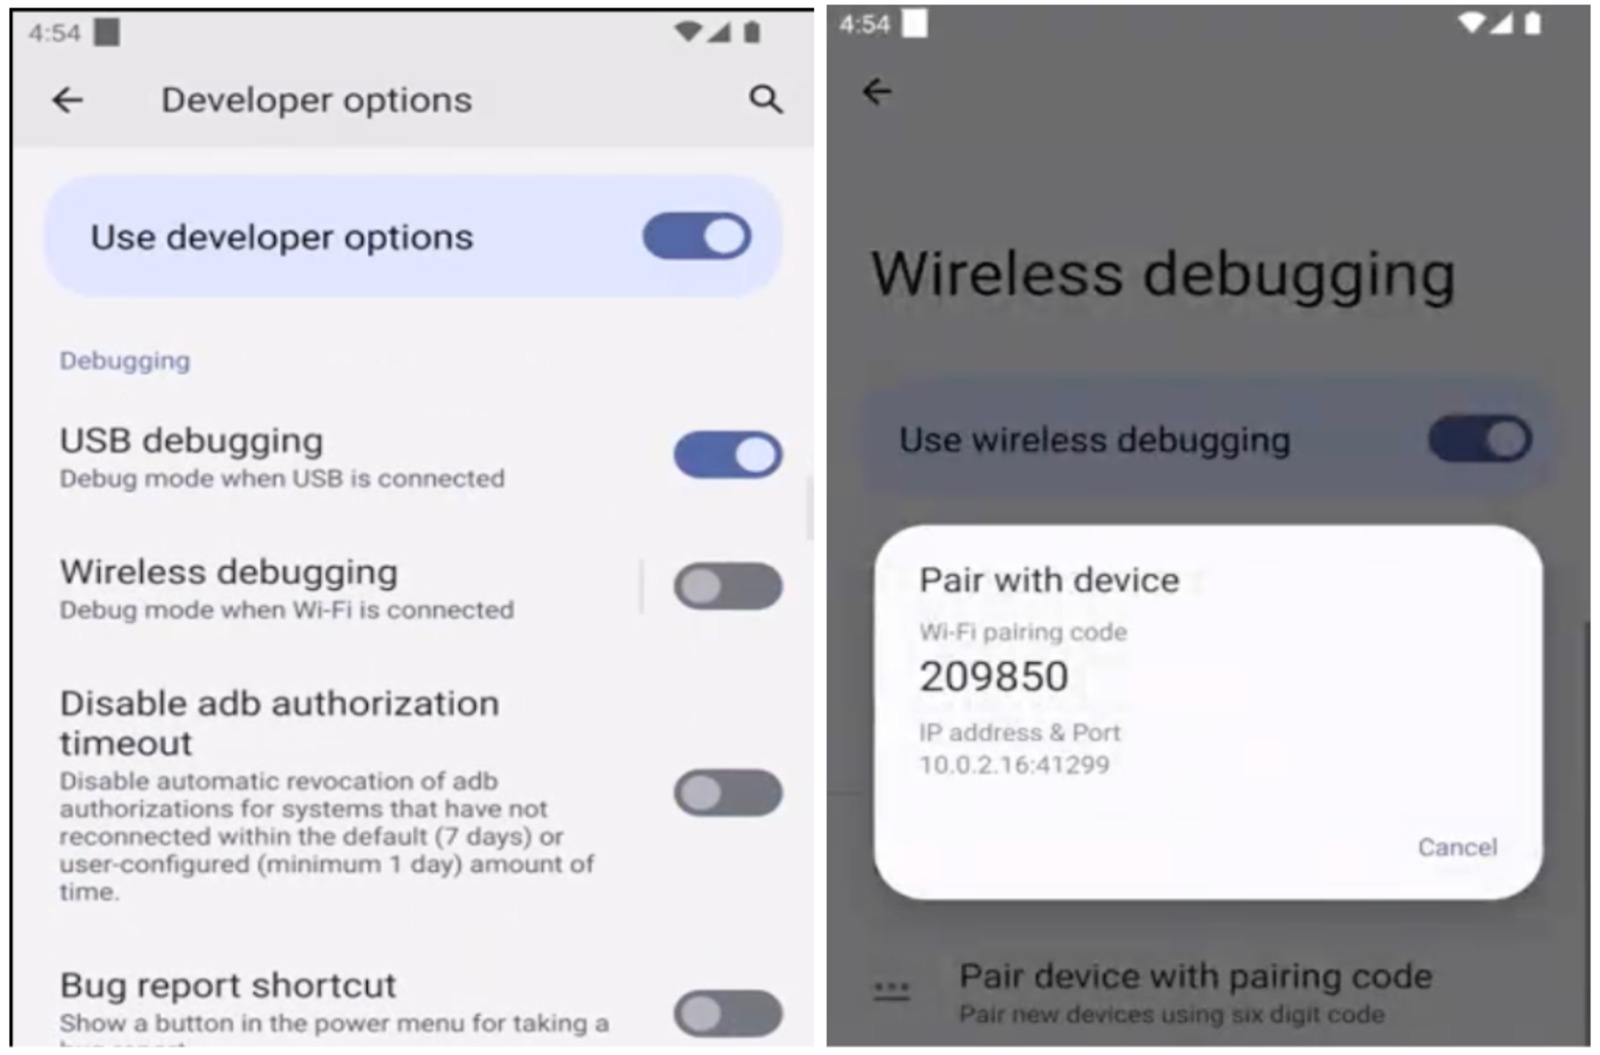
Instalado, o app pede acesso aos Serviços de Acessibilidade, permissão pensada para pessoas com deficiência e que dá a qualquer programa a capacidade de ler a tela e tocar nos botões. Com ela liberada, o RatHat vai além: ativa sozinho as opções de desenvolvedor e a depuração sem fio do próprio Android, lê o código de pareamento e o número da porta, e usa esse canal interno para conquistar privilégios que normalmente exigiriam um computador conectado por cabo.
O papel da IA
A parte inédita está no ciclo de decisão. O malware converte a árvore de acessibilidade da tela em texto estruturado e envia esse conteúdo, junto com instruções em mandarim, para um assistente de IA comercial. A resposta indica qual elemento tocar; o RatHat calcula as coordenadas e dispara toques e rolagens sintéticas. Como o comportamento muda conforme o que aparece na tela, a atividade parece orgânica e escapa de antivírus que procuram apenas assinaturas de arquivo conhecidas.
Sobre os apps de banco, cripto e carteiras digitais, o vírus desenha uma interface falsa idêntica à original. O que a vítima digita ali vai direto para os criminosos, e os códigos de autenticação de dois fatores recebidos por SMS são interceptados no caminho. Mesmo quando o app bancário bloqueia capturas de tela, o RatHat monitora a posição física dos toques e cruza esses pontos com um catálogo de layouts de teclado dos principais fabricantes para reconstruir PINs e padrões de desbloqueio.
Difícil de remover
Se a pessoa desconfia e tenta desinstalar, o malware exibe telas falsas que cancelam a remoção. Caso o app principal seja apagado mesmo assim, um serviço secundário instalado em silêncio continua rodando em segundo plano, baixa o vírus de novo e devolve o acesso aos operadores. A Zimperium descreve a arquitetura como “em múltiplos níveis”, com processos que vivem fora do ciclo normal de um aplicativo Android.
Por que importa para o usuário brasileiro
O Brasil é um dos mercados mais visados por trojans bancários no Android, e o modelo de golpe por SMS com APK fora da loja já é rotina por aqui. A diferença é que, até agora, esses malwares seguiam scripts rígidos, o que facilitava a detecção. Um trojan que se adapta à tela em tempo real pode ser reaproveitado contra apps de bancos brasileiros e o Pix com ajustes mínimos.
As recomendações da Zimperium valem para qualquer Android: instalar apps apenas pela Play Store, ignorar links de “atualização” recebidos por SMS, nunca conceder permissão de acessibilidade a programas desconhecidos e tratar qualquer pedido para ativar as opções de desenvolvedor como sinal de golpe. Vale também manter o Google Play Protect ligado e revisar, nas configurações, quais apps têm acesso a acessibilidade e a instalação de fontes desconhecidas.