
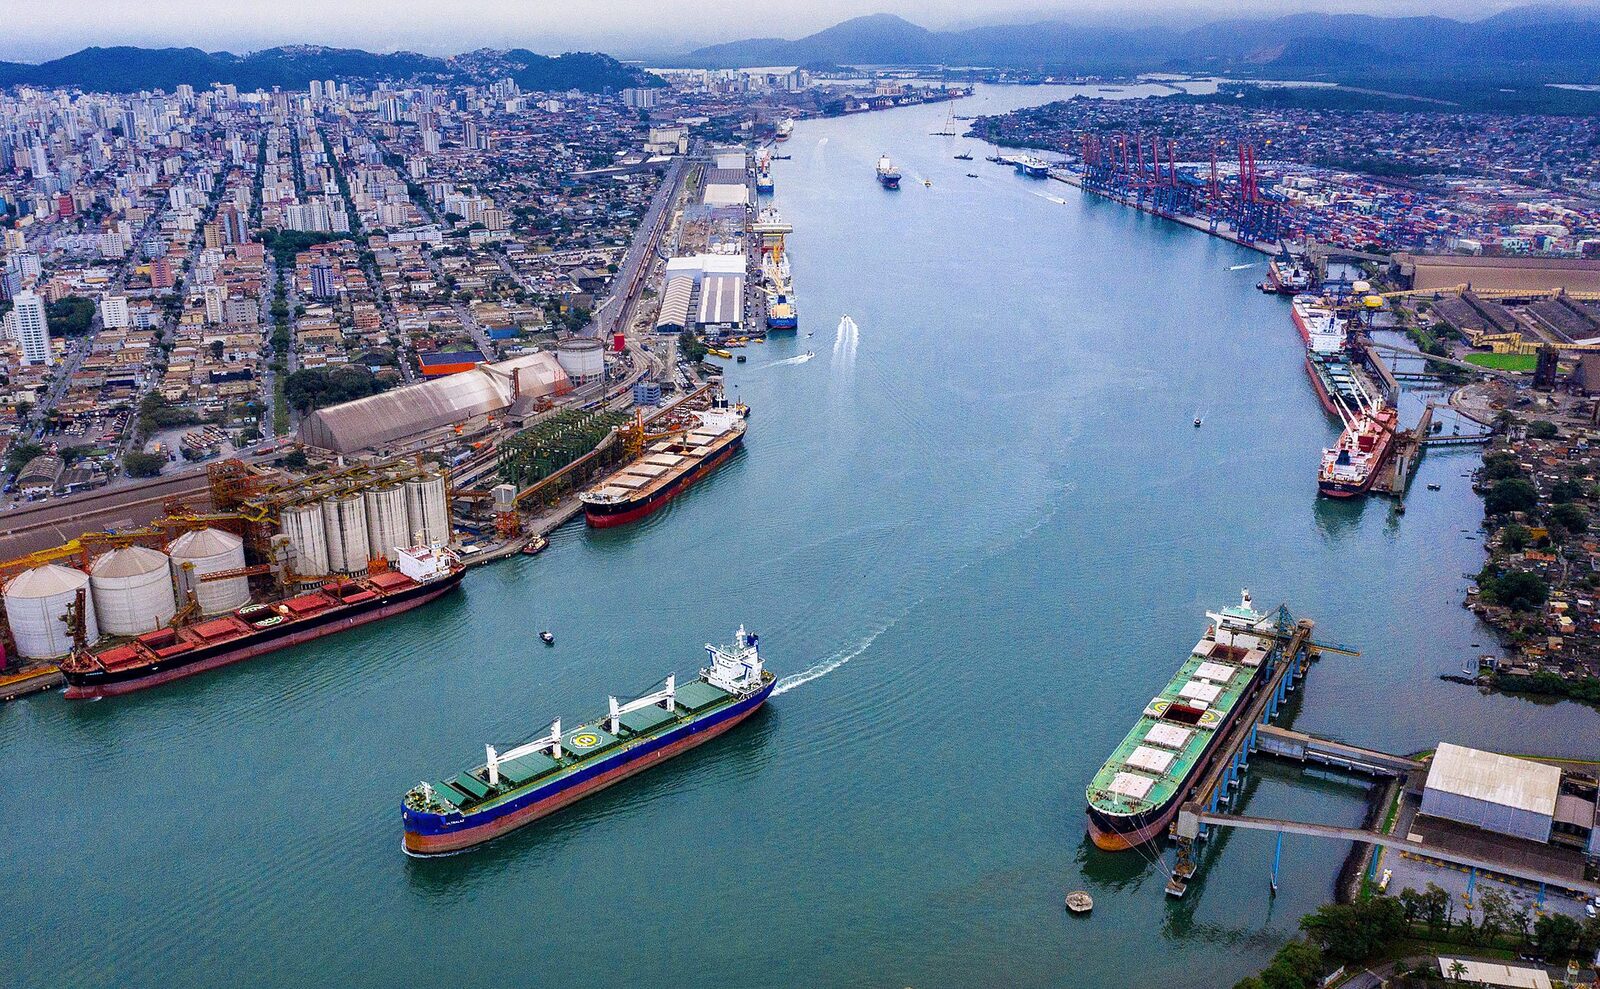
Os sistemas digitais da Autoridade Portuária de Santos (APS), estatal que administra o maior porto do Brasil, foram alvo de um ataque cibernético. A confirmação veio na terça-feira (10), quatro dias depois de o site e as plataformas internas da empresa começarem a falhar. A APS diz que ainda não sabe até onde os invasores chegaram nem se eles tiveram acesso a dados.
Do apagão ao vírus
A sequência começou na manhã de sexta-feira (6), quando uma falta de luz derrubou o datacenter da companhia. No começo da noite, a APS deu os serviços como normalizados após manutenção nos servidores. Durou pouco. Na madrugada de sábado (7), a instabilidade voltou. Segundo informações repassadas pela própria autoridade portuária à imprensa, um programa malicioso já estava instalado na rede antes do apagão, foi acionado depois da queda de energia e acabou detectado por volta das 3h de sábado. Como e quando esse código entrou na infraestrutura ainda é uma incógnita.
Telefonia e internet da empresa só voltaram na segunda-feira (9). Na terça, o portal institucional e parte das ferramentas internas usadas no atendimento a clientes continuavam fora do ar, e a APS não deu prazo para a recuperação completa. O trabalho de reconstrução reúne a equipe de TI da estatal, empresas contratadas e o Serpro, que estão usando backups para reerguer as plataformas.
O porto parou?
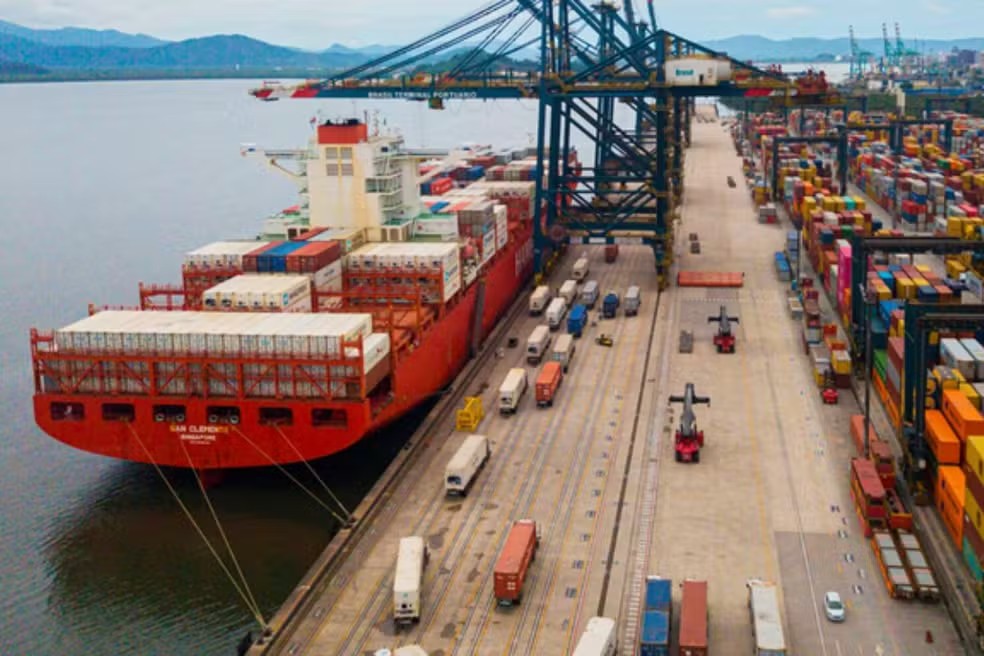
Não. De acordo com a APS, a movimentação de carga, a chegada e saída de navios e os acessos por terra seguem funcionando. Para isso, a empresa ativou um plano de contingência com procedimentos alternativos para as tarefas que dependem dos sistemas, o que pode deixar trâmites administrativos mais lentos. A Guarda Portuária teve o efetivo reforçado. A Cesportos, comissão estadual responsável pela segurança em portos, terminais e vias navegáveis, elevou a proteção do complexo para o nível 2, com controle de acesso mais rígido.
Houve vazamento de dados?
Ainda não há confirmação. Sistema fora do ar e dado copiado são coisas diferentes: um ataque pode travar servidores sem levar nenhum arquivo, e só a perícia vai dizer quais ambientes foram comprometidos e se algo saiu da rede. A Polícia Federal abriu inquérito para apurar o caso, e a Autoridade Nacional de Proteção de Dados (ANPD), que fiscaliza a LGPD, foi notificada.
Quem tem cadastro nos sistemas da APS, como transportadoras, operadores e funcionários, faz bem em desconfiar nos próximos dias de e-mails, SMS e mensagens que usem o nome do porto para pedir senha, atualização cadastral ou pagamento. Golpistas costumam aproveitar incidentes públicos assim, haja vazamento confirmado ou não.
Até a noite de terça-feira (10), a APS não havia informado se o ataque envolve pedido de resgate, quem seria o responsável nem uma data para o site e os demais sistemas voltarem a funcionar por completo.