Quem monta robô de atendimento para WhatsApp tem mais um motivo para conferir de onde baixou as dependências. Pesquisadores da OX Security identificaram uma campanha, batizada de PhantomSub, que espalhou pelo menos 101 pacotes maliciosos no npm — o repositório de bibliotecas do JavaScript. Somados, eles passam de 490 mil downloads, 116 mil só no último mês.
Todos eram variações do Baileys, projeto de código aberto muito usado para conectar programas ao WhatsApp sem a API oficial da Meta. As cópias funcionavam normalmente, o que ajudou a passar despercebidas. Mas, escondido no código, havia um trecho que fazia a conta conectada seguir canais e entrar em grupos escolhidos pelos criminosos, com as notificações silenciadas para o dono não perceber.
Como o golpe funcionava
O truque estava no atraso. Em vez de agir na instalação — momento em que ferramentas de segurança costumam inspecionar pacotes —, o código esperava cerca de 80 segundos depois de carregado e só então buscava, num repositório do GitHub, a lista atualizada de canais-alvo. Como a lista ficava fora do pacote, os autores podiam trocar os alvos quando quisessem. A OX também notou que vários pacotes, publicados com nomes e contas diferentes, apontavam para os mesmos canais e as mesmas listas — sinal de uma operação coordenada. Versões mais antigas ainda enfiavam links de anúncio nas imagens e vídeos que os robôs enviavam.
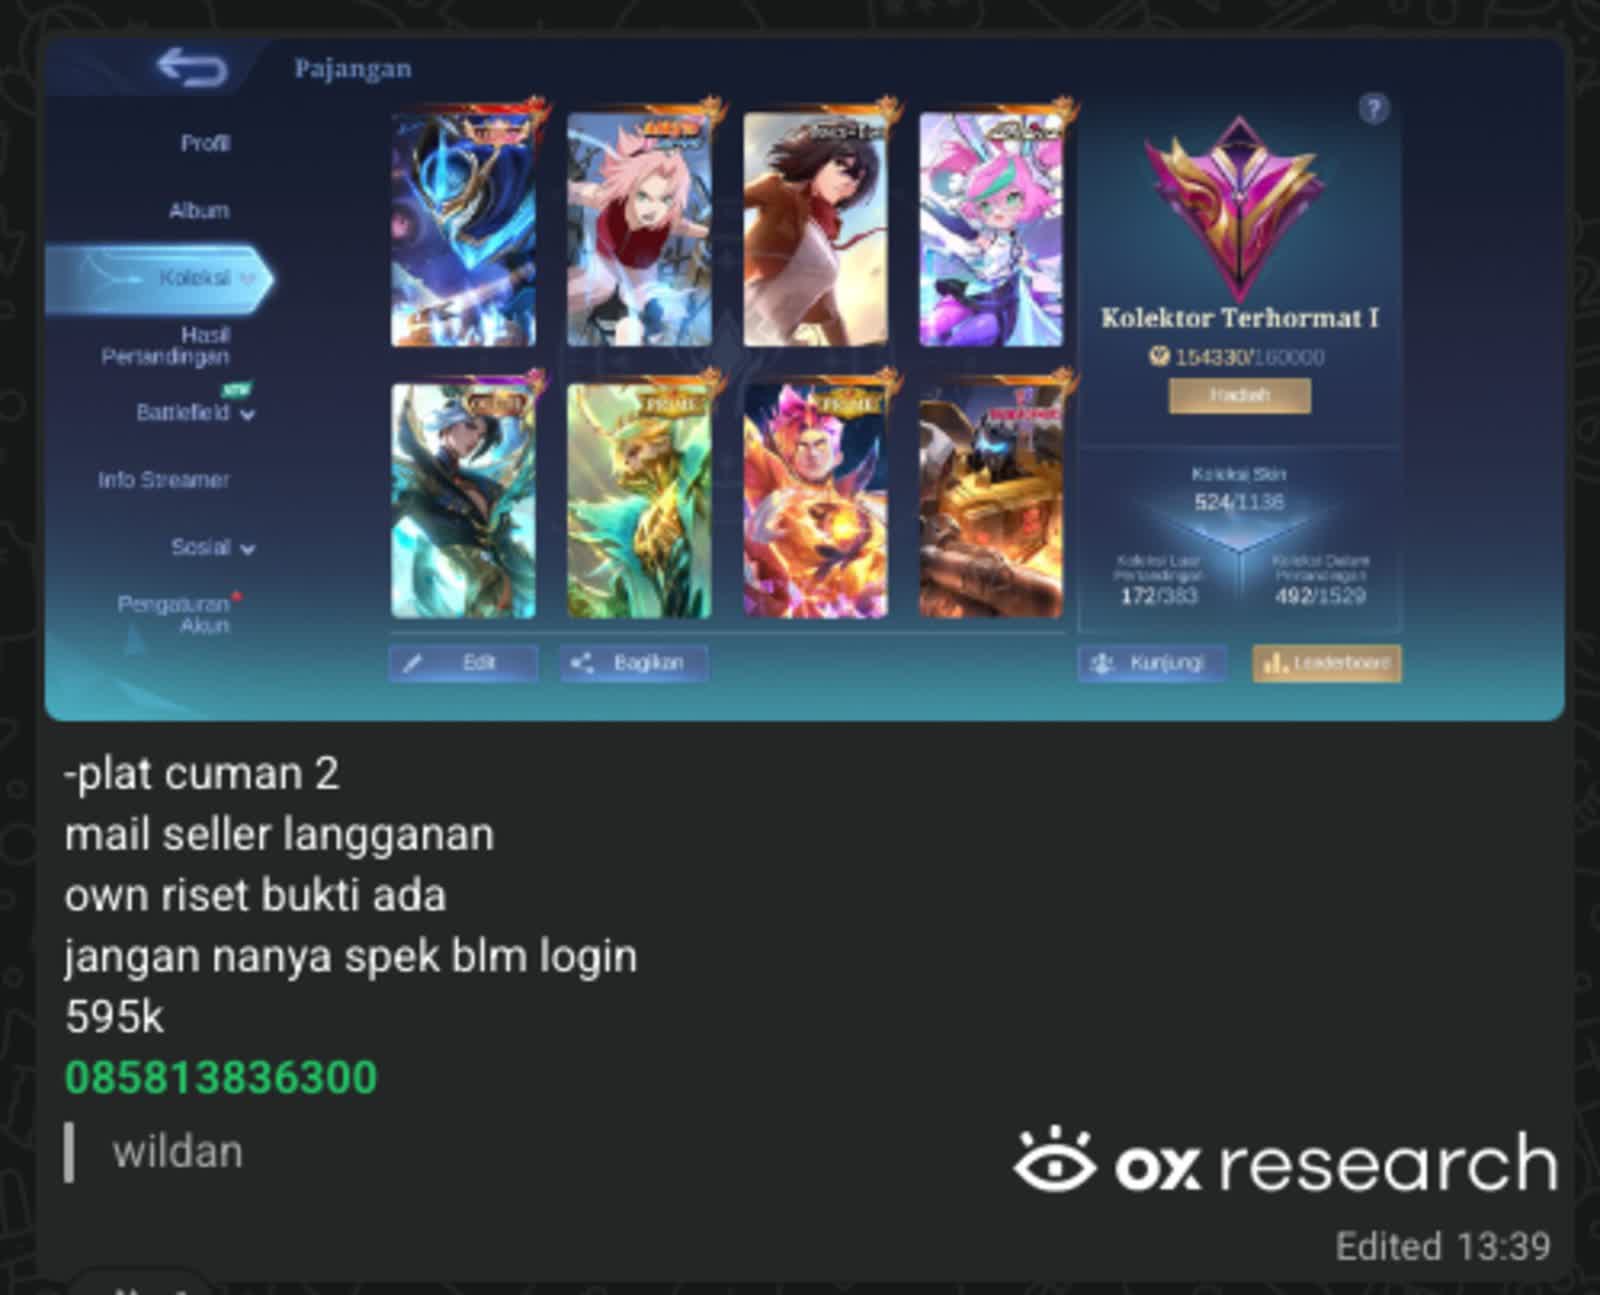
O objetivo era inflar seguidores para dar cara de credibilidade a canais que vendem scripts de automação, contas de TikTok e contas do jogo Mobile Legends, a maioria com origem na Indonésia. Outra empresa de segurança, a Xygeni, apontou que o golpe explora um hábito comum: baixar forks “turbinados” de projetos populares em vez da versão oficial.
O que fazer
A recomendação dos pesquisadores é direta: quem usou uma versão modificada do Baileys deve revisar os canais seguidos e os grupos da conta ligada ao robô, sair de tudo que não reconhece e bloquear as dependências afetadas. Vale lembrar que o WhatsApp proíbe ferramentas não oficiais nos termos de uso e pode banir contas que as utilizam — no Brasil, onde muita pequena empresa atende clientes por robôs caseiros, o risco de perder o número é tão sério quanto o spam.