O Departamento de Defesa dos Estados Unidos confirmou um dos maiores vazamentos da sua história recente. Uma falha no DMDC (sigla em inglês do centro de dados de pessoal da Defesa) — o órgão que guarda os cadastros de militares, veteranos, civis e seus dependentes — deixou arquivos sem criptografia acessíveis a terceiros por cerca de nove meses. Segundo um oficial do Pentágono ouvido pela CNN, o incidente atinge 2,76 milhões de pessoas vivas e 294 mil já mortas.
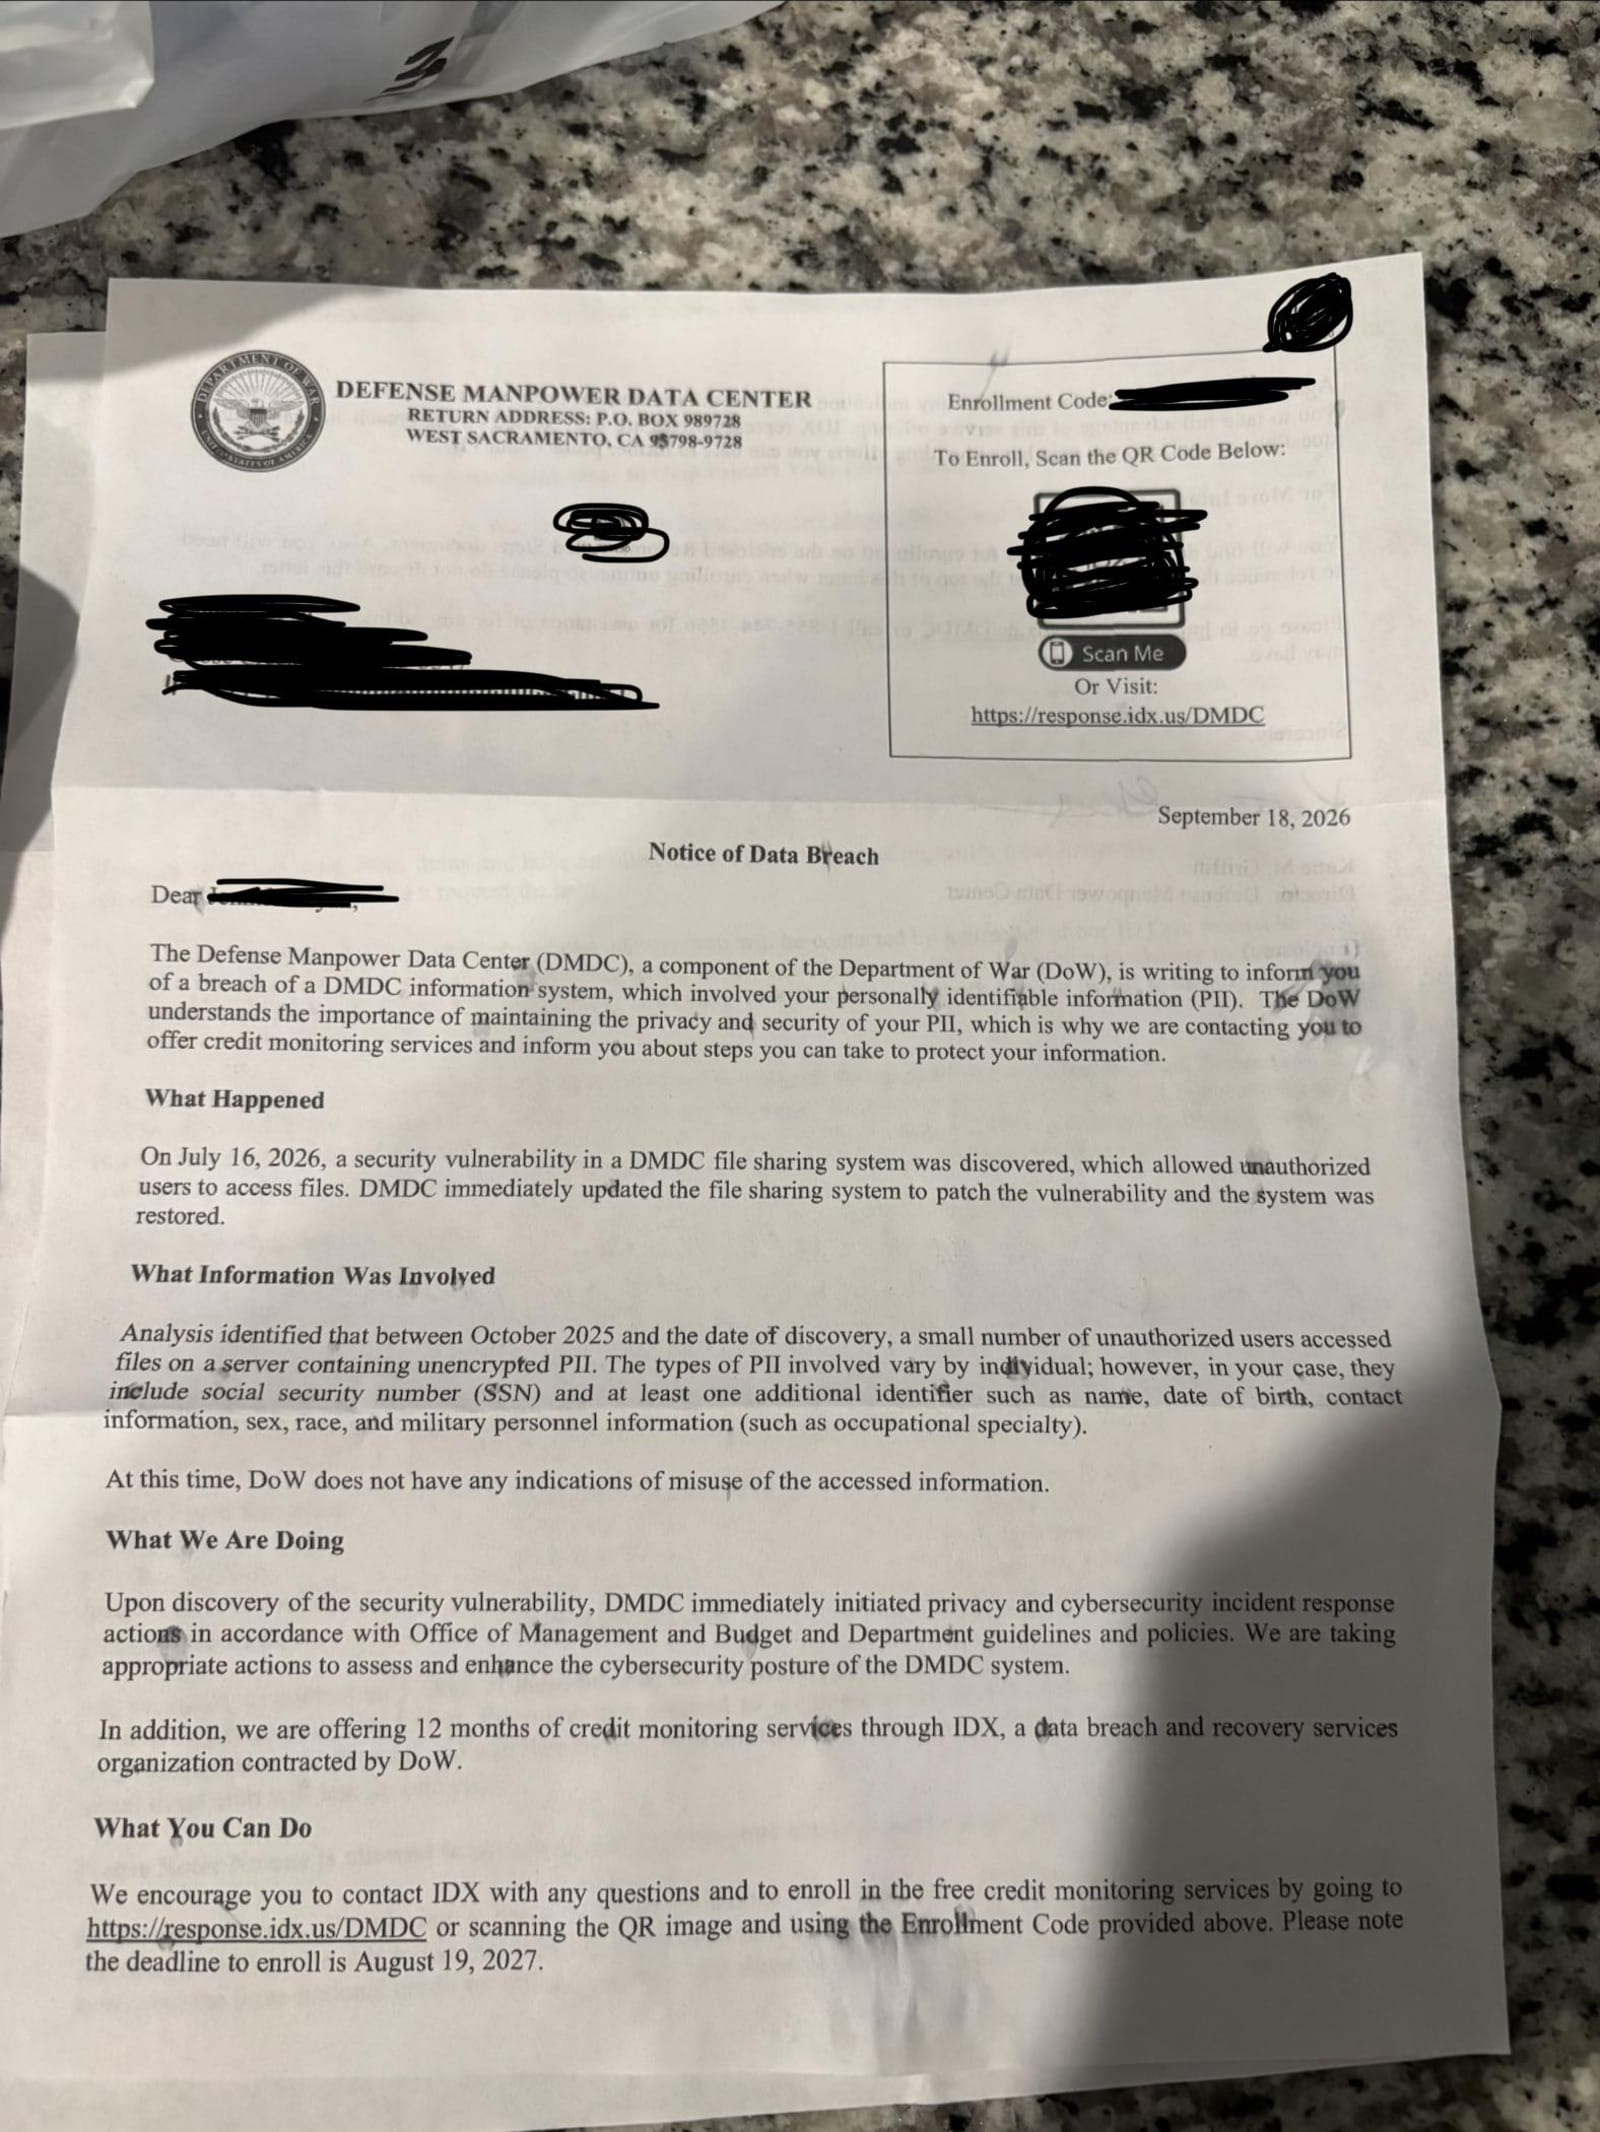
A brecha estava num sistema de compartilhamento de arquivos e foi descoberta em 16 de julho. O DMDC diz ter fechado o acesso e restaurado o sistema assim que percebeu o problema, mas a investigação interna mostrou que o acesso indevido vinha acontecendo desde outubro de 2025. As cartas de aviso começaram a ser enviadas pelo correio em 18 de setembro — foi por uma delas, compartilhada por um destinatário nas redes, que o caso ganhou repercussão.
O que ficou exposto
A lista é longa: nome, data de nascimento, contatos, sexo, raça, número do Social Security (o equivalente americano ao CPF), dados demográficos e a especialidade ocupacional militar de cada pessoa. É esse último item que preocupa especialistas. Cruzado com o resto, ele permite saber quem faz o quê dentro das Forças Armadas — material valioso para phishing direcionado, montagem de perfis e abordagens de inteligência estrangeira, como alertou o pesquisador Justin Sherman, da Global Cyber Strategies, à CNN. O momento agrava o risco, já que os EUA estão em guerra com o Irã.
O Pentágono afirma não ter indícios de uso indevido dos dados até agora, e ninguém assumiu a autoria da invasão. Como compensação, as vítimas podem aderir a 12 meses de monitoramento de identidade pela empresa IDX, com prazo até 19 de agosto de 2027. O DMDC reúne mais de 60 milhões de registros e é por onde passam benefícios, saúde e aposentadoria de militares americanos.
Por que isso interessa fora dos EUA
O caso é um lembrete de que o elo fraco raramente é a criptografia sofisticada — é o arquivo deixado sem proteção num servidor de compartilhamento. O mesmo padrão aparece nos grandes vazamentos brasileiros, de cadastros de saúde a bases de operadoras. Para o cidadão comum, a regra vale igual: desconfie de mensagens que já sabem demais sobre você, ative a verificação em duas etapas e nunca confirme dados pessoais a partir de um link recebido.
Foto de capa: David B. Gleason / Wikimedia Commons (CC BY-SA 2.0).