
Uma falha no OpenSSH, quando ele roda sobre a biblioteca musl libc, permite entrar como root em certos servidores Linux digitando qualquer senha com mais de 256 bytes. O defeito ganhou o apelido de “*sshole” e foi detalhado pelo pesquisador Ozgun Kultekin em relatório publicado nesta quinta-feira (5). A correção já saiu na versão 10.6p2 do OpenSSH.
O alvo são contas que deveriam estar trancadas. No Linux, o administrador impede o login por senha de um usuário trocando o hash armazenado por um asterisco. Como nenhum cálculo de hash produz esse símbolo como resultado válido, a regra era simples: nada que a pessoa digitasse bateria com ele. Com a musl, isso deixou de valer.
Uma correção de 2016 abriu a porta
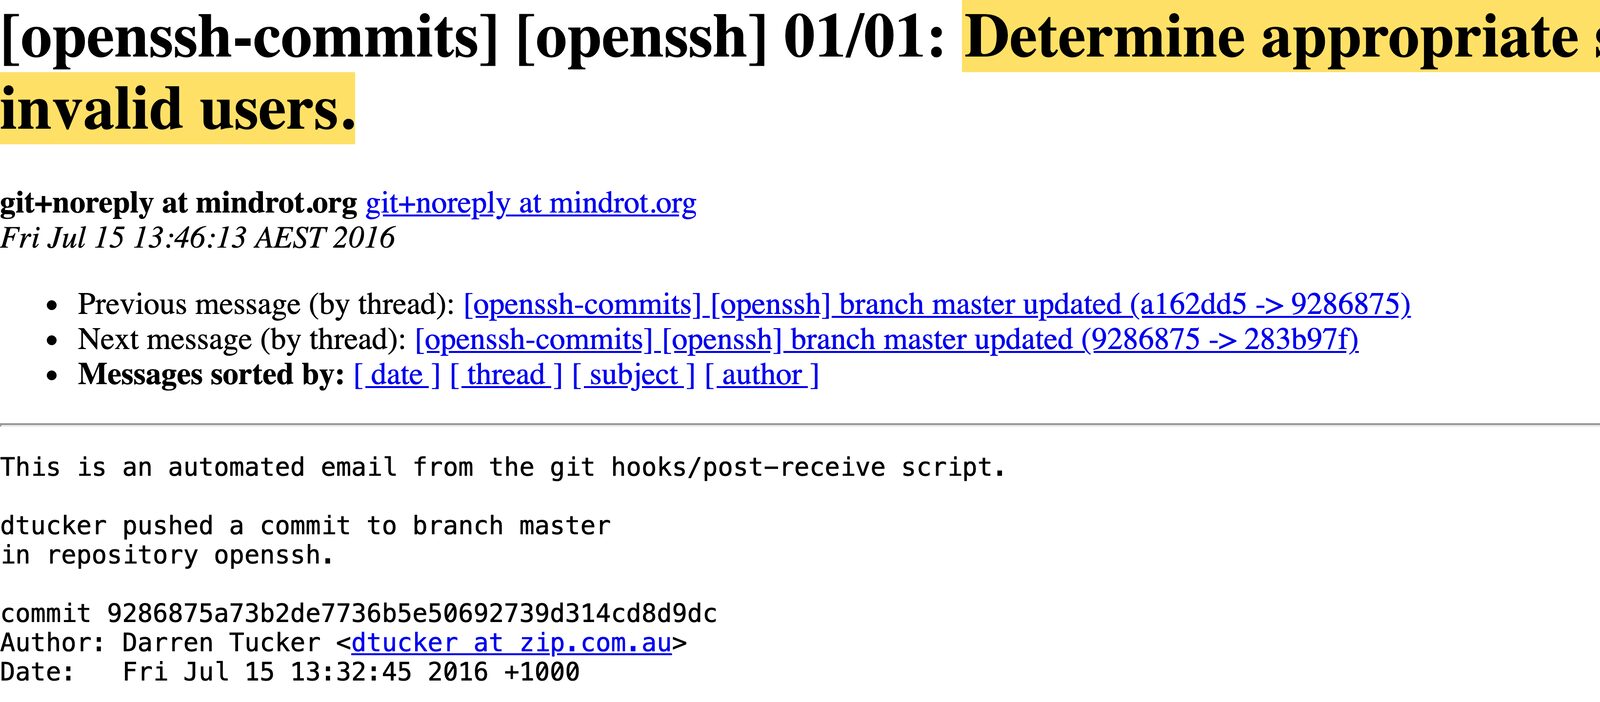
A origem está numa mudança feita no OpenSSH em 2016. Para impedir que um atacante descobrisse quais nomes de usuário existem medindo o tempo de resposta, o servidor passou a calcular o hash da senha recebida mesmo quando a conta não tem senha válida. Assim, contas reais e inexistentes demoram o mesmo tempo para responder.
O erro aparece no encontro com a musl. Quando a entrada passa de 256 bytes, a função de hash da biblioteca falha e devolve justamente um asterisco. O OpenSSH compara esse retorno com o asterisco gravado na conta bloqueada, encontra os dois iguais e libera a entrada. No Alpine, qualquer sequência entre 257 e 1.024 caracteres funciona.
Kultekin conta que chegou ao bug com testes automatizados apoiados por agentes de IA. Ele compilou o servidor SSH em todas as variações que conseguiu imaginar e disparou cerca de 17,6 mil tentativas de login fora do padrão contra elas.
Quem está exposto
O ataque depende de quatro condições ao mesmo tempo: OpenSSH rodando sobre musl, PAM desligado, login por senha habilitado e ao menos uma conta com asterisco no lugar do hash. Esse cenário aparece em distribuições enxutas como Alpine, OpenWrt, Buildroot e Yocto, usadas em containers, roteadores e dispositivos embarcados.
O caso mais grave são as imagens oficiais do Alpine para AWS e Azure. Elas vêm com um usuário padrão chamado “alpine”, que executa comandos de administrador sem pedir senha. Entrar nessa conta pela falha significa controle total da máquina. Se você sobe instâncias Alpine na nuvem, confira hoje.
Debian, Ubuntu, Fedora e outras distros baseadas em glibc ficam de fora, assim como qualquer sistema que autentica via PAM. Para a maioria dos servidores corporativos, a falha não se aplica. Para roteadores com OpenWrt e containers Alpine, vale checar a versão instalada.
Como se proteger
O Alpine já distribuiu pacotes corrigidos pelo gerenciador do sistema, e a equipe do projeto pediu que administradores atualizem o OpenSSH com prioridade. Quem não puder aplicar o patch agora deve desligar o login por senha no sshd_config, com a diretiva PasswordAuthentication no, e passar a usar apenas chaves, medida que o próprio Kultekin recomenda.