
A F5, dona do NGINX, publicou correções para cinco vulnerabilidades no servidor web, que roda por trás de milhões de sites e APIs. A empresa de segurança Xint descobriu as falhas e as reuniu sob o nome nginx2root. Encadeadas com uma sexta brecha, esta no kernel Linux, elas permitem que um atacante assuma a máquina inteira pela internet sem senha nem conta. As versões corrigidas são a 1.30.7 e a 1.31.9 do NGINX gratuito, e a 37.0.81 e a 37.3.0.1 do NGINX Plus, a edição paga.
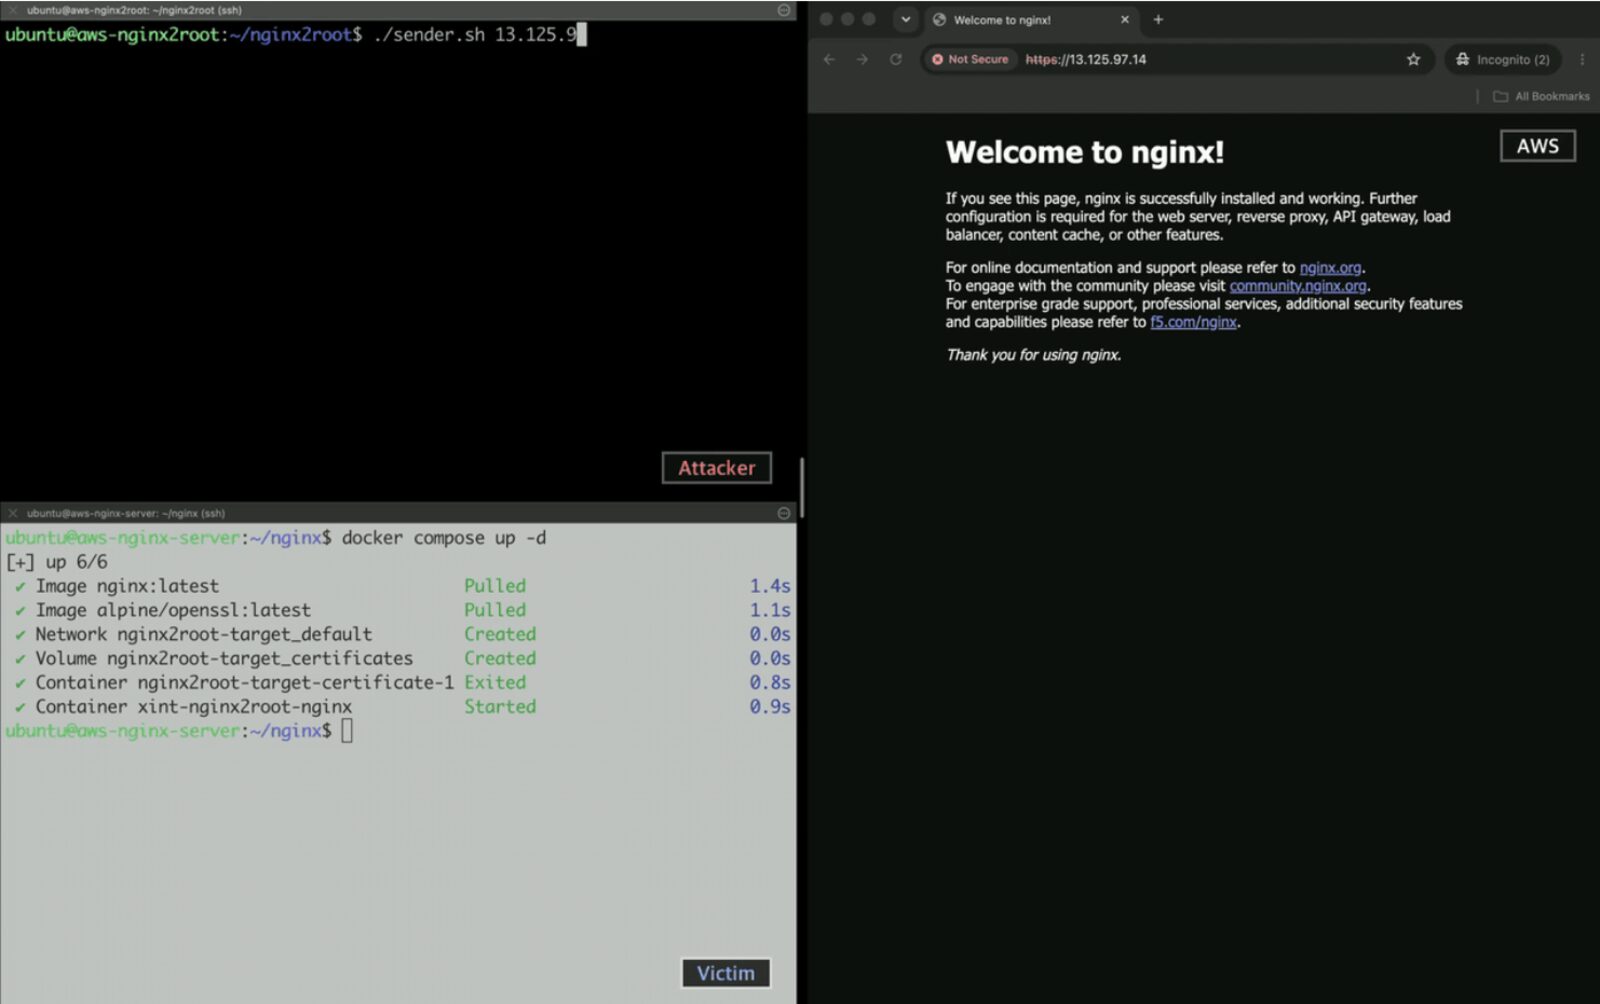
Nos testes da Xint, a equipe saiu de uma requisição enviada pela rede e chegou ao usuário root, a permissão máxima do sistema. O ataque também escapou de ambientes isolados de nuvem, os contêineres que deveriam limitar o estrago de uma invasão. O relatório técnico saiu na quarta-feira (18). No mesmo dia, os pesquisadores Nir Ohfeld e Tomer Schwartz, da Wiz, confirmaram a execução remota de código em laboratório. A Wiz não divulgou o código do ataque.
Onde está o risco
As duas falhas mais graves são a CVE-2026-123007 e a CVE-2026-123633. As duas têm nota 9.2 no CVSS 4.0 e só funcionam em servidores com HTTP/2 ativado. Um pedido malicioso corrompe a memória do NGINX e abre caminho para rodar comandos no servidor. As outras três falhas ficam em recursos mais específicos: encaminhamento de tráfego, consulta de endereços e o módulo de e-mail. Ou seja, quem não usa esses recursos está exposto a menos brechas.
A Censys reproduziu as falhas e confirmou erros graves de memória em quatro das cinco. A empresa publicou no GitHub um teste para administradores checarem os próprios servidores. O aviso dela é direto: desligar o HTTP/2 elimina só duas das cinco falhas. Até quarta-feira, nenhuma empresa tinha registrado ataques reais usando as brechas.
Quantos servidores estão expostos
Na quinta-feira (19), o monitoramento da Censys contava cerca de 8,8 milhões de servidores potencialmente vulneráveis à falha principal. Outros 511 mil já tinham recebido a correção ou algum bloqueio. O pesquisador Florian Roth lembrou, em post no X, que o número da versão sozinho não prova que um servidor está vulnerável. Ele analisou uma amostra de endereços e viu que cerca de dois terços tinham o HTTP/2 ligado. Pela conta dele, ainda são milhões de máquinas em risco.
No Brasil, o NGINX é peça comum em hospedagens, lojas virtuais e sistemas de empresas. Muitas vezes quem cuida do site nem sabe que ele está ali, porque o NGINX vem embutido no pacote do provedor. Se o seu site roda em servidor próprio ou VPS, a responsabilidade de atualizar é sua. Se usa hospedagem gerenciada, vale cobrar o provedor.
O que fazer agora
A recomendação da Xint, da Censys e de Roth é instalar a versão corrigida e reiniciar o NGINX por completo. Recarregar a configuração não basta, porque o processo antigo continua carregado na memória. Quem usa Ubuntu, Debian ou outra distribuição deve consultar o aviso de segurança da própria distro. Essas distribuições costumam aplicar o patch sem mudar o número de versão exibido.
Se a atualização imediata não for possível, os pesquisadores sugerem uma saída provisória. Desligue o HTTP/2, restrinja as funções de e-mail e monitore travamentos repetidos e processos desconhecidos iniciados pelo servidor. Essas medidas fecham as duas brechas principais, mas deixam as outras três abertas até o patch ser aplicado.