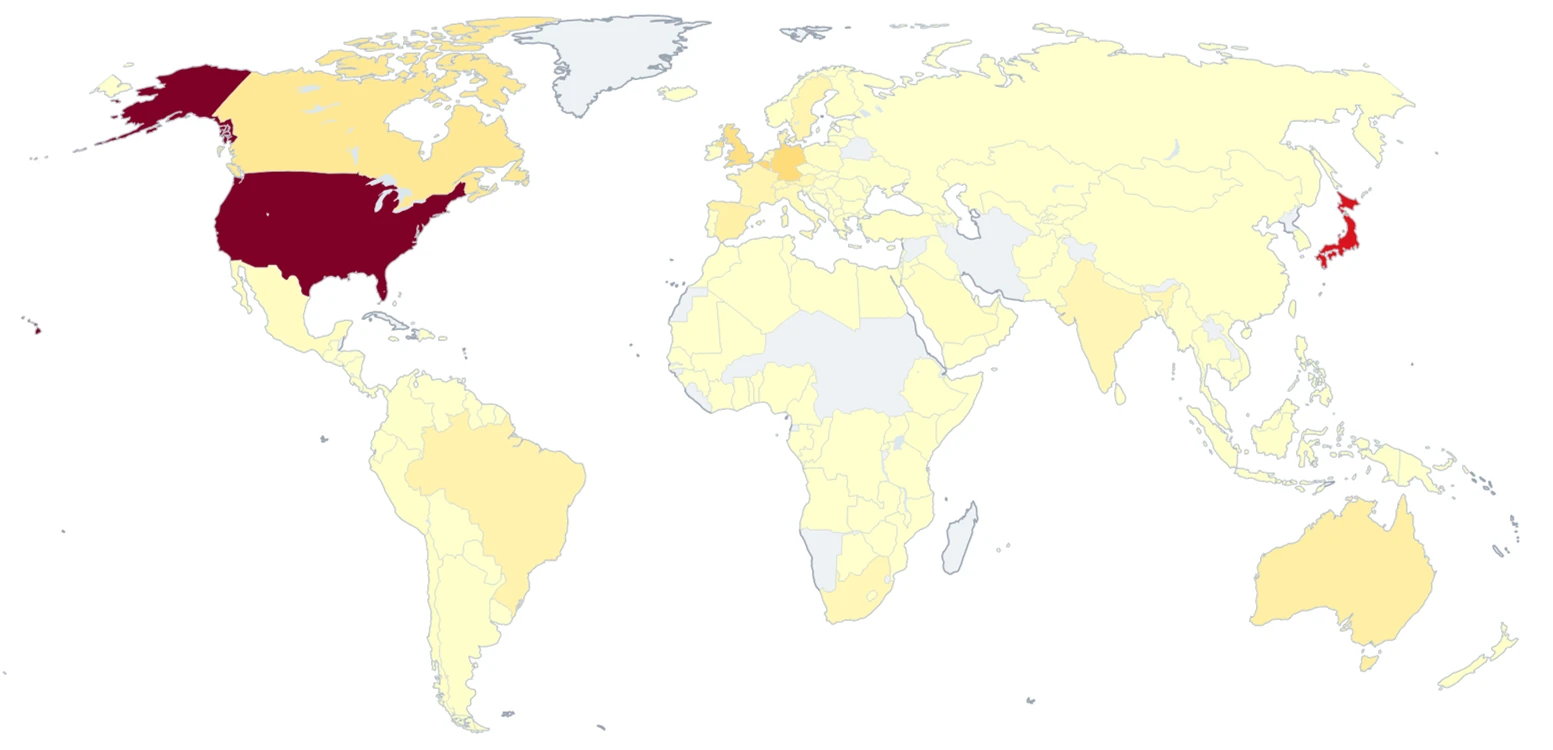
Uma mensagem com logotipo de banco pode ter sido montada com ferramentas compradas prontas por criminosos. A Microsoft anunciou em 14 de outubro uma ação contra fornecedores desse mercado: YAM Store, CoGUI e Iron Man. Segundo a empresa, os serviços ajudaram a distribuir mais de 1 bilhão de mensagens maliciosas desde janeiro de 2026, com alvos em mais de 150 países.
A operação mira quem vende os meios para aplicar os golpes. Com autorização judicial nos Estados Unidos, Microsoft e Health-ISAC assumiram e redirecionaram domínios usados pela rede. A companhia informou ter desativado mais de 20 mil contas e estar bloqueando mais de 100 mil domínios. Os números abrangem a infraestrutura identificada; não representam uma contagem de pessoas que perderam dinheiro.
O que havia à venda
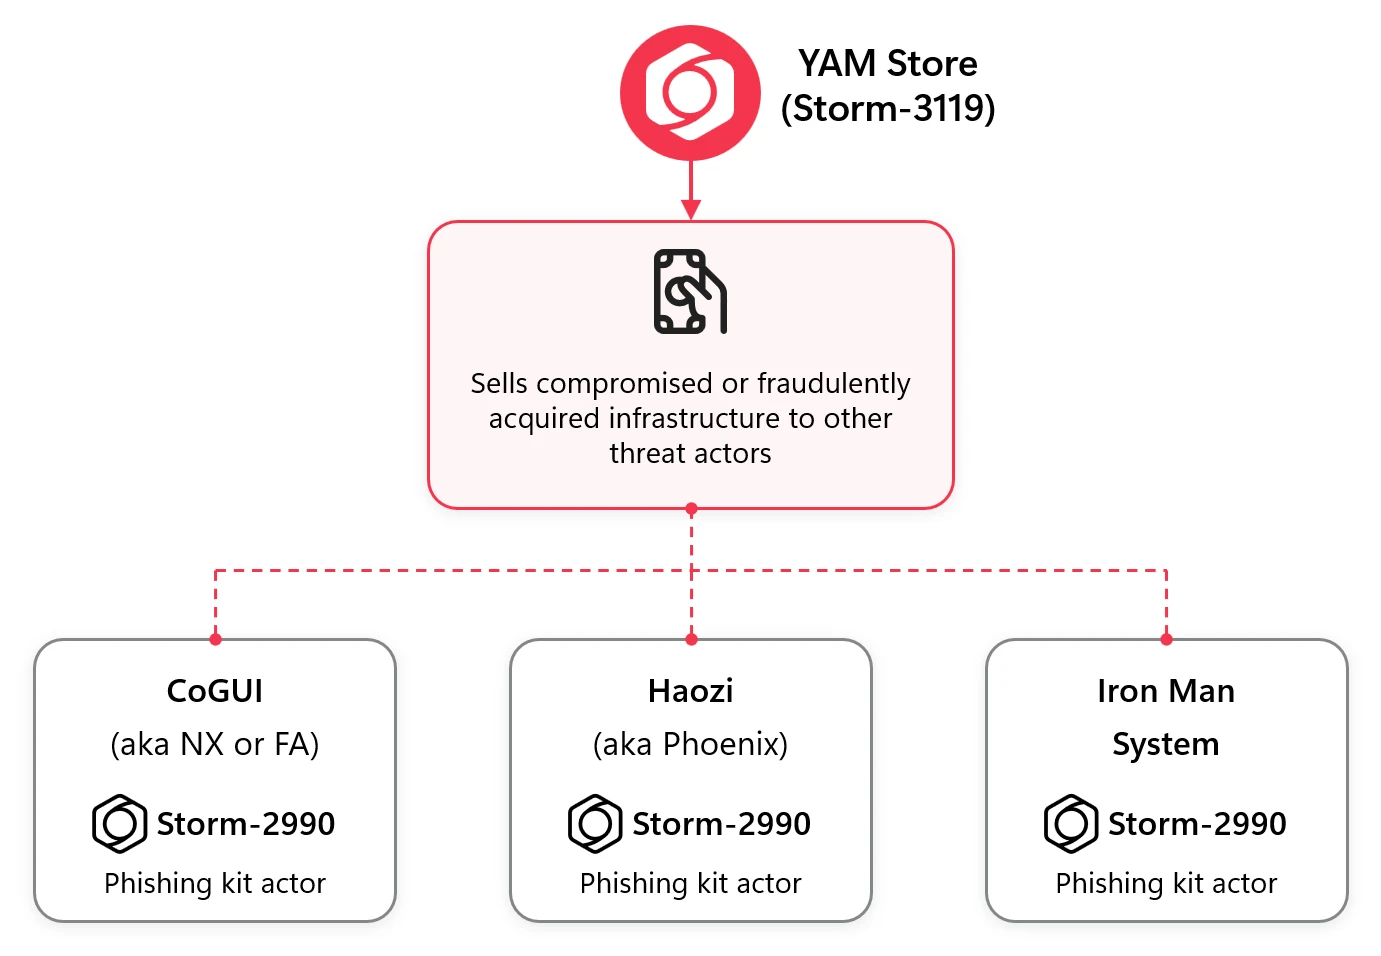
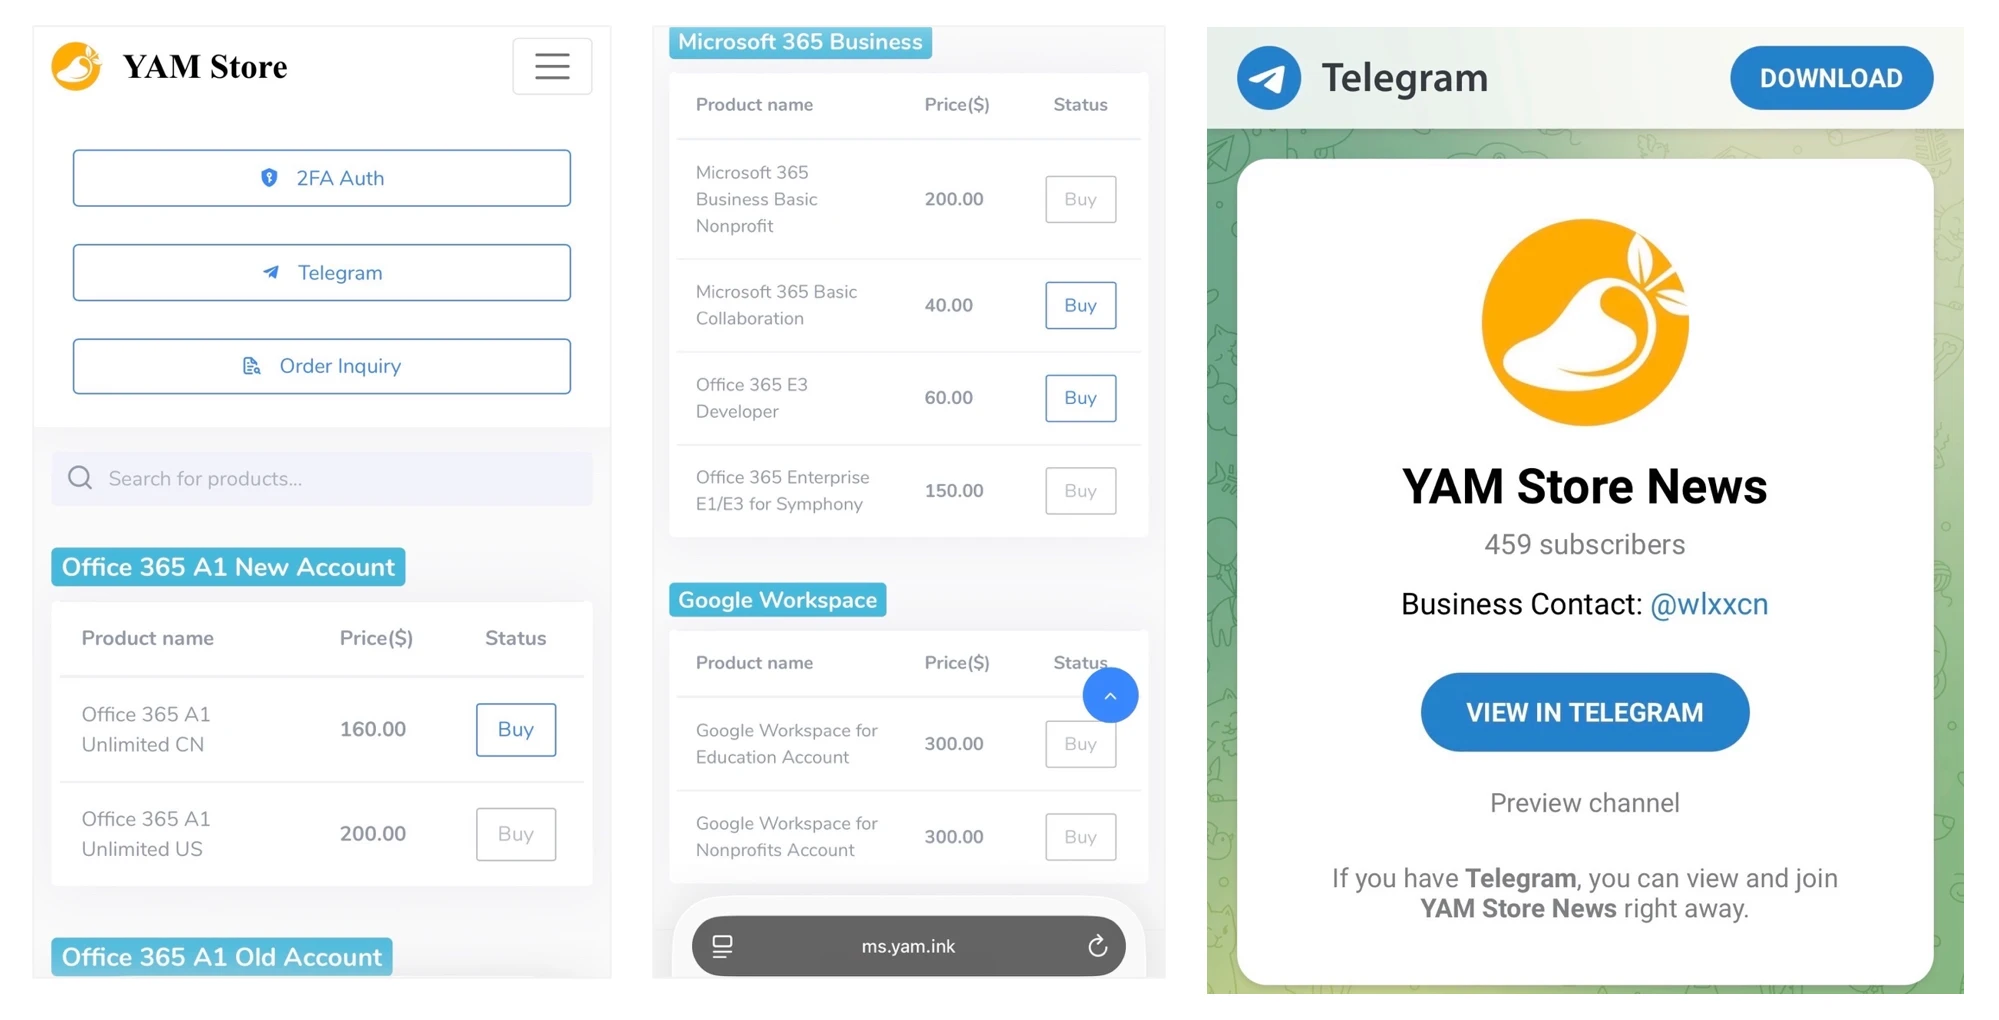
A investigação técnica da Microsoft descreve uma divisão de trabalho. A YAM Store fornecia acesso a ambientes de nuvem obtidos por fraude ou comprometimento. Outros operadores vendiam kits para imitar organizações e recolher informações das vítimas. O uso de conteúdo provavelmente gerado por IA aparece na criação de entidades falsas usadas para obter contas.
Ao comprador desses kits, bastava adaptar uma página à identidade de uma instituição conhecida. A presença de uma marca nos modelos falsos não prova invasão dos sistemas daquela empresa, ressalta o comunicado da operação.
O alcance do bloqueio
A investigação começou após um alerta da polícia japonesa no fim de 2025 e reuniu empresas de segurança e parceiros de outros países. A ação anunciada agora dificulta o acesso dos compradores à infraestrutura compartilhada. Ela não elimina todos os fornecedores de phishing nem permite concluir que mensagens semelhantes deixaram de circular no Brasil.
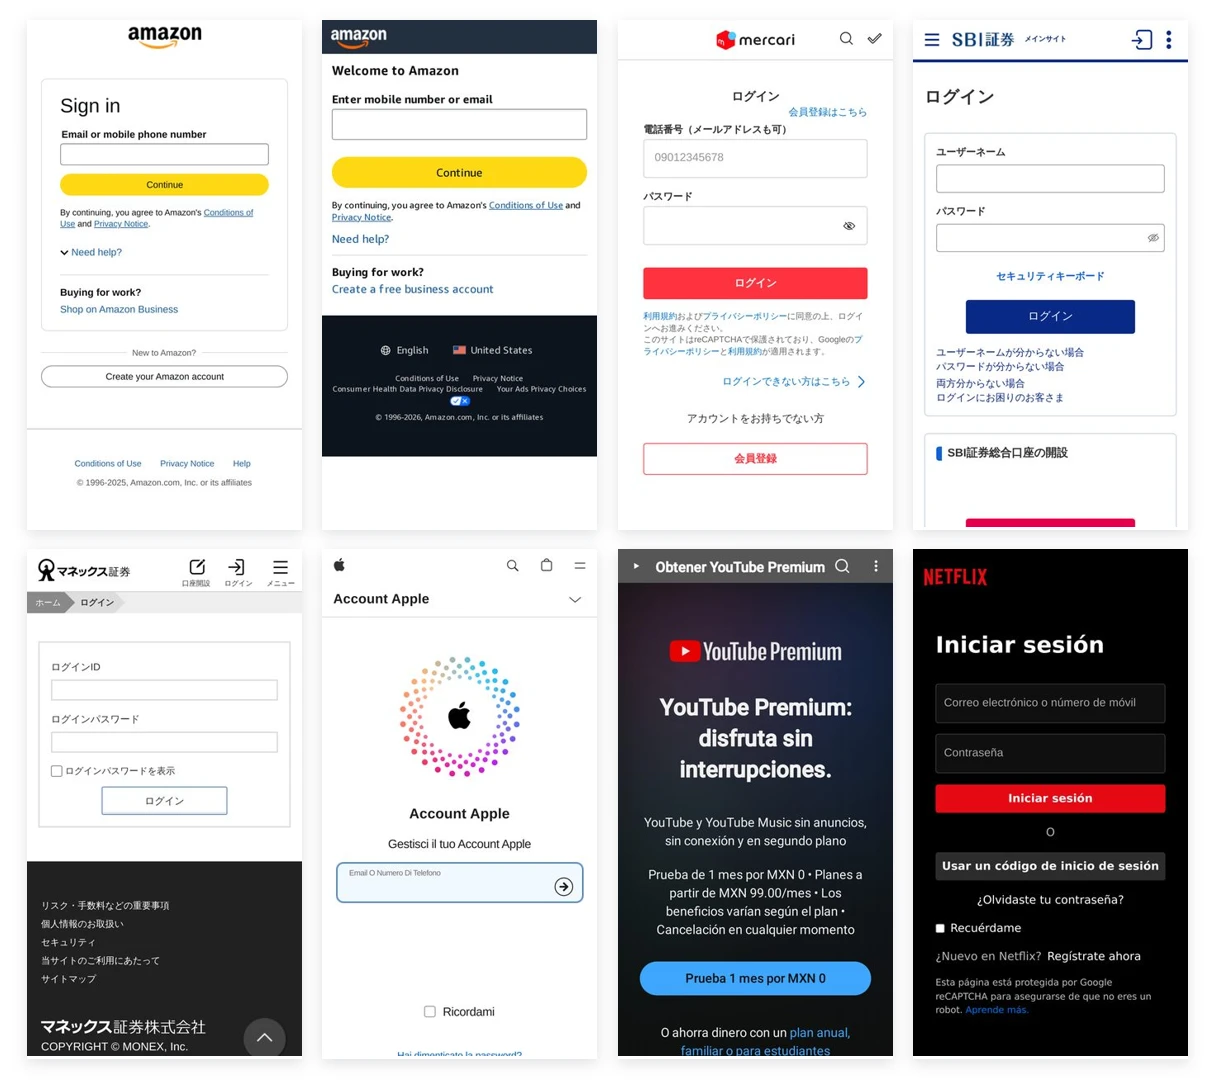
Para quem recebe uma cobrança por SMS ou e-mail, a aparência da mensagem continua insuficiente para confirmar sua origem. A orientação da Microsoft é conferir a solicitação diretamente com a instituição. Abrir o aplicativo já instalado ou buscar o canal oficial evita usar o endereço fornecido por quem enviou a cobrança.
Imagens: Microsoft, em relatório público sobre a operação.