
Quem trabalha em empresa que usa o Microsoft Teams deve desconfiar de qualquer “suporte de TI” que apareça no chat sem ter sido chamado. Um relatório da Arctic Wolf, empresa americana de cibersegurança, publicado na segunda-feira (26), descreve mais de 400 invasões com o mesmo roteiro: um contato externo pelo Teams, uma conversa curta e, em menos de 15 minutos, acesso à rede da companhia.
O roteiro do golpe
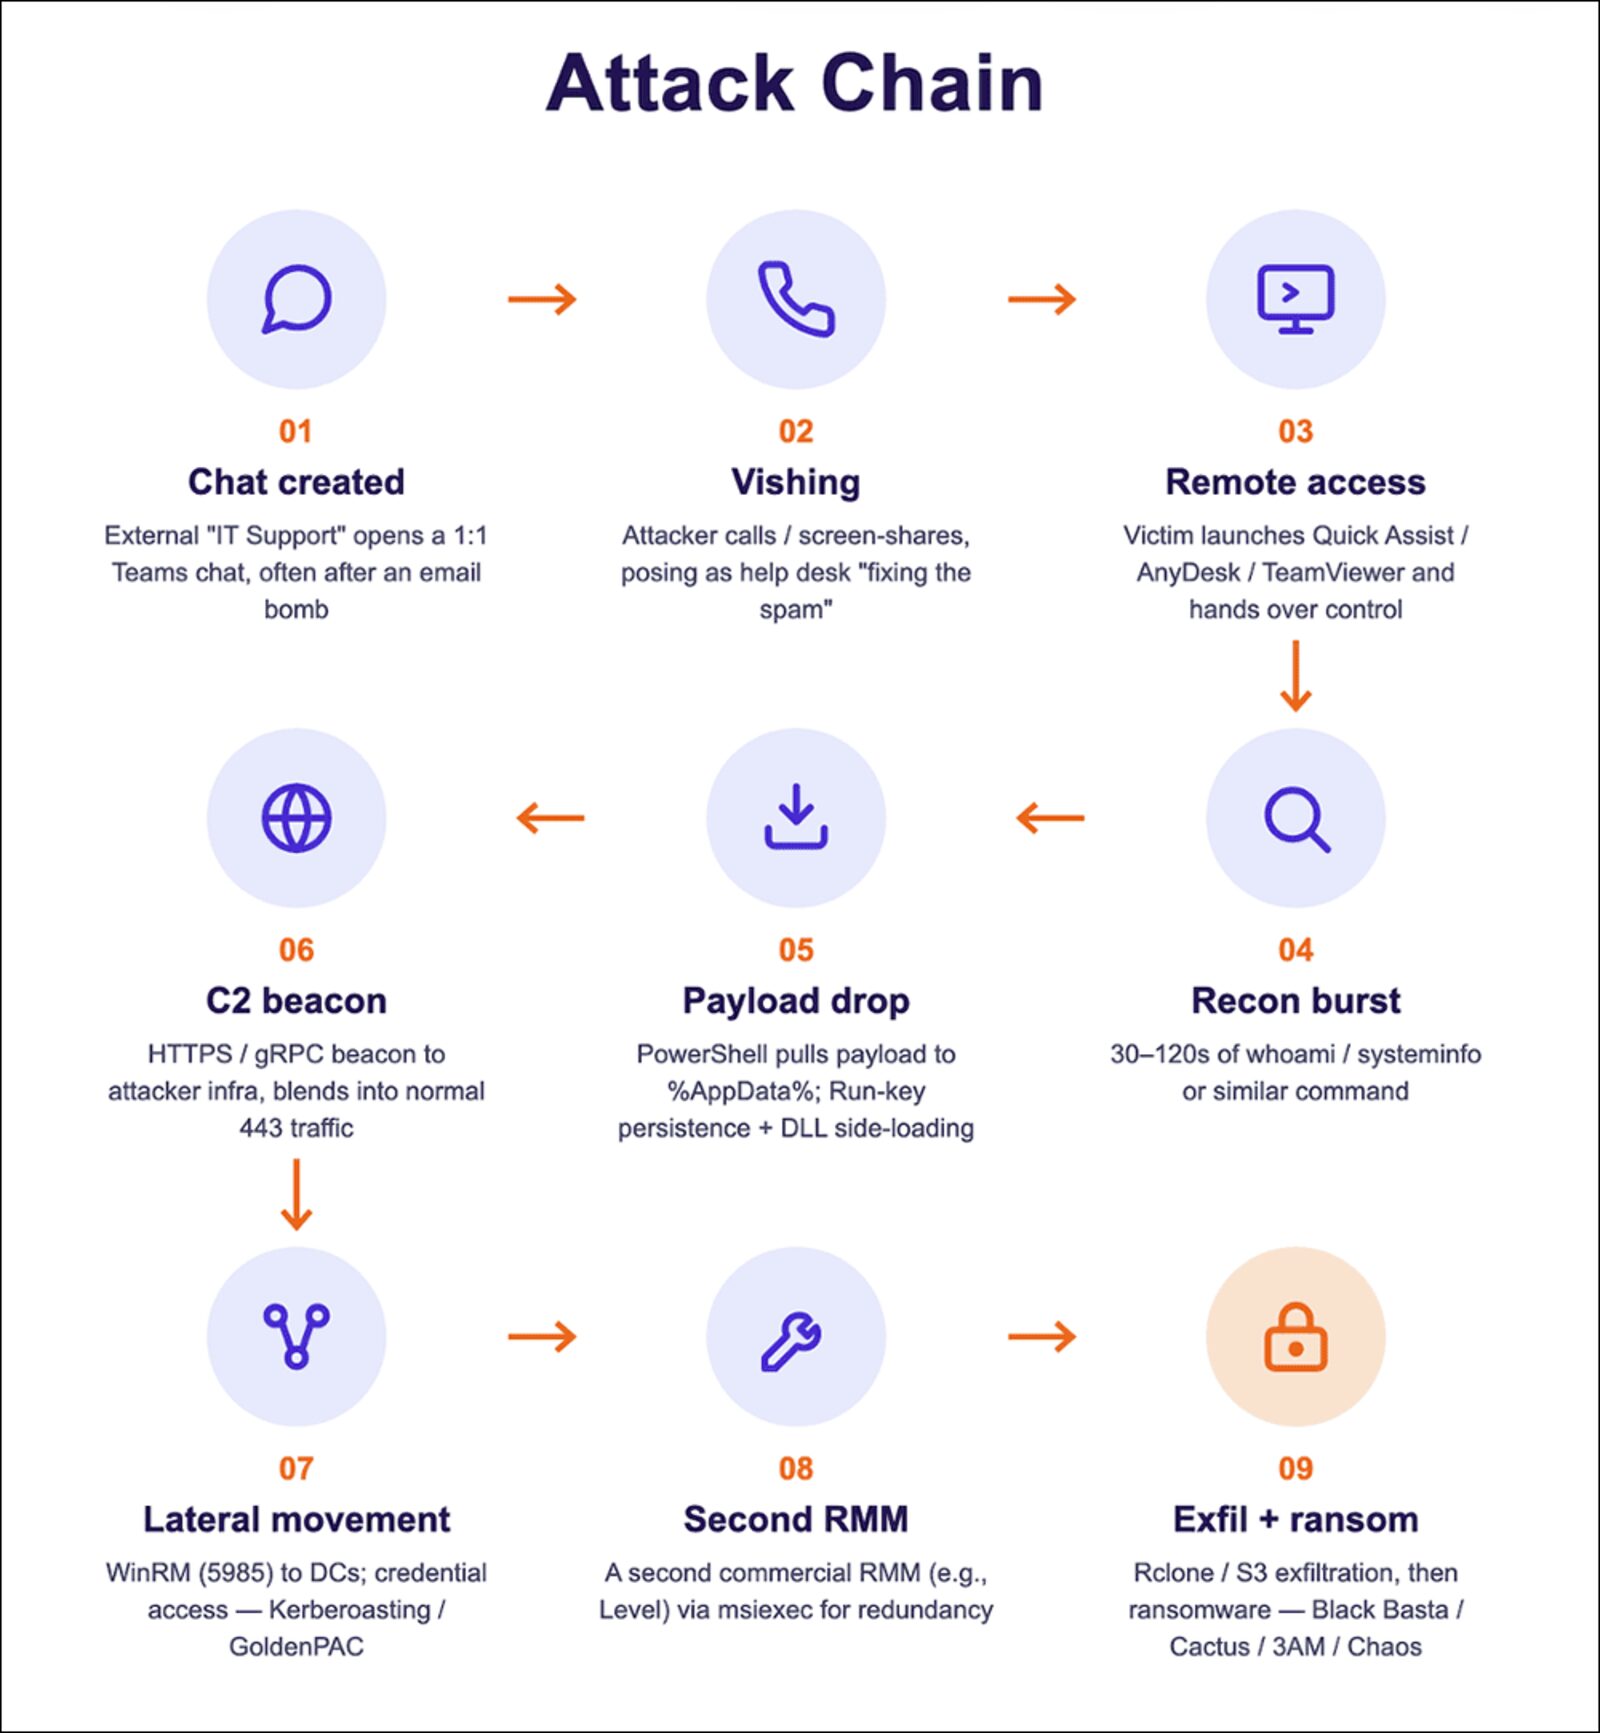
O ataque começa fora do Teams. Os criminosos inscrevem o e-mail corporativo da vítima em centenas de newsletters e serviços automáticos, até a caixa de entrada ficar inutilizável. Logo depois chega uma mensagem no Teams de um perfil com nome como “IT Service Desk”, com uma proposta de ajuda para resolver a enxurrada de e-mails. O problema foi criado por quem agora se apresenta para consertá-lo.
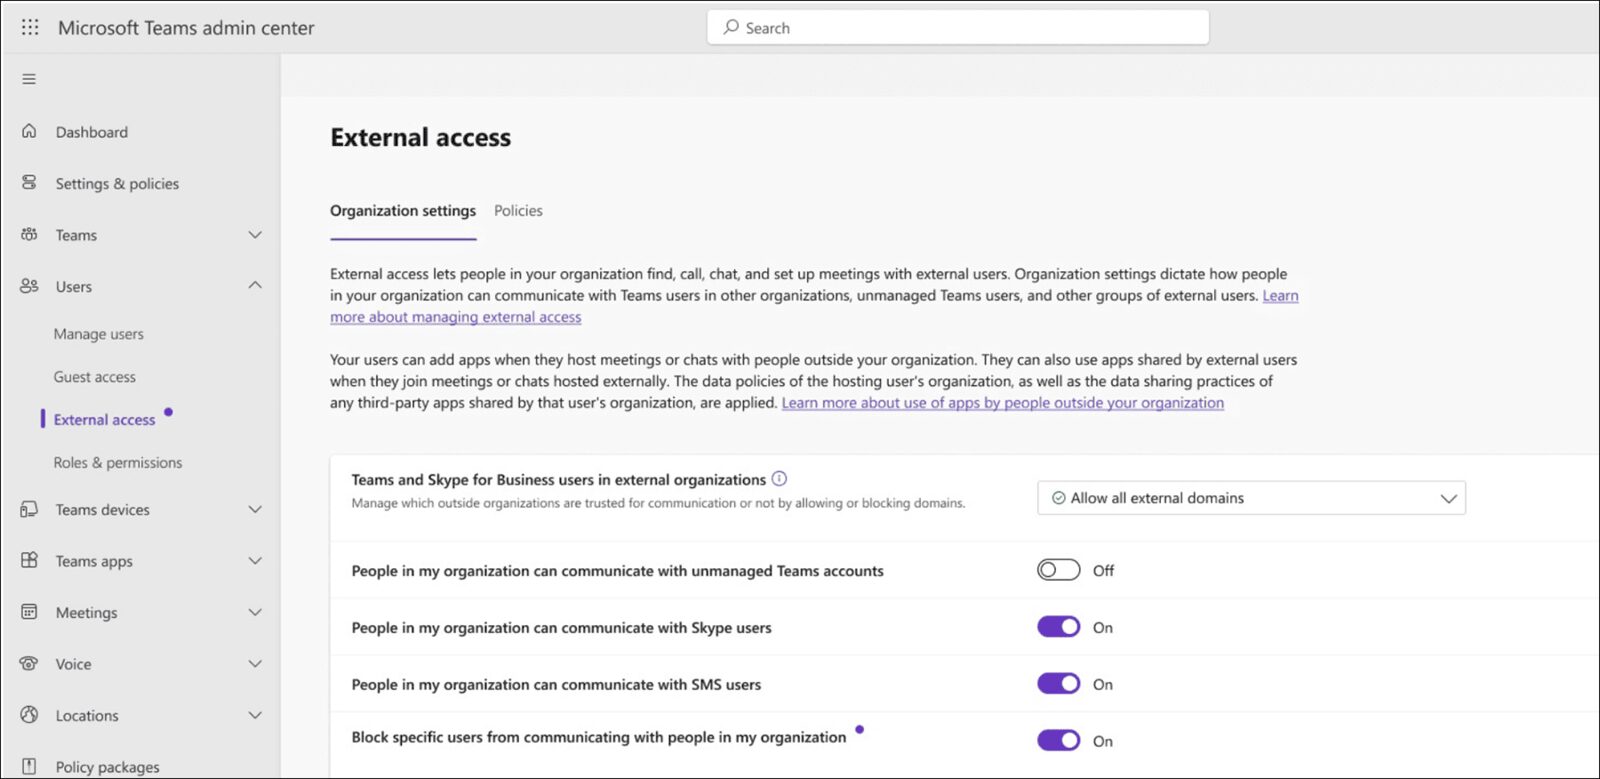
Esses perfis vêm de locatários e domínios do Microsoft 365 registrados minutos antes do contato. O golpe funciona porque o chat externo do Teams vem ativado por padrão: qualquer conta de fora da organização consegue puxar conversa com um funcionário.
Com a confiança da vítima, o golpista pede que ela abra o Quick Assist, a ferramenta de assistência remota que já vem no Windows, ou que cole um comando no PowerShell. Esse comando baixa pacotes escondidos e coloca para rodar programas comerciais de controle remoto, como AnyDesk e ScreenConnect. São softwares legítimos, usados por equipes de TI no mundo todo, e por isso passam com mais facilidade pelas defesas. Com o acesso aberto, o invasor circula pela rede interna, copia dados e, em parte dos casos, prepara o terreno para um ataque de ransomware. Tudo costuma acontecer antes que a equipe de segurança perceba a movimentação.
O que a Microsoft recomenda
A Microsoft atualizou seus guias de administração do Teams com alertas sobre campanhas que exploram a federação e o chat externo. A orientação central é trocar a configuração “permitir tudo” por uma lista de organizações confiáveis. A empresa também liberou opções para impedir que contas gratuitas ou de teste iniciem conversas com funcionários, além de um recurso de denúncia de mensagens suspeitas dentro do próprio aplicativo.
A Arctic Wolf aponta na mesma direção: aceitar só domínios de parceiros no painel do Teams, bloquear o contato de contas não gerenciadas e restringir o Quick Assist aos colaboradores que de fato precisam dele. Para o funcionário, a regra prática é olhar a etiqueta de usuário externo que o Teams exibe ao lado do nome e confirmar qualquer pedido de acesso remoto por um canal interno, como o ramal do help desk.
O que fazer agora
Como o chat externo vem ligado de fábrica, toda empresa que nunca revisou essa configuração está exposta ao mesmo roteiro. Se você administra o Teams de um escritório pequeno, mudar para lista de permissões vale mais do que qualquer palestra de conscientização: elimina o primeiro contato do golpe. A alteração é feita no centro de administração do Teams, na seção de acesso externo, e não exige licença adicional do Microsoft 365.