A Meta reforçou os avisos de segurança do Muse, seu agente de inteligência artificial pessoal, depois que um pesquisador de segurança externo encontrou uma vulnerabilidade grave no serviço. A falha, que a empresa diz já ter corrigido, poderia abrir caminho para acesso indevido a dados dos usuários. O caso foi revelado pelo site americano The Information na sexta-feira (25).
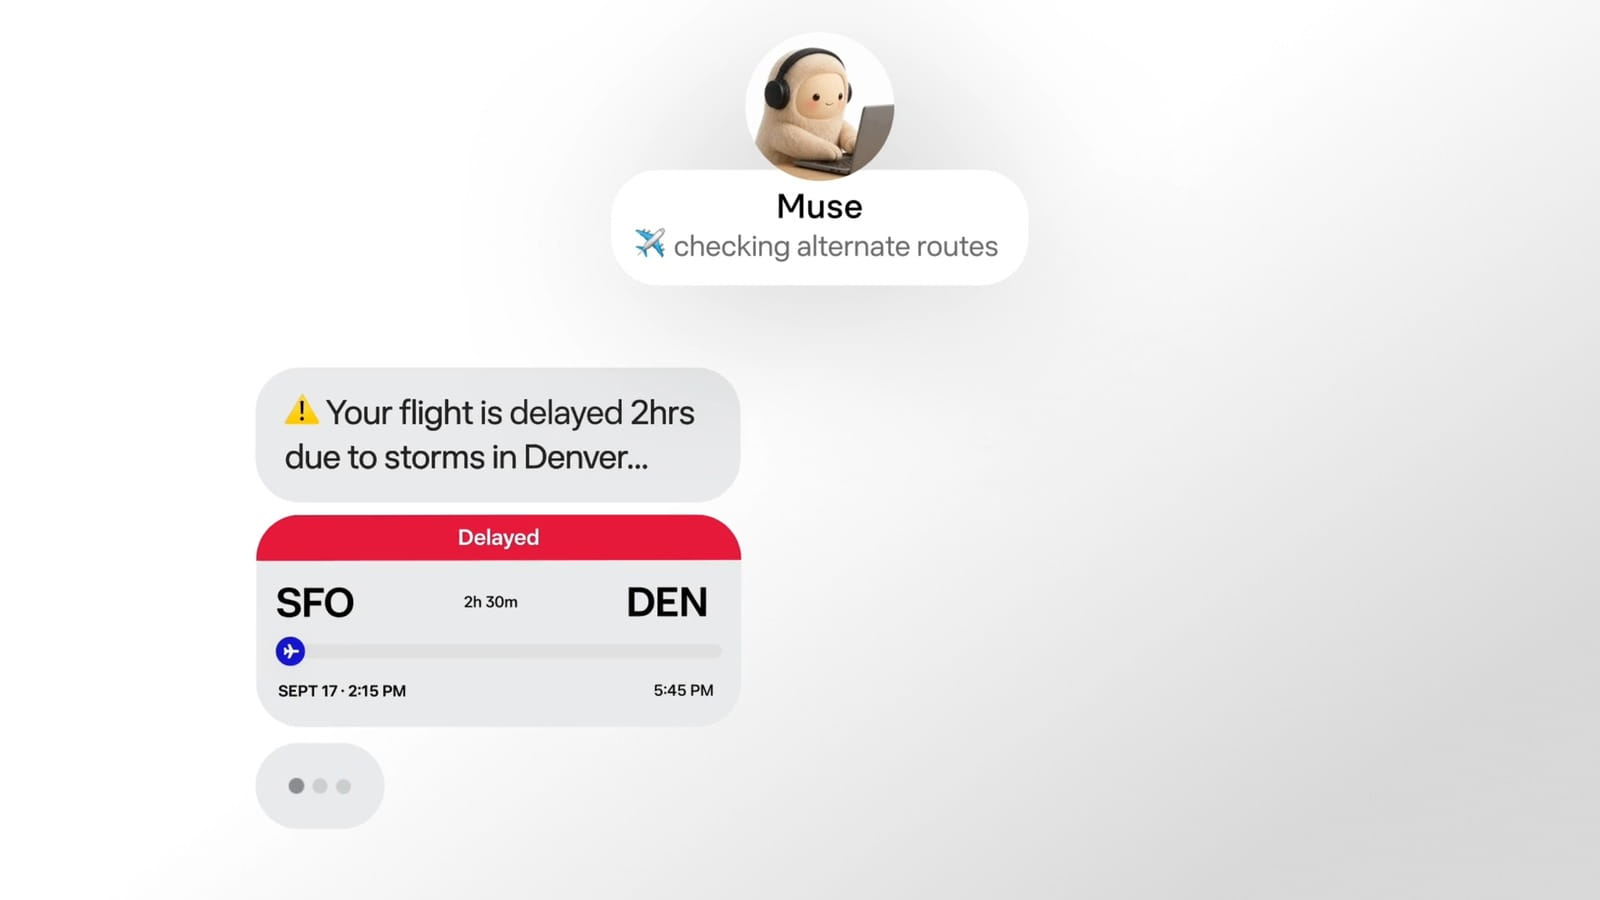
O ponto sensível era a máquina virtual dedicada que a Meta cria para cada pessoa. É nesse ambiente na nuvem que o Muse trabalha: ele recebe o pedido, abre sites, usa serviços e age em nome do dono da conta. Segundo o relato, a brecha permitia que um invasor alcançasse esse espaço — ou seja, justamente o lugar onde o agente guarda sessões e executa tarefas.
Termos de uso mais explícitos
Além de fechar a falha, a Meta mudou o texto dos termos do Muse. O trecho que trata do risco de o agente seguir instruções maliciosas embutidas em páginas ou arquivos — a chamada injeção de prompt — ficou mais claro e mais destacado. É um alerta de que, ao navegar sozinho, o assistente pode esbarrar em comandos escondidos e agir contra o interesse do próprio usuário sem que ele perceba.
O cuidado faz sentido pelo alcance do produto. De acordo com a Meta, o Muse pode fazer compras, enviar pagamentos, reservar passagens, preencher formulários, mandar e-mails e processar arquivos. Um agente com esse nível de acesso vira um alvo valioso: quem o controla passa a ter nas mãos as mesmas permissões que o usuário concedeu.
Sucesso rápido, escrutínio maior
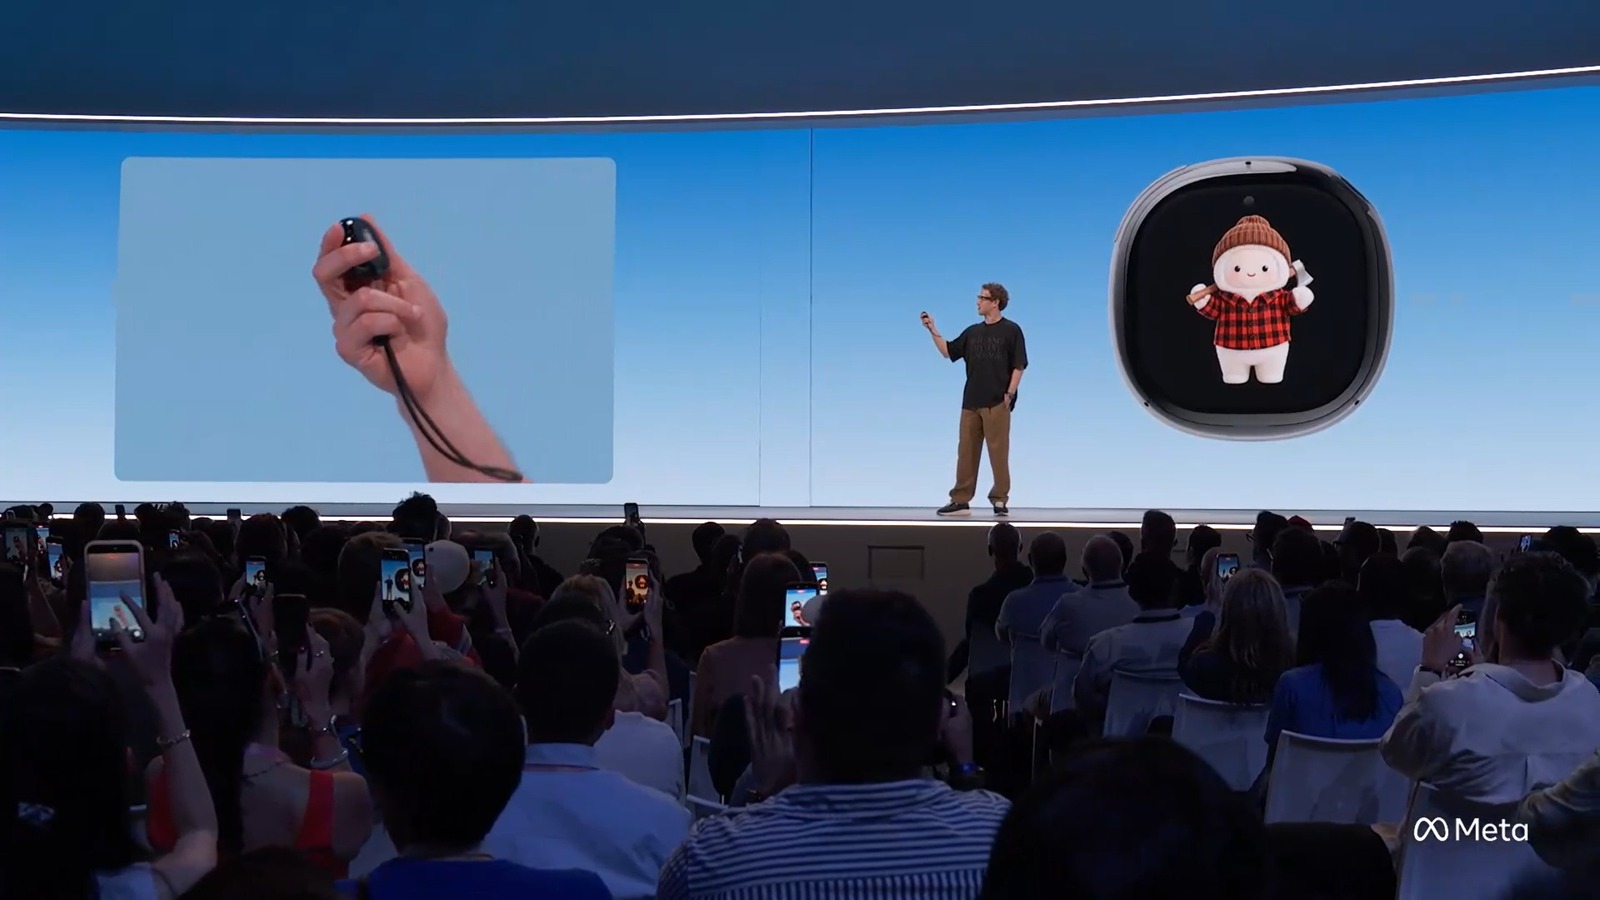
Lançado no começo de setembro e apresentado como “o primeiro agente de IA pessoal para todos”, o Muse virou fenômeno de downloads em poucos dias, entrando entre os apps mais baixados nos Estados Unidos e no Canadá e passando de 2,8 milhões de instalações. A Meta também já mostrou um pequeno aparelho dedicado para conversar com o assistente sem depender do celular.
O episódio repete um padrão que aparece em toda a nova leva de agentes autônomos: quanto mais o software faz sozinho, maior o estrago possível quando algo dá errado. Para quem experimenta esse tipo de ferramenta, a regra prática continua sendo conceder só as permissões necessárias e desconfiar de tarefas que envolvam dinheiro ou dados pessoais sem uma confirmação explícita.