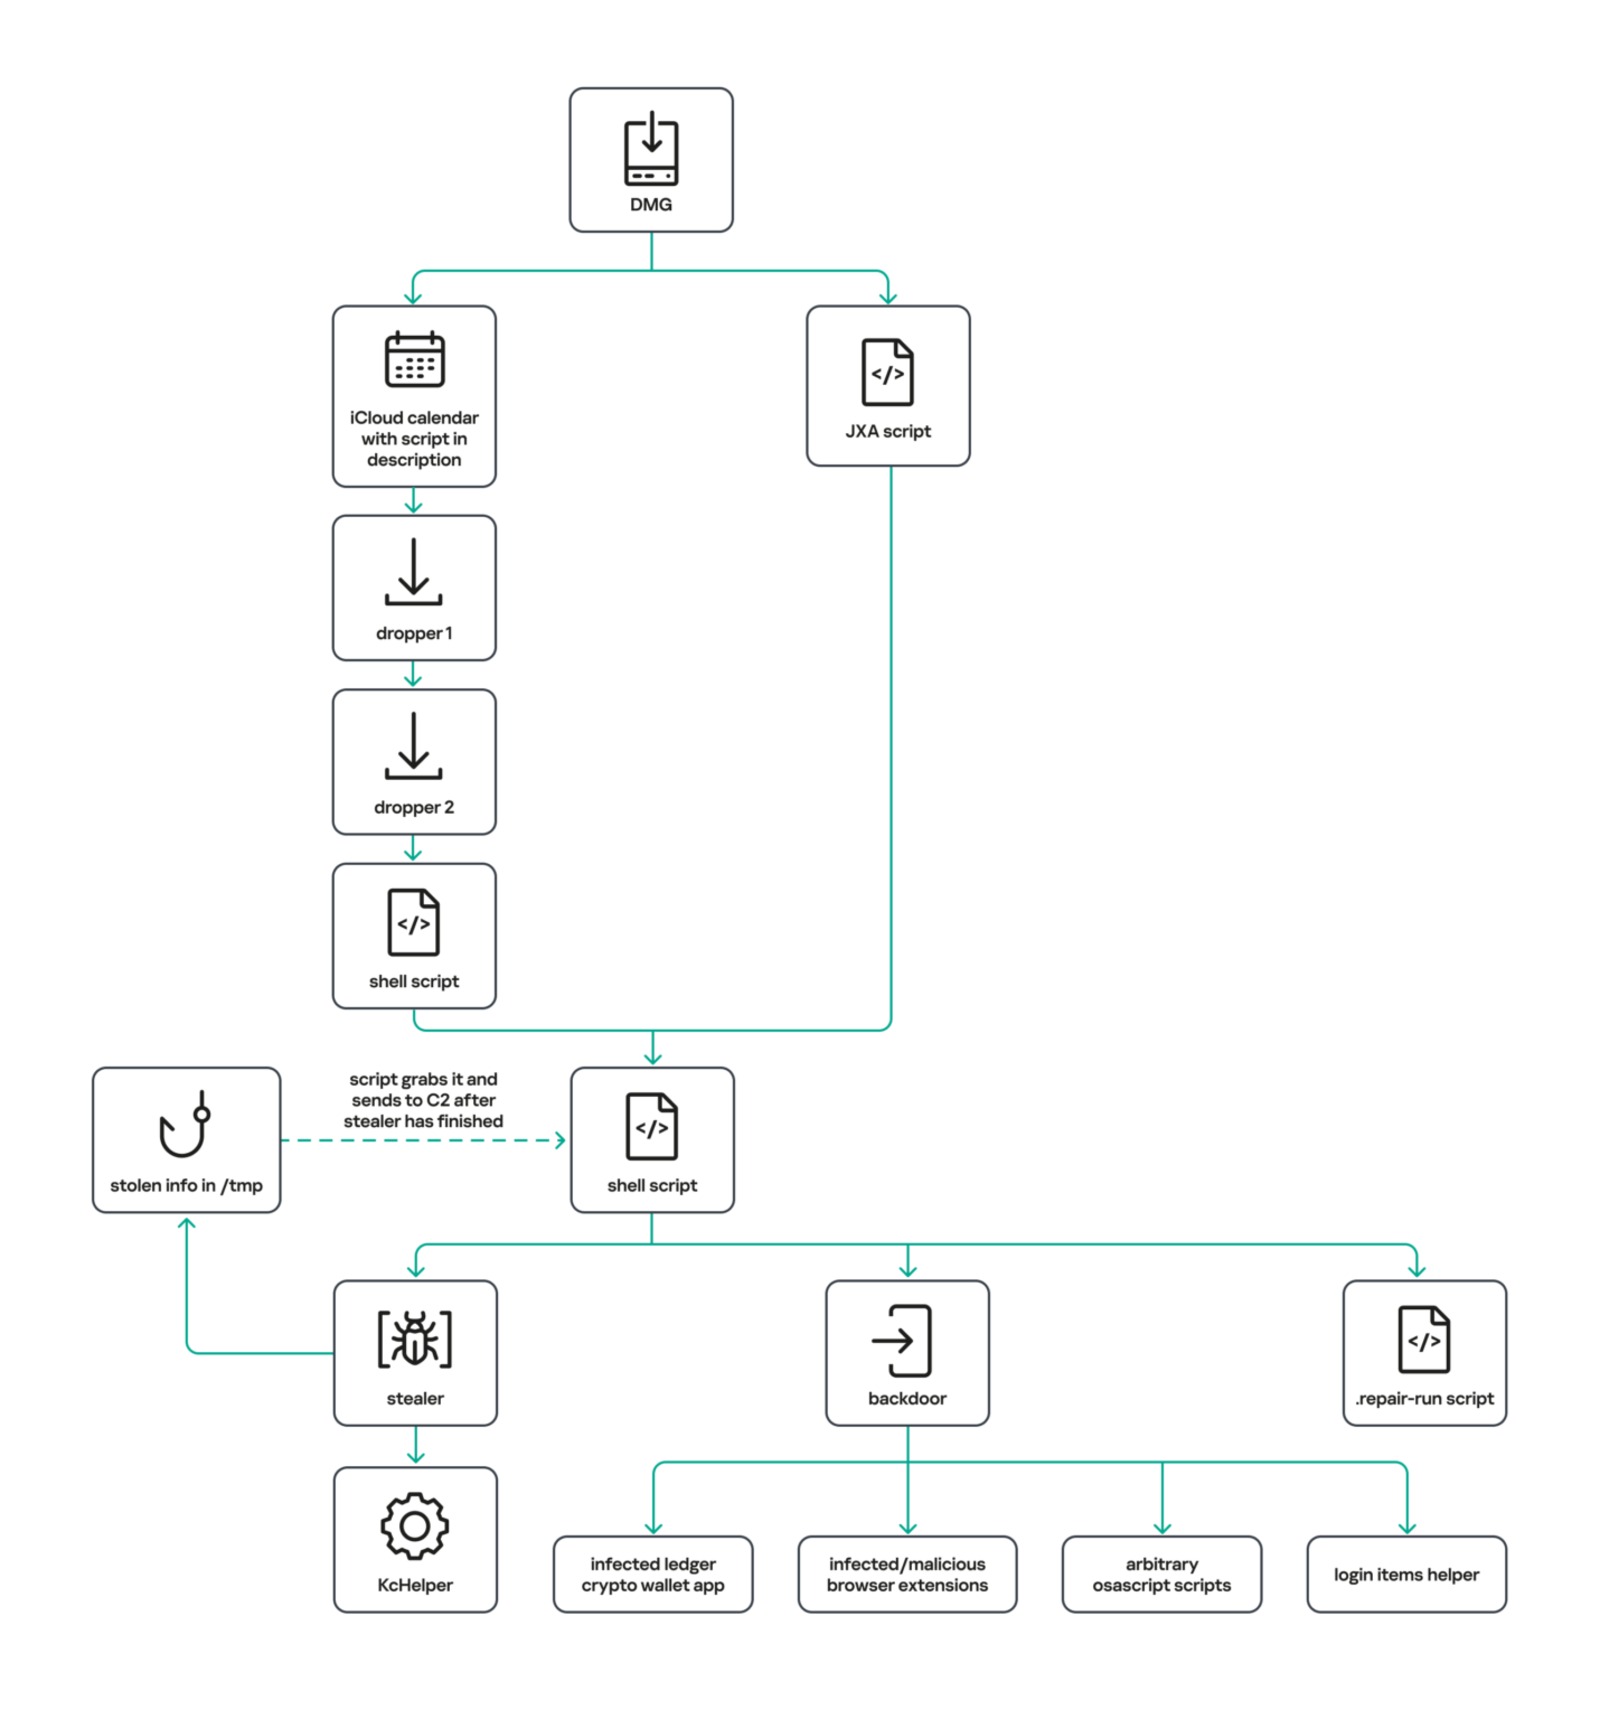
O MacSync, ladrão de dados para macOS que já tinha aparecido em alertas de segurança este ano, voltou com um truque novo. Em relatório técnico publicado em 24 de setembro, a Kaspersky descreve uma versão reformulada do malware que usa convites públicos do Calendário do iCloud para receber instruções: o código malicioso fica escondido na descrição de eventos de agenda aparentemente comuns, e o Mac infectado vai buscá-lo lá.
A escolha do Calendário não é por acaso. O tráfego para um serviço da própria Apple não levanta suspeita nas defesas do sistema nem em ferramentas de monitoramento de rede, o que ajuda o ataque a passar despercebido. Segundo a empresa de segurança, o grupo por trás do MacSync também trocou os antigos instaladores baseados em scripts por arquivos binários, e mira principalmente profissionais de tecnologia e investidores de criptomoedas.
A isca: uma carteira cripto que não existe
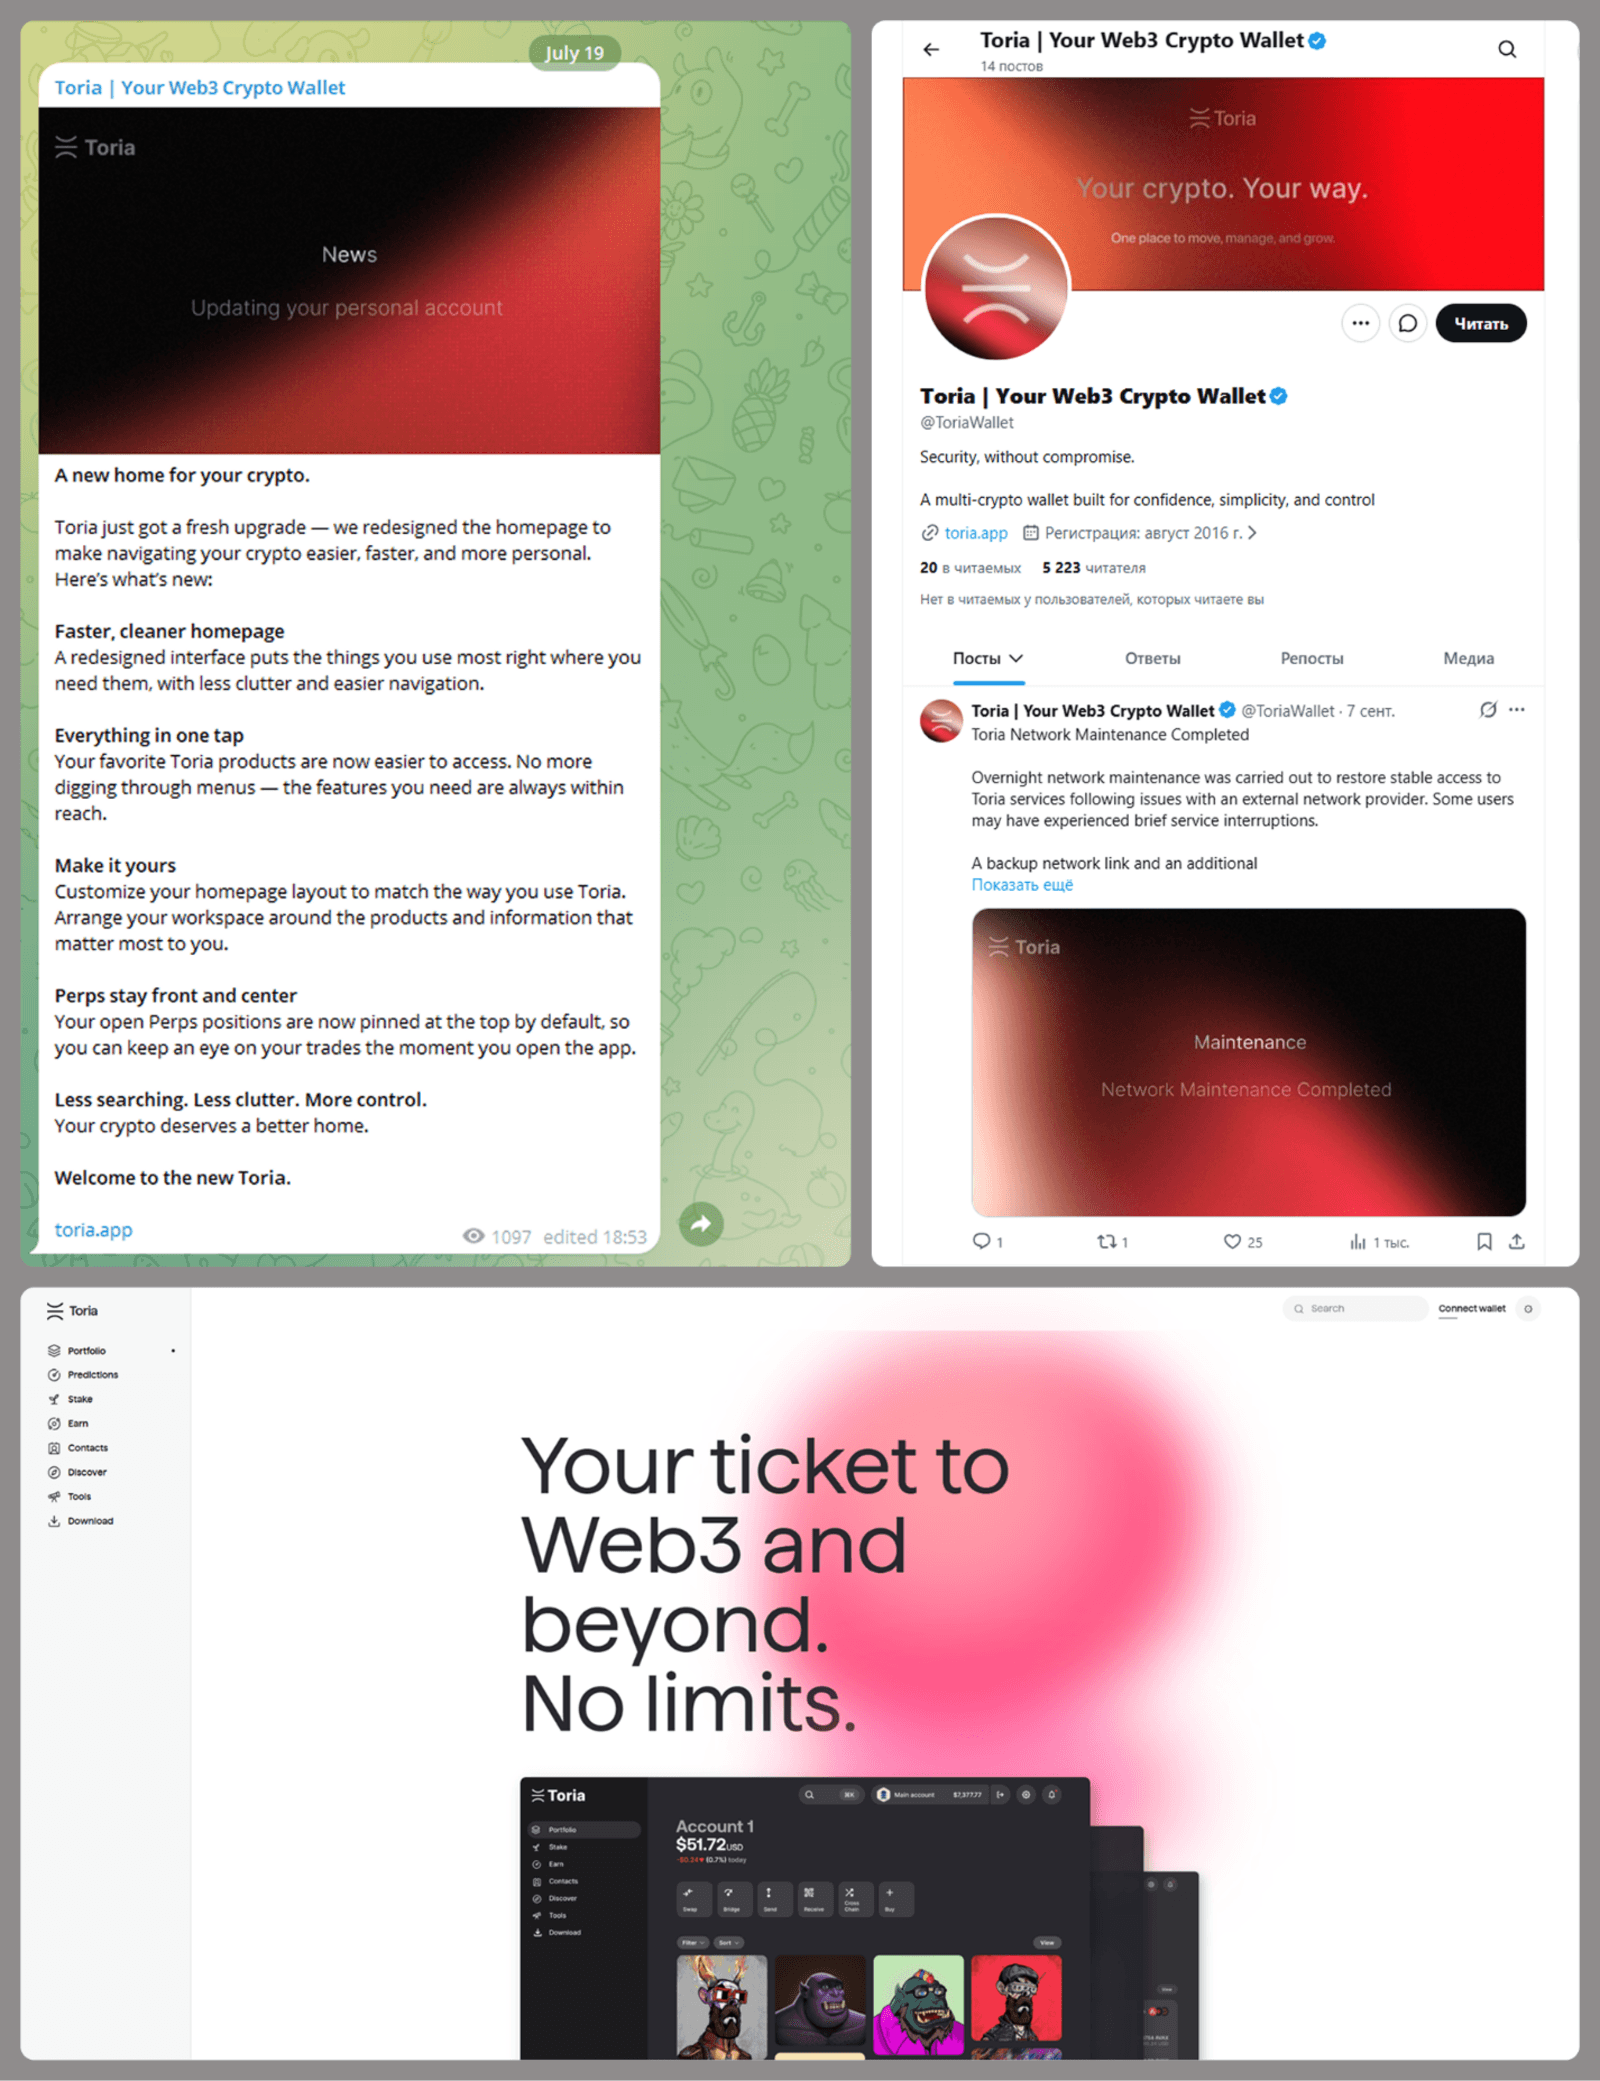
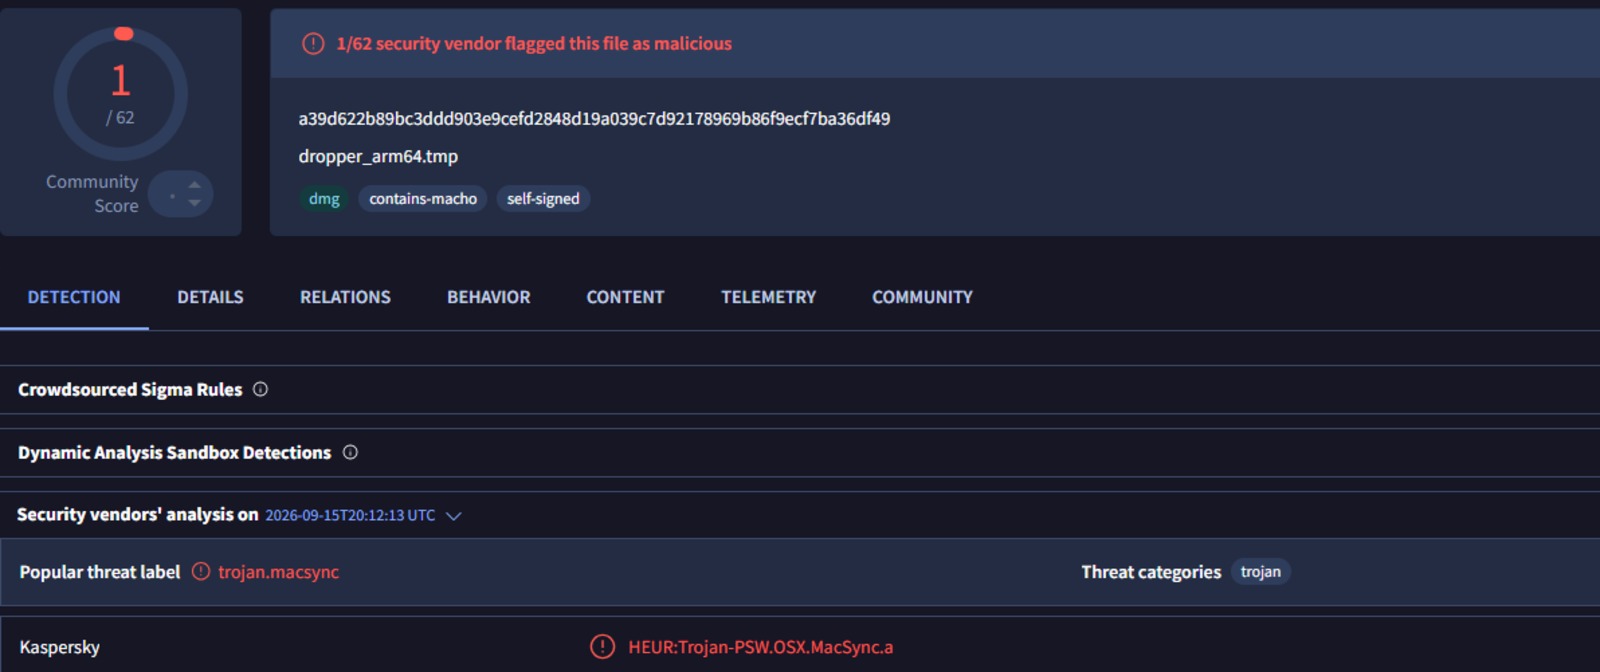
Num dos casos analisados, os criminosos montaram uma carteira de criptomoedas fictícia chamada Toria, com site próprio e perfis no X e no Telegram para dar credibilidade. Quem baixa o suposto aplicativo recebe um instalador que consulta o calendário do iCloud, lê o texto escondido e, a partir dele, baixa um segundo arquivo, que então instala o espião completo. Na análise da Kaspersky, só um serviço de segurança marcava o instalador como malicioso.
O MacSync também circula por outro caminho, já documentado pela Moonlock, divisão de segurança da MacPaw: contas legítimas de anúncios do Google foram sequestradas para promover, nos resultados patrocinados, falsos tutoriais de suporte hospedados no Medium e em artefatos públicos do Claude, da Anthropic. Esses guias pedem que a vítima cole um comando no Terminal, e é esse comando que baixa o malware. A Moonlock diz que mais de 15 mil pessoas já viram esses anúncios. Nem a Apple nem a Anthropic comentaram o caso.
O que ele rouba e como se defender
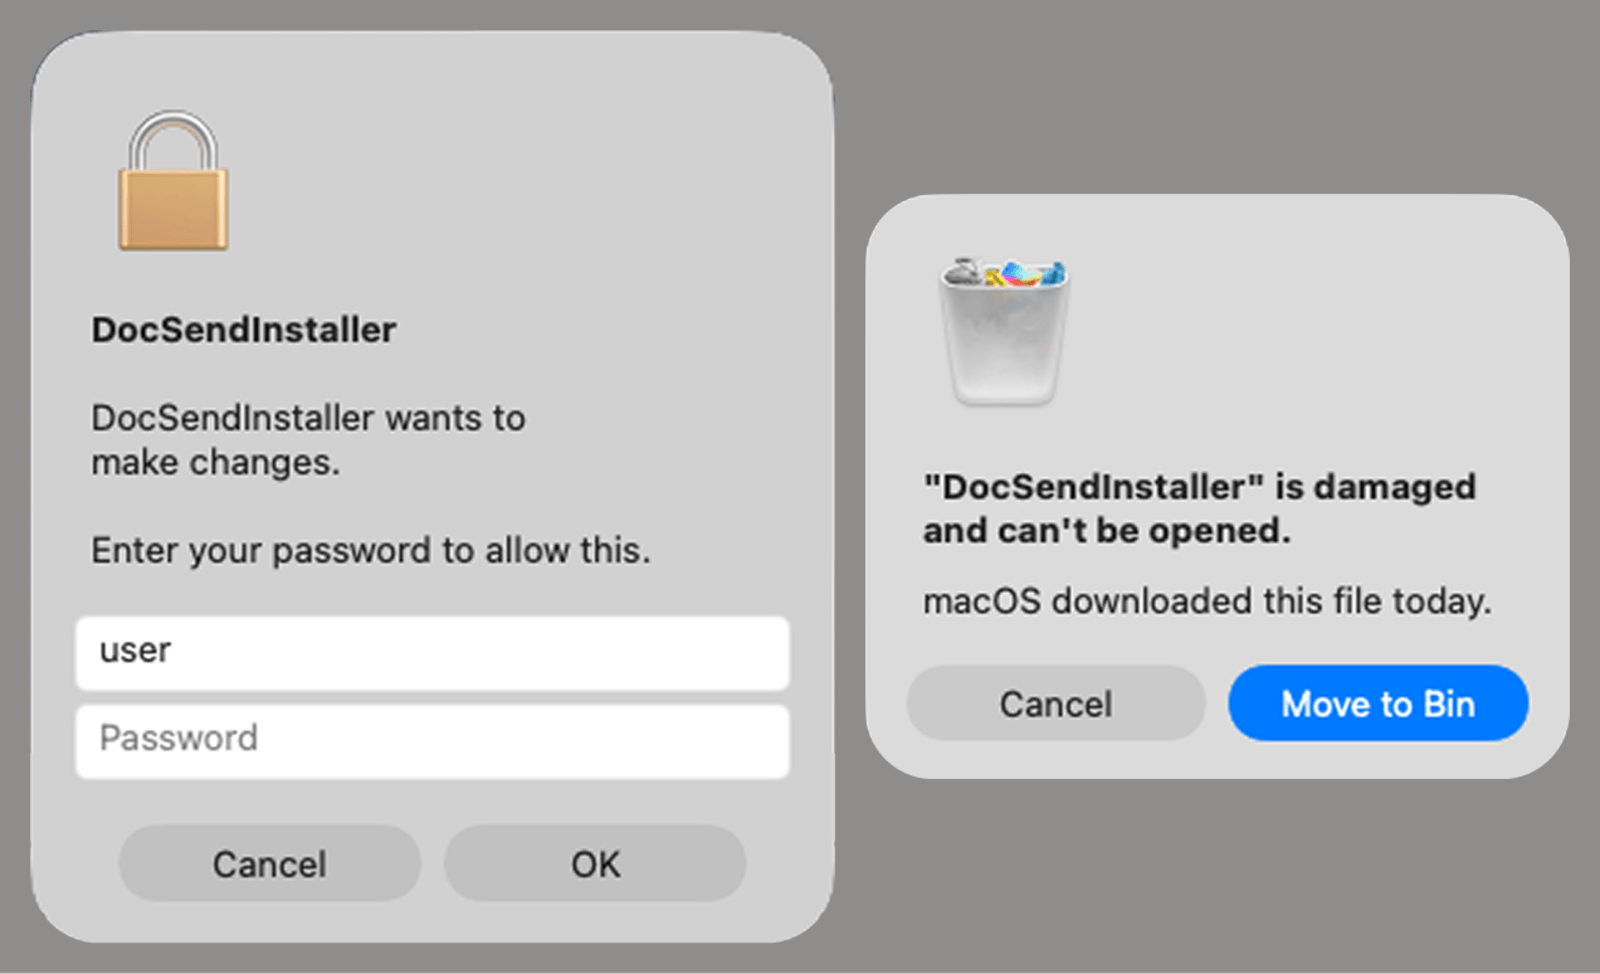
Depois de instalado, o MacSync imita uma janela oficial do macOS pedindo a senha de administrador. Em seguida, mostra um aviso falso de que o arquivo está corrompido e sugere mandá-lo para a lixeira, enquanto continua trabalhando em segundo plano. A lista de alvos inclui histórico e cookies dos navegadores, senhas salvas, o Keychain, credenciais da AWS, chaves de programação, a pasta do Telegram e carteiras de criptomoedas. A nova versão ainda instala um módulo de controle remoto disfarçado de Finder.
As regras de proteção são as mesmas de sempre, e continuam funcionando: instale apps apenas da App Store ou do site oficial do desenvolvedor, desconfie de programas gratuitos e carteiras cripto divulgados em redes sociais e nunca cole no Terminal um comando tirado de tutorial de origem desconhecida. Se uma janela pedir sua senha logo depois de você abrir um instalador suspeito, cancele. Quem já foi alvo da primeira onda do MacSync, identificada pela Microsoft em agosto, deve trocar as senhas e revisar os acessos a serviços em nuvem. Uma suíte de segurança com proteção para macOS ajuda como camada extra:
Onde comprar:
 Oferta · Amazon Kaspersky Premium 3 dispositivos, 1 ano Ver oferta →
 Oferta · Amazon Kaspersky Antivírus Premium 5 dispositivos, 1 ano Ver oferta →