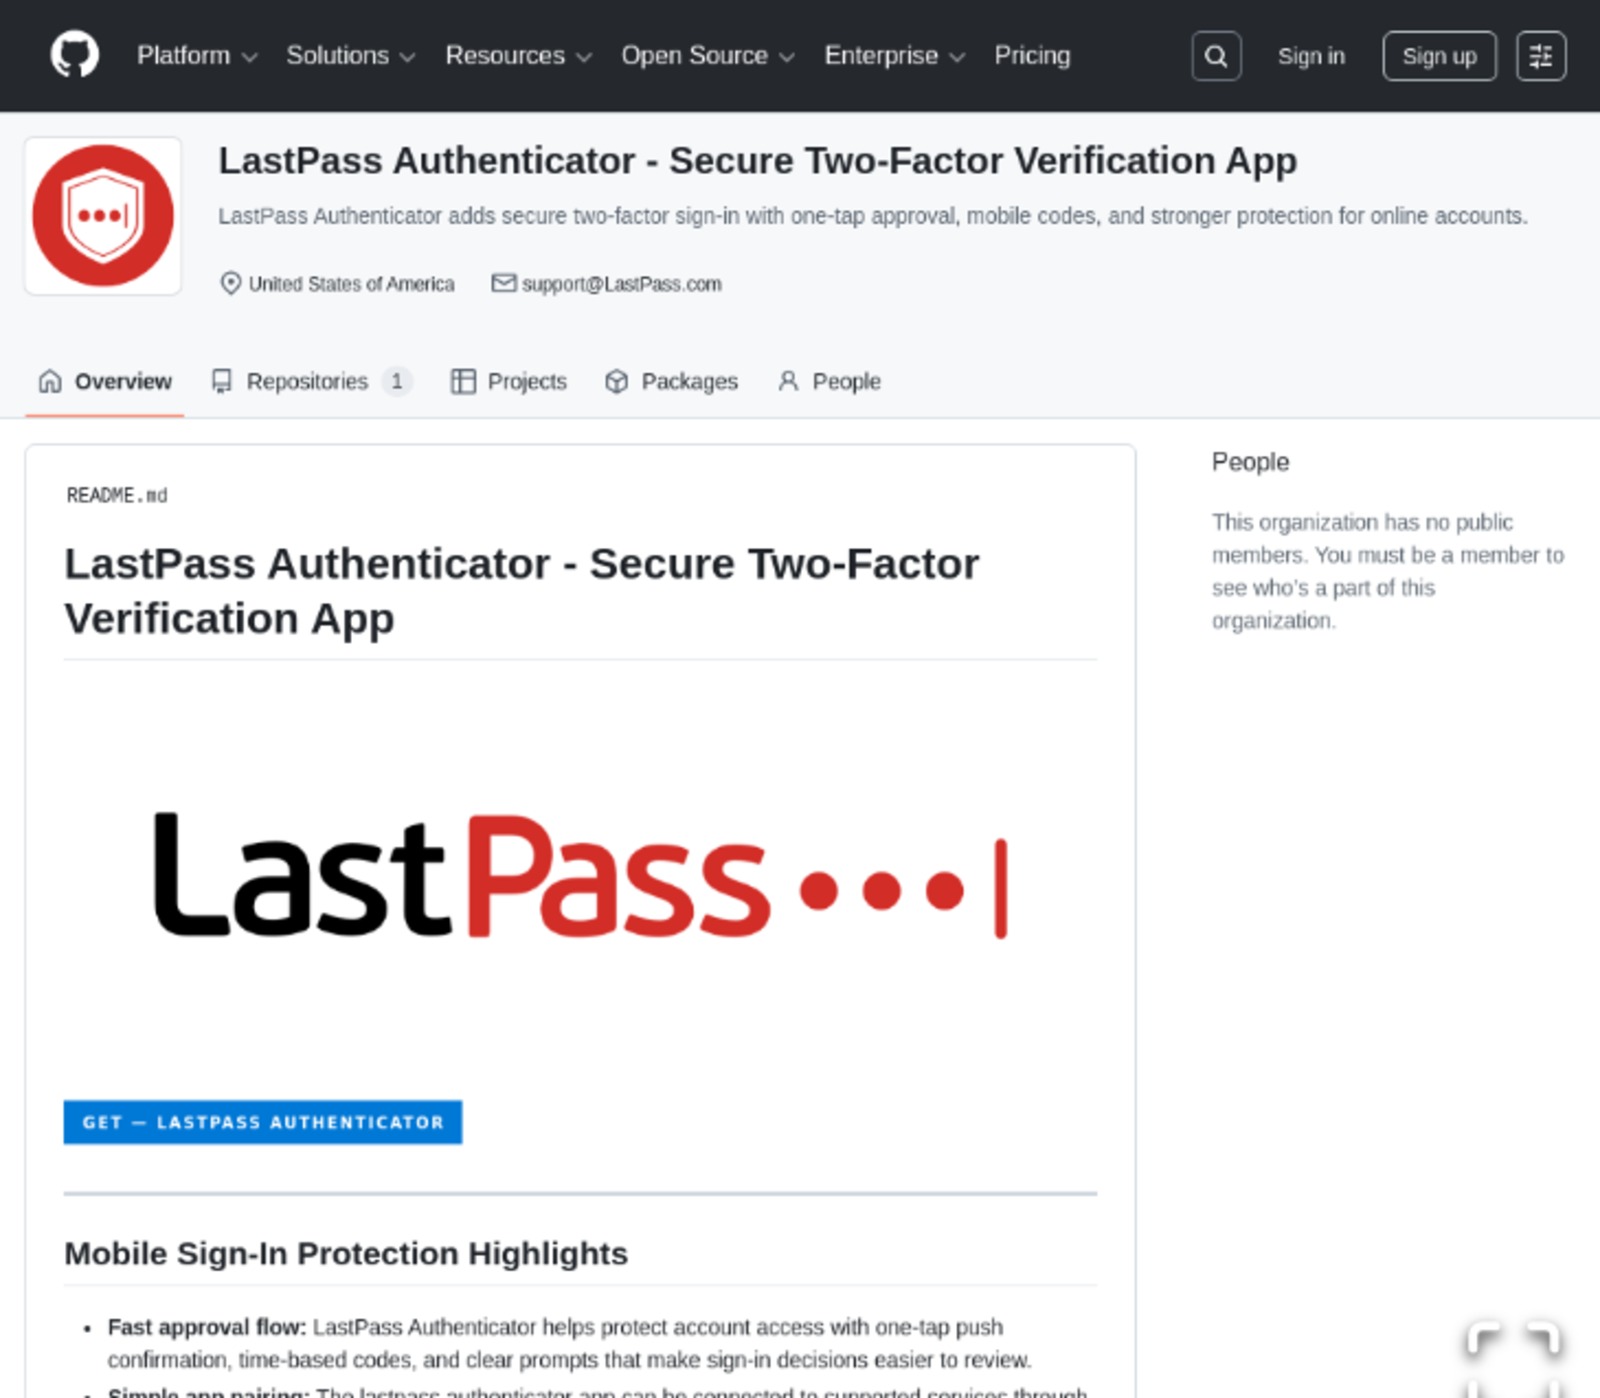
Uma página no GitHub que se passa pelo LastPass Authenticator está distribuindo um vírus para Windows que faz algo raro: antes de roubar qualquer coisa, ele desliga 145 programas de segurança do computador. O alerta foi publicado em conjunto por pesquisadores da Delphos Labs e da equipe de segurança do próprio LastPass.
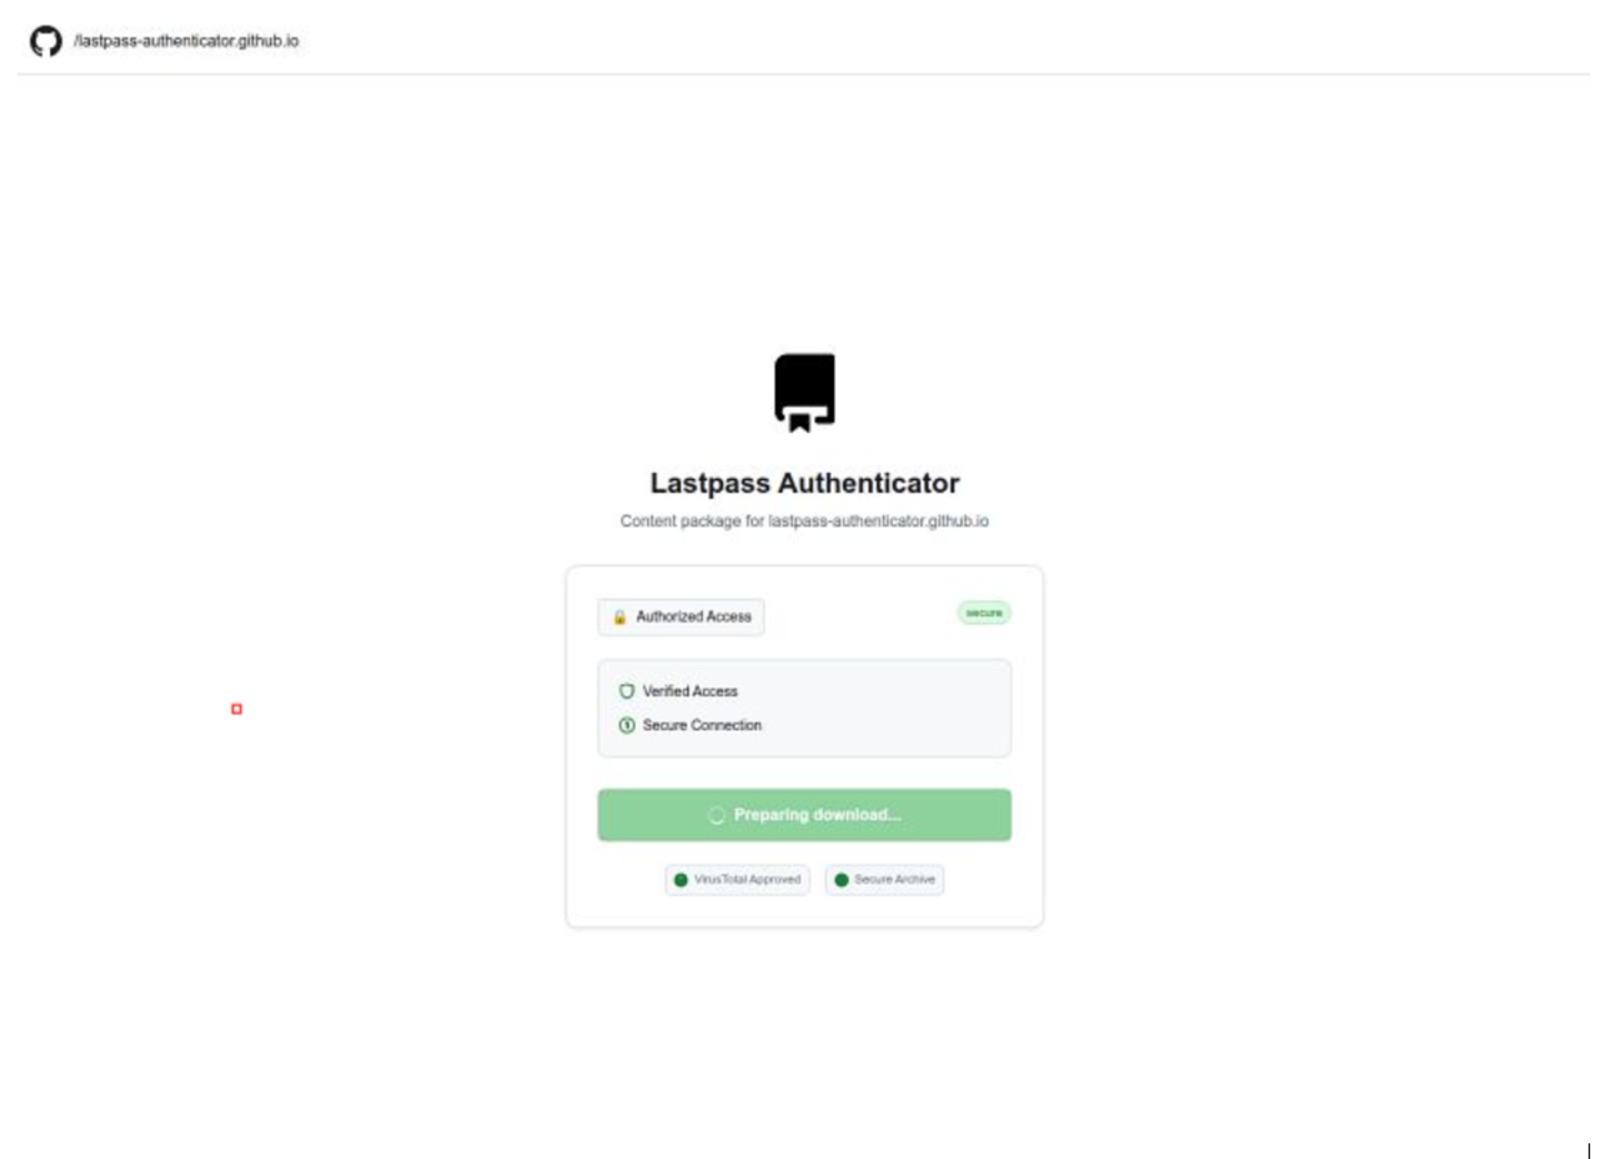
A armadilha começa numa busca comum por “baixar LastPass Authenticator”. O link dos criminosos leva a uma página com logo oficial e selos de segurança falsos; quem clica passa por uma cadeia de redirecionamentos escondidos e recebe um arquivo compactado. Esse pacote foi inflado de propósito até quase 150 MB com dados inúteis — muitos antivírus pulam arquivos grandes demais para economizar processamento, e o golpe conta com isso.
Ao ser aberto, o pacote usa um utilitário de teste legítimo da Microsoft para carregar o código malicioso que vem na mesma pasta. O programa pede permissão de administrador e, se o usuário aceita, instala um driver no modo kernel, a camada mais profunda do Windows, abaixo de onde os antivírus comuns atuam. Esse driver é uma versão renomeada de uma antiga ferramenta de proteção de disco e carrega uma assinatura válida do programa de compatibilidade de hardware da Microsoft, emitida em 2023 — por isso passou sem nenhum alerta no VirusTotal. Com ele no lugar, a lista de 145 produtos de segurança é encerrada um a um, sem aviso na tela. Os pesquisadores resumiram a lição: o carimbo da Microsoft prova que o driver passou por um canal confiável, não que ele seja seguro.
Com o caminho livre, o vírus coleta senhas salvas nos navegadores (no Chrome e no Edge, contornando a criptografia deles), arquivos de mais de 30 carteiras de criptomoedas, sessões de redes sociais e mensageiros e documentos cujo nome sugira senha ou frase de recuperação. A página falsa faz parte de uma operação maior de “vírus como serviço”, capaz de imitar pelo menos 40 marcas conhecidas. A Delphos avisou a Microsoft sobre o driver em 19 de agosto; a empresa respondeu que o caso não se enquadrava como vulnerabilidade, porque o arquivo não é dela, e indicou o envio para a fila de análise do Windows Defender.
Quem baixou e executou o arquivo deve partir do pior cenário: todas as credenciais daquele PC estão comprometidas. Troque as senhas a partir de outro aparelho, revise os acessos às contas e, como o vírus se reinstala na inicialização e derruba o antivírus a cada boot, a recomendação é formatar o Windows. Para o resto, a regra de ouro vale de novo: baixe apps só do site oficial ou da loja do sistema, desconfie de repositório que “hospeda” instalador de empresa conhecida e prefira verificação em duas etapas com uma chave física, que não pode ser copiada por um ladrão de senhas.
Para proteger suas contas:
 Oferta · Amazon YubiKey 5C NFC Ver oferta →
 Oferta · Amazon Kaspersky Premium — 3 dispositivos, 1 ano Ver oferta →