
Pesquisadores de quatro empresas de segurança digital, Sekoia, Report URI, iVerify e Zimperium zLabs, descreveram uma operação de ataques em escala mundial contra iPhones e celulares Android sem atualização. Todas as frentes têm um ponto em comum: as brechas exploradas já tinham correção publicada pela Apple e pelo Google. Quem instalou as atualizações ficou fora do alcance. Quem adiou ficou exposto.
Como os criminosos chegavam ao celular
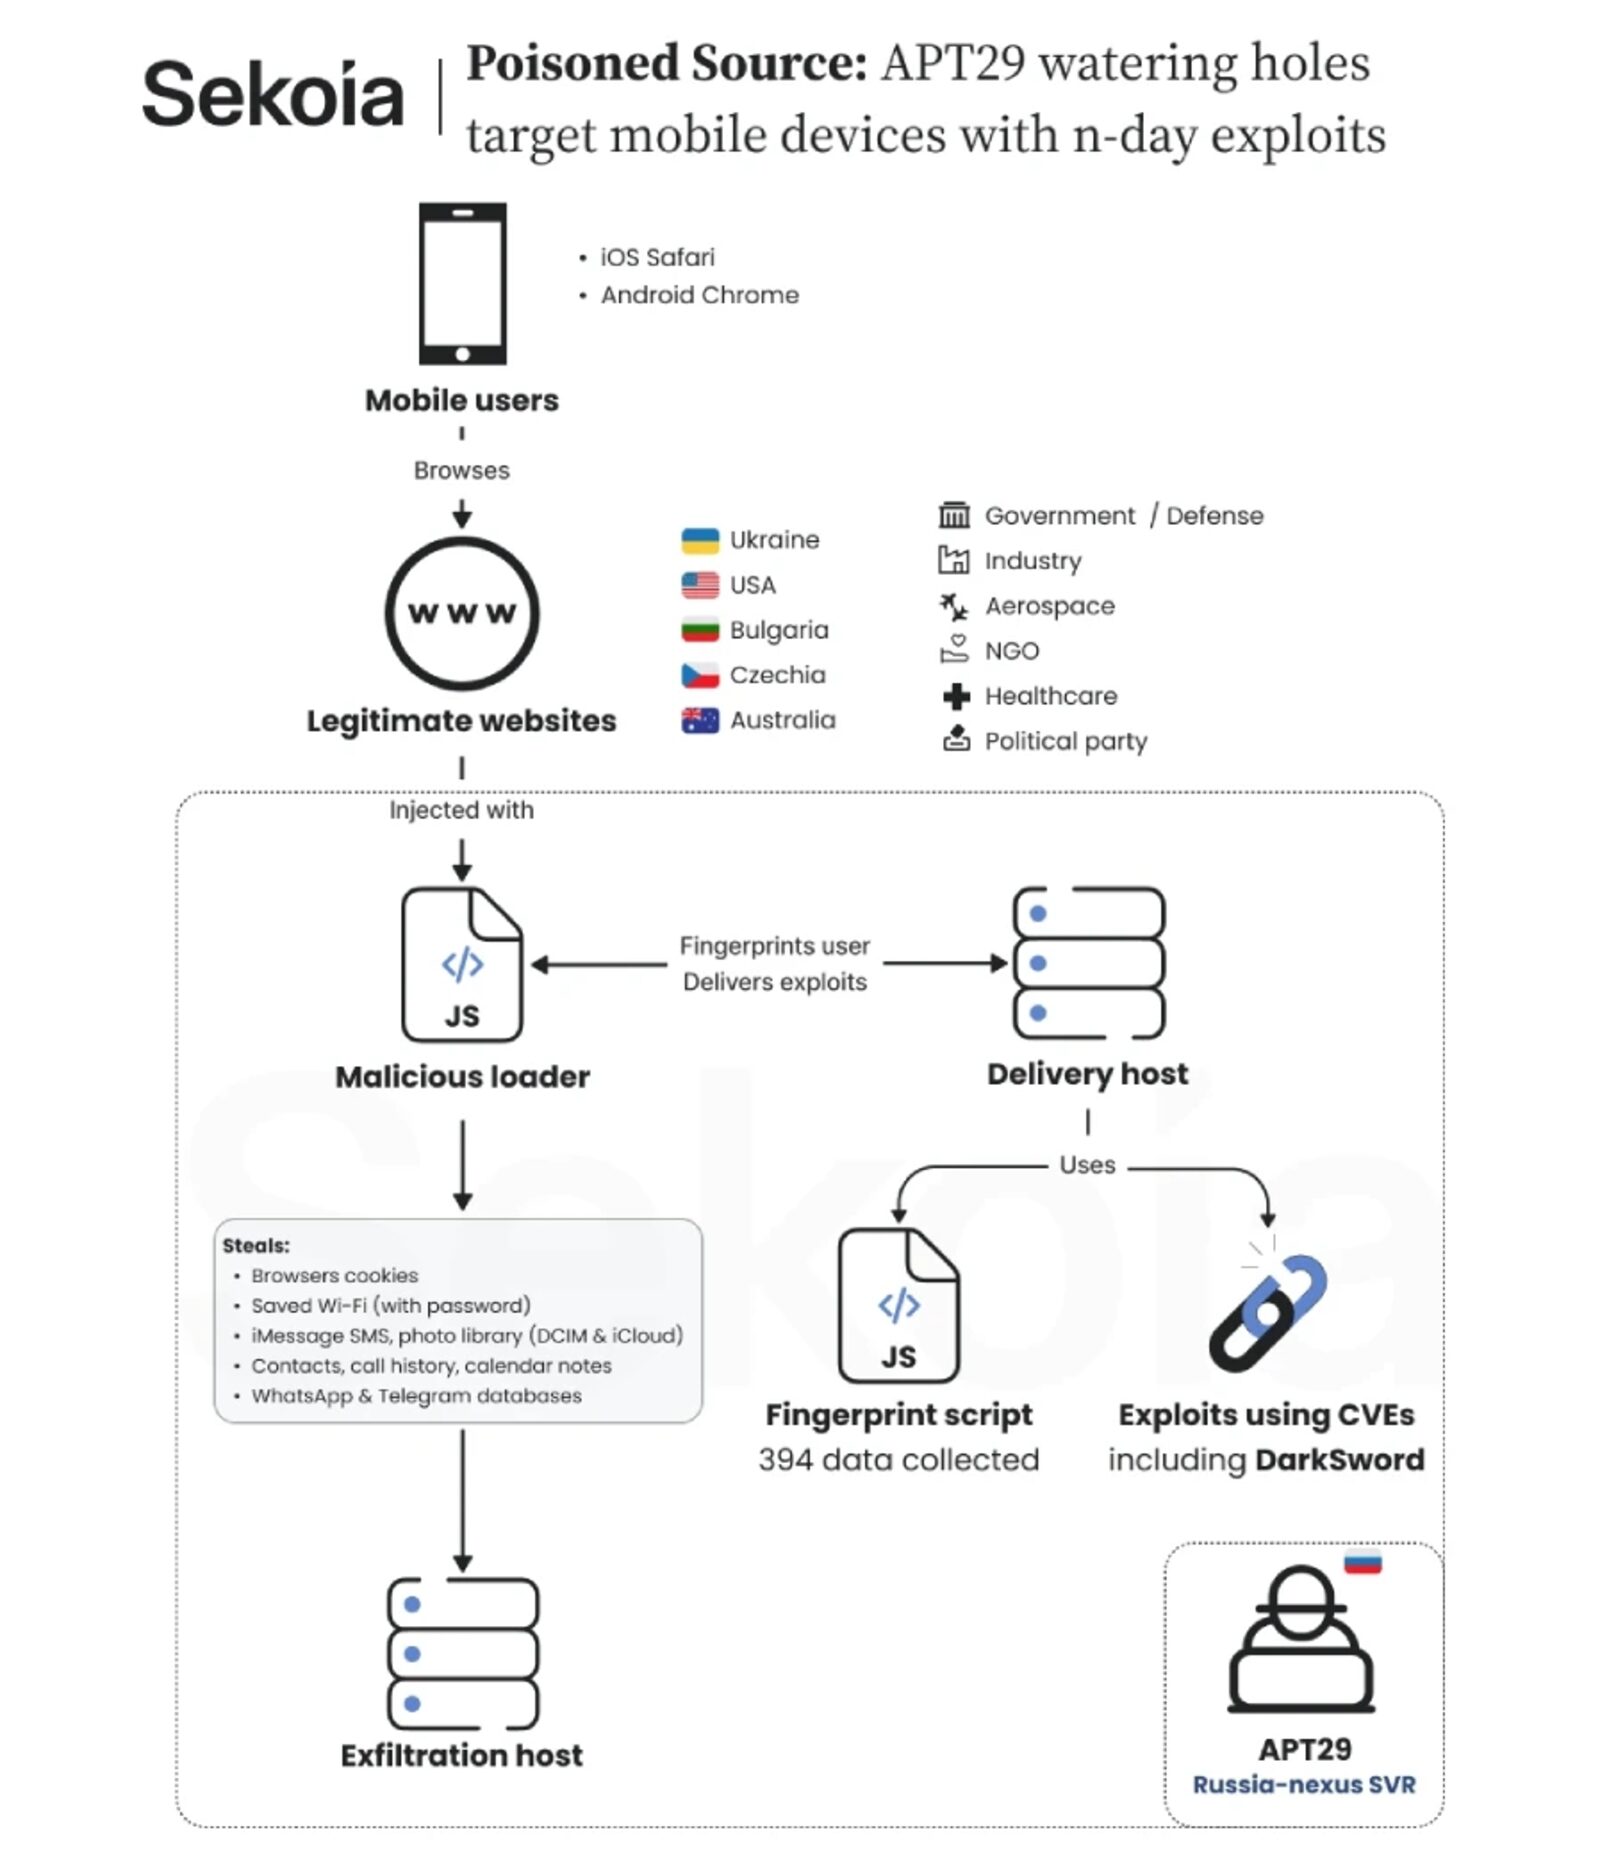
Bastava abrir um site comum. Os invasores plantaram código malicioso em portais de notícia, páginas militares, lojas virtuais montadas no PrestaShop e até em pacotes distribuídos pelo npm, repositório usado por desenvolvedores de JavaScript. O caso de maior alcance foi o Plerdy SEO Tracker, ferramenta ucraniana de análise de tráfego que ficou comprometida por um período e, nesse intervalo, entregou o código dos atacantes a visitantes de milhares de sites que a usavam.
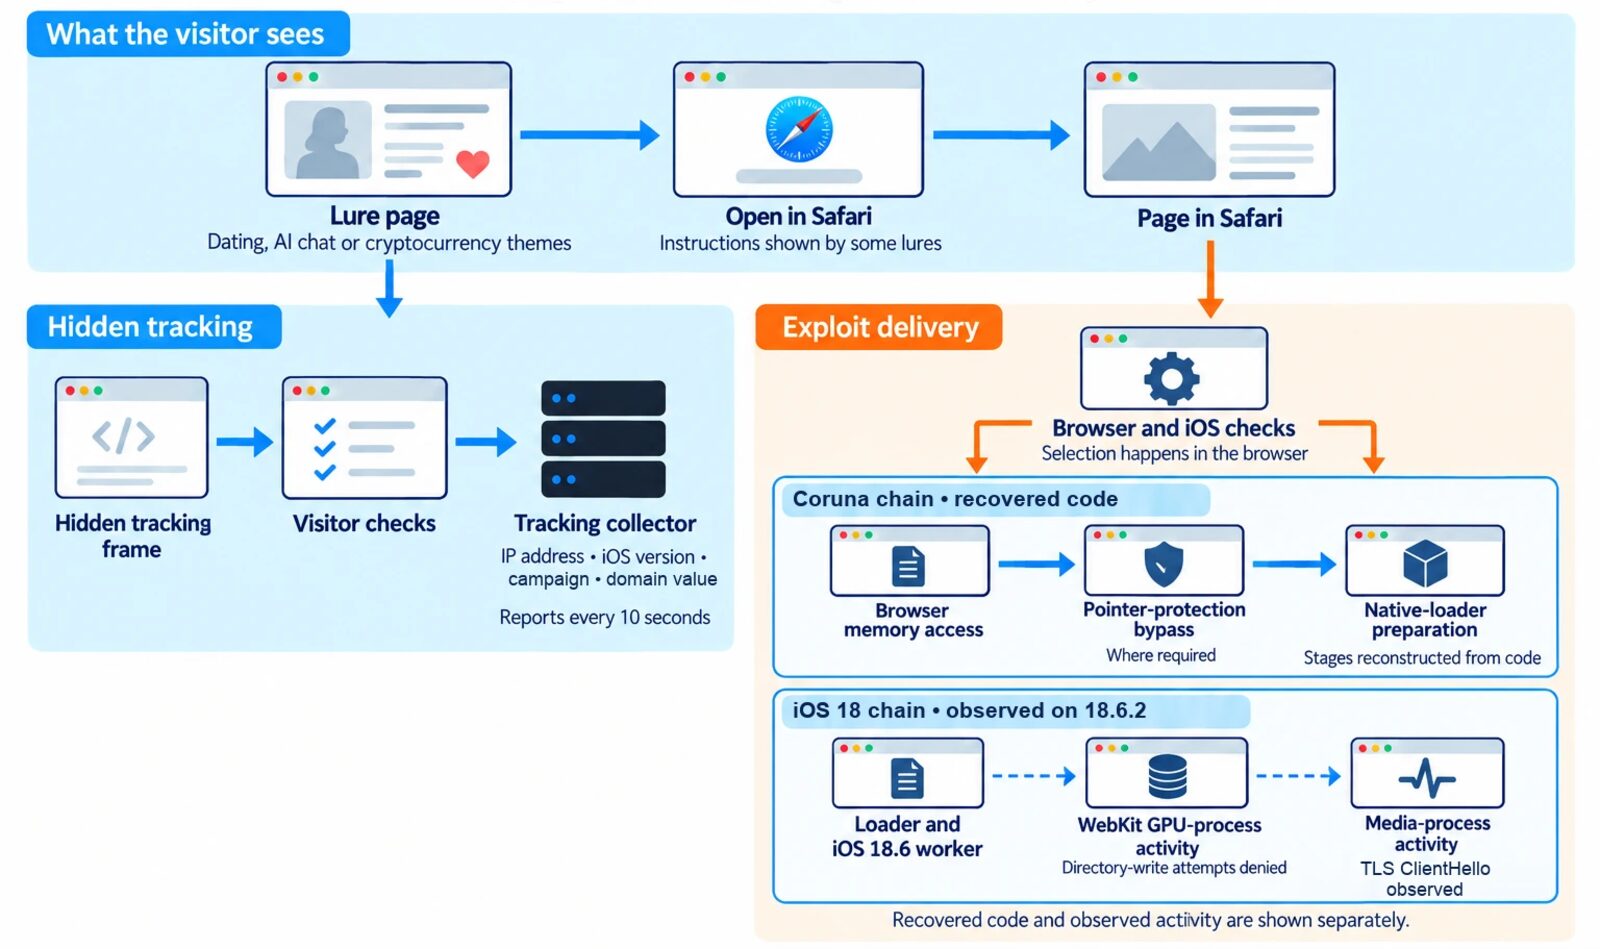
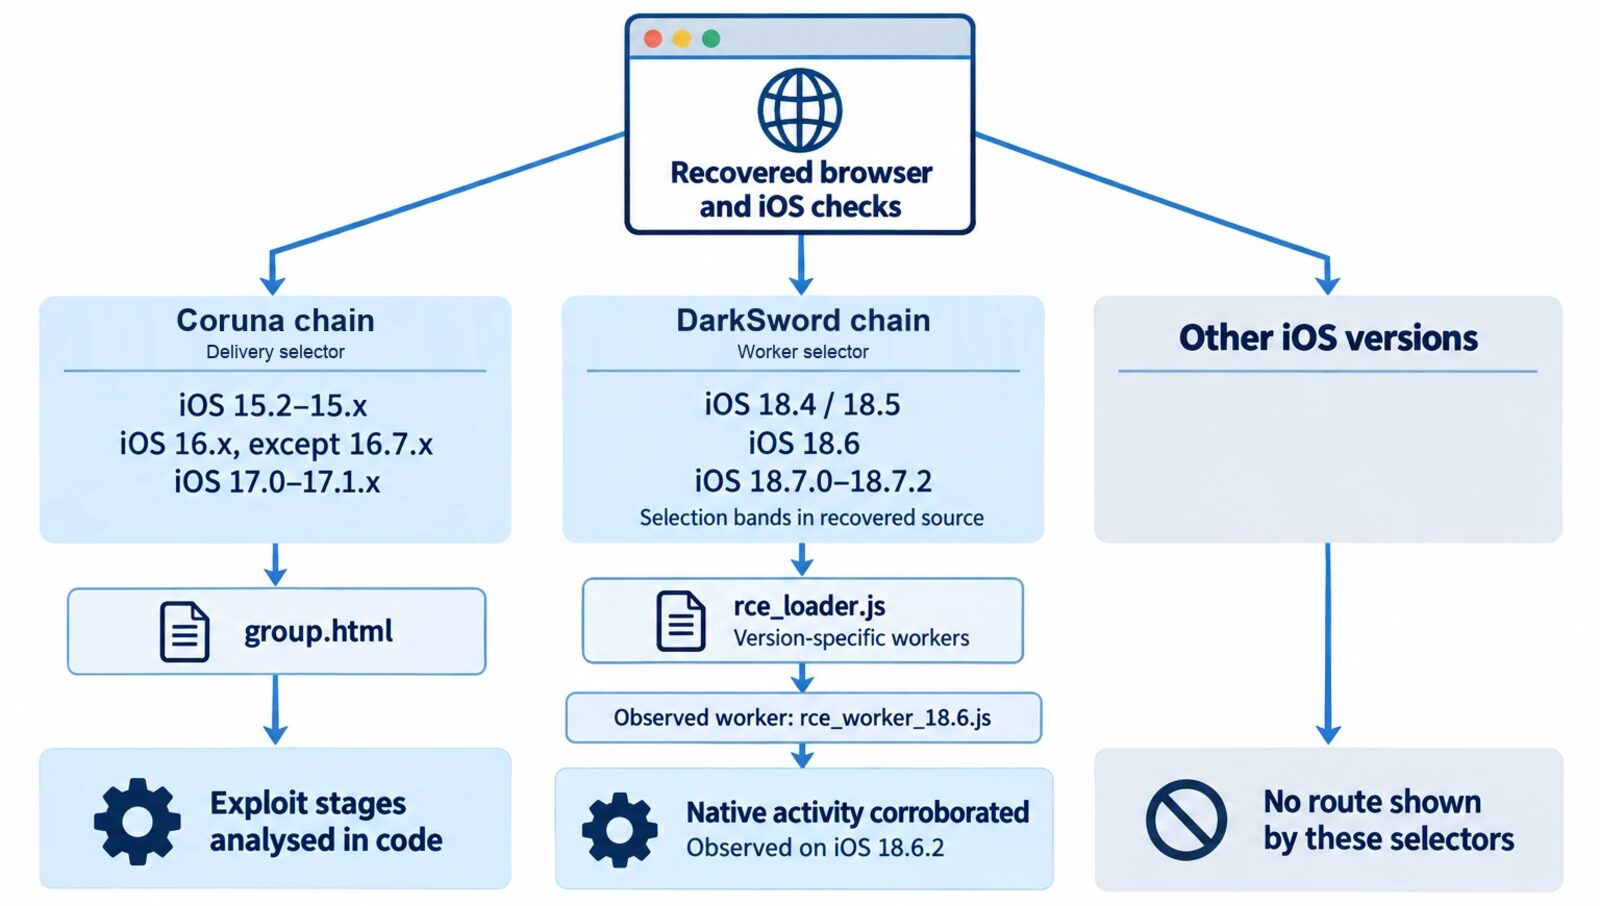
Report URI e iVerify acharam uma segunda tática, mais barata. Domínios de antigos servidores de anúncios e estatísticas expiraram, e os criminosos os registraram de novo. Muitas páginas ainda chamavam scripts desses endereços abandonados e, por isso, passaram a desviar quem chegava de iPhone para dois kits de exploração, chamados Coruna e DarkSword.
O que era roubado
No iPhone, o alvo eram versões do iOS anteriores à 18. De forma silenciosa, o código furava o isolamento do navegador, ganhava acesso ao sistema e recolhia conversas, a galeria, documentos guardados na nuvem da Apple, os sites visitados e credenciais de carteiras de cripto como Binance, Coinbase e Trust Wallet.
No Android, a porta de entrada eram falhas em versões antigas do Chrome, que permitiam rodar código remotamente. Daí saíam senhas de redes Wi-Fi salvas, o histórico e outros dados do navegador. Segundo a Sekoia, os grupos usavam kits comerciais de vigilância para automatizar a coleta e levar o máximo de informação antes que o dono do aparelho notasse algo errado.
Por que isso pesa no Brasil
O parque de celulares brasileiro tem muitos aparelhos de entrada e modelos com três ou quatro anos de uso, que já pararam de receber atualização ou recebem com atraso. É exatamente o perfil que a campanha procurava. E como o vetor é um site legítimo, desconfiar de links ajuda pouco: o portal que você lê todo dia podia estar servindo o ataque.
A recomendação de Sekoia e iVerify é manter sistema e aplicativos na versão mais recente. No iPhone, isso significa estar no iOS 18 ou posterior. No Android, confira na Play Store se o Chrome está atualizado, já que o navegador recebe correções separadas do sistema.