O Hospital Sírio-Libanês admitiu nesta sexta-feira (16) que alguém pode ter entrado sem autorização em um sistema interno de relatórios da instituição. Esse banco guarda informações de participantes de projetos sociais tocados pelo hospital, e o comunicado oficial diz que o cadastro geral de pacientes ficou de fora. ANPD e PF já receberam a notificação.
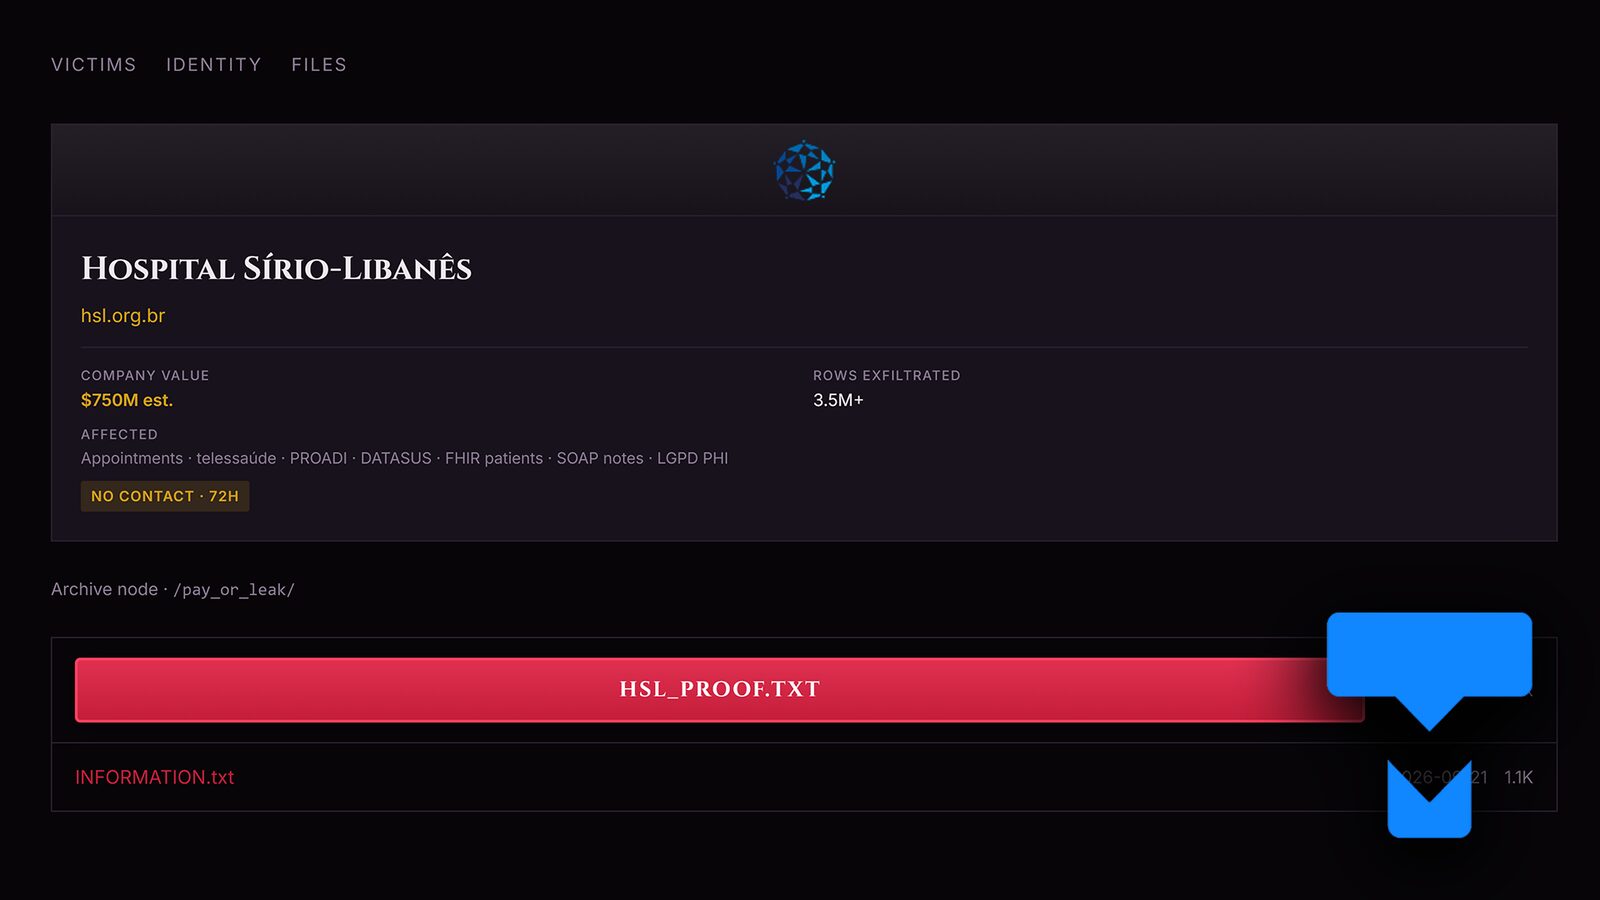
O acesso aconteceu em 21 de setembro, quase quatro semanas antes do aviso público. A autoria foi reivindicada pelo Seven Deadly Sins, ou 7DS, grupo criminoso recente que mira redes de empresas. No blog que mantém, o grupo publicou dois arquivos de texto como prova, com uma lista resumida das tabelas que teria copiado do servidor.
O que os criminosos dizem ter levado
Pelo material do 7DS, os dados saíram de um servidor da Mangará Digital, plataforma de telessaúde de código aberto criada pelo próprio hospital para ligar profissionais e pacientes, principalmente em ações para o SUS. Seriam cerca de 1.600 arquivos CSV, com 2,96 GB e mais de 10 milhões de linhas no total. O hospital não confirmou esse inventário.
Os nomes das tabelas apontam para várias frentes. Na própria Mangará aparecem fichas de pacientes, agendamentos e registros de reuniões, que juntos passam de 532 mil linhas. O APOST, projeto de cuidado para pessoas com problemas ligados a jogos e apostas, teria perto de 153 mil linhas, incluindo notas clínicas e códigos de triagem. O Telenordeste, programa de telessaúde do Ministério da Saúde, somaria 248 mil linhas de teleinterconsultas e protocolos. A Tele-UTI, que acompanha à distância pacientes em terapia intensiva, teria 274 mil linhas de televisitas e metas de cuidado.
A maior tabela tem cerca de 1,84 milhão de linhas e parece ser uma base de internações aprovadas do SUS. Ainda não se sabe de onde ela veio nem qual a ligação dela com o hospital.
Por que o caso pesa
O volume do APOST é pequeno perto do resto, mas é a parte mais delicada. Registro clínico sobre vício em apostas é o tipo de informação que um golpista pode usar para constranger ou pressionar a vítima, e o Brasil tem hoje muita gente buscando esse tipo de tratamento.
O hospital afirma que a investigação técnica está em curso, que até a divulgação do comunicado não havia sinal de exposição pública ou uso indevido dos dados e que nenhum atendimento parou. A própria instituição aponta o spear-phishing como o maior risco: golpe em que o criminoso usa detalhes reais da vítima, como o nome do projeto ou a data de uma consulta, para parecer legítimo.
O Sírio-Libanês diz que não pede senha, código de verificação nem pagamento por telefone, mensagem ou e-mail. Quem participou de algum desses projetos deve desconfiar de qualquer contato que cite seu atendimento e conferir pelos canais oficiais do hospital antes de responder.