Uma solicitação para desinstalar o aplicativo do banco e instalar outro merece atenção, mesmo quando a tela promete apenas uma atualização. É essa troca que o malware Hirudo tenta conduzir em celulares Android, segundo uma investigação publicada pela ThreatFabric em 14 de outubro. A cobertura do caso ganhou novas publicações nesta quinta-feira (15).
O detalhe que permite perceber o golpe também é uma limitação para os criminosos: a cópia adulterada tem uma assinatura digital diferente da usada pelo banco. Por isso, o Android não a aceita como uma atualização comum do aplicativo legítimo. O ataque precisa remover a instalação original e obter autorização para colocar a substituta. A vítima pode interromper essas etapas.
O aplicativo continua parecido, mas suas verificações mudam
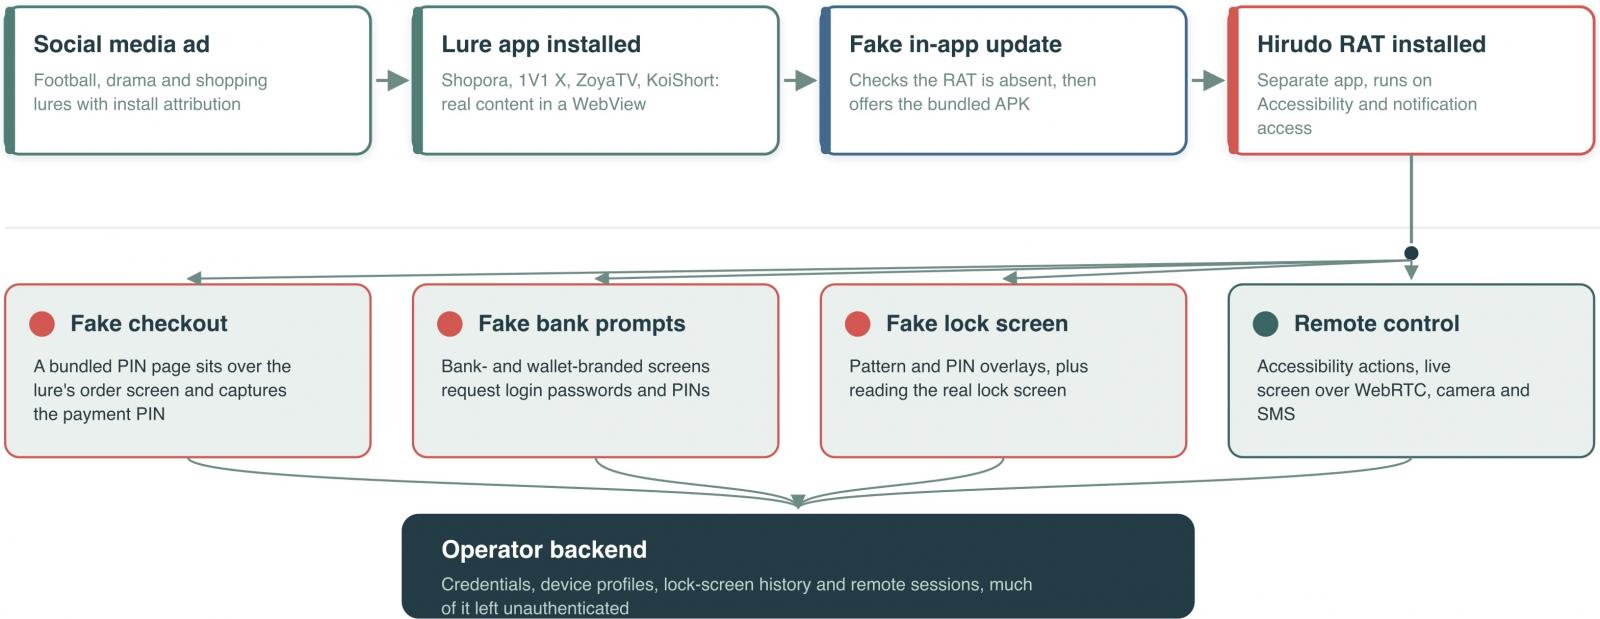
Na cópia examinada pelos pesquisadores, o código acrescentado interfere nas respostas que o aplicativo recebe ao fazer verificações de segurança. Ele pode esconder serviços de acessibilidade ativos e permitir a captura de telas que normalmente seriam protegidas. O conjunto de ferramentas do Hirudo também permite acompanhar a tela remotamente, capturar imagens das câmeras e recolher mensagens SMS. Isso explica por que reconhecer o visual habitual do banco não basta para validar uma instalação.
O caminho até essa substituição começa em outro aplicativo. Os pesquisadores encontraram iscas com conteúdo de compras, vídeos e séries curtas que apresentam uma atualização falsa para instalar um segundo pacote. Esse componente precisa de suas próprias permissões; não basta visitar uma página para que toda a cadeia descrita no relatório seja executada.
O que foi identificado, e onde
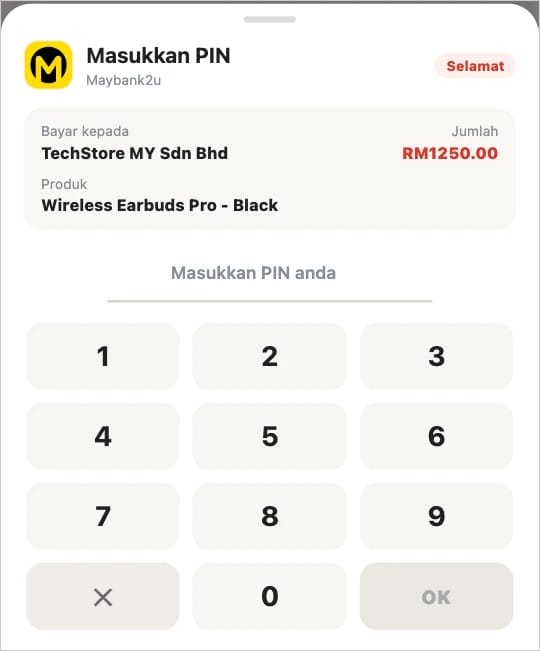
A investigação encontrou oito versões bancárias preparadas para substituição, ligadas a sete bancos da Indonésia. O código também contém alvos para roubo de credenciais em outros países, mas o Brasil não aparece entre os países listados nessa análise. Portanto, o relatório não comprova uma campanha do Hirudo contra bancos brasileiros.
Para os bancos, a ThreatFabric recomenda validar a integridade e o risco das operações também nos servidores, pois uma cópia alterada pode falsificar respostas produzidas no próprio celular. Os detalhes técnicos, a relação de aplicativos examinados e os indicadores de comprometimento estão no relatório original da ThreatFabric, datado de 14 de outubro de 2026.