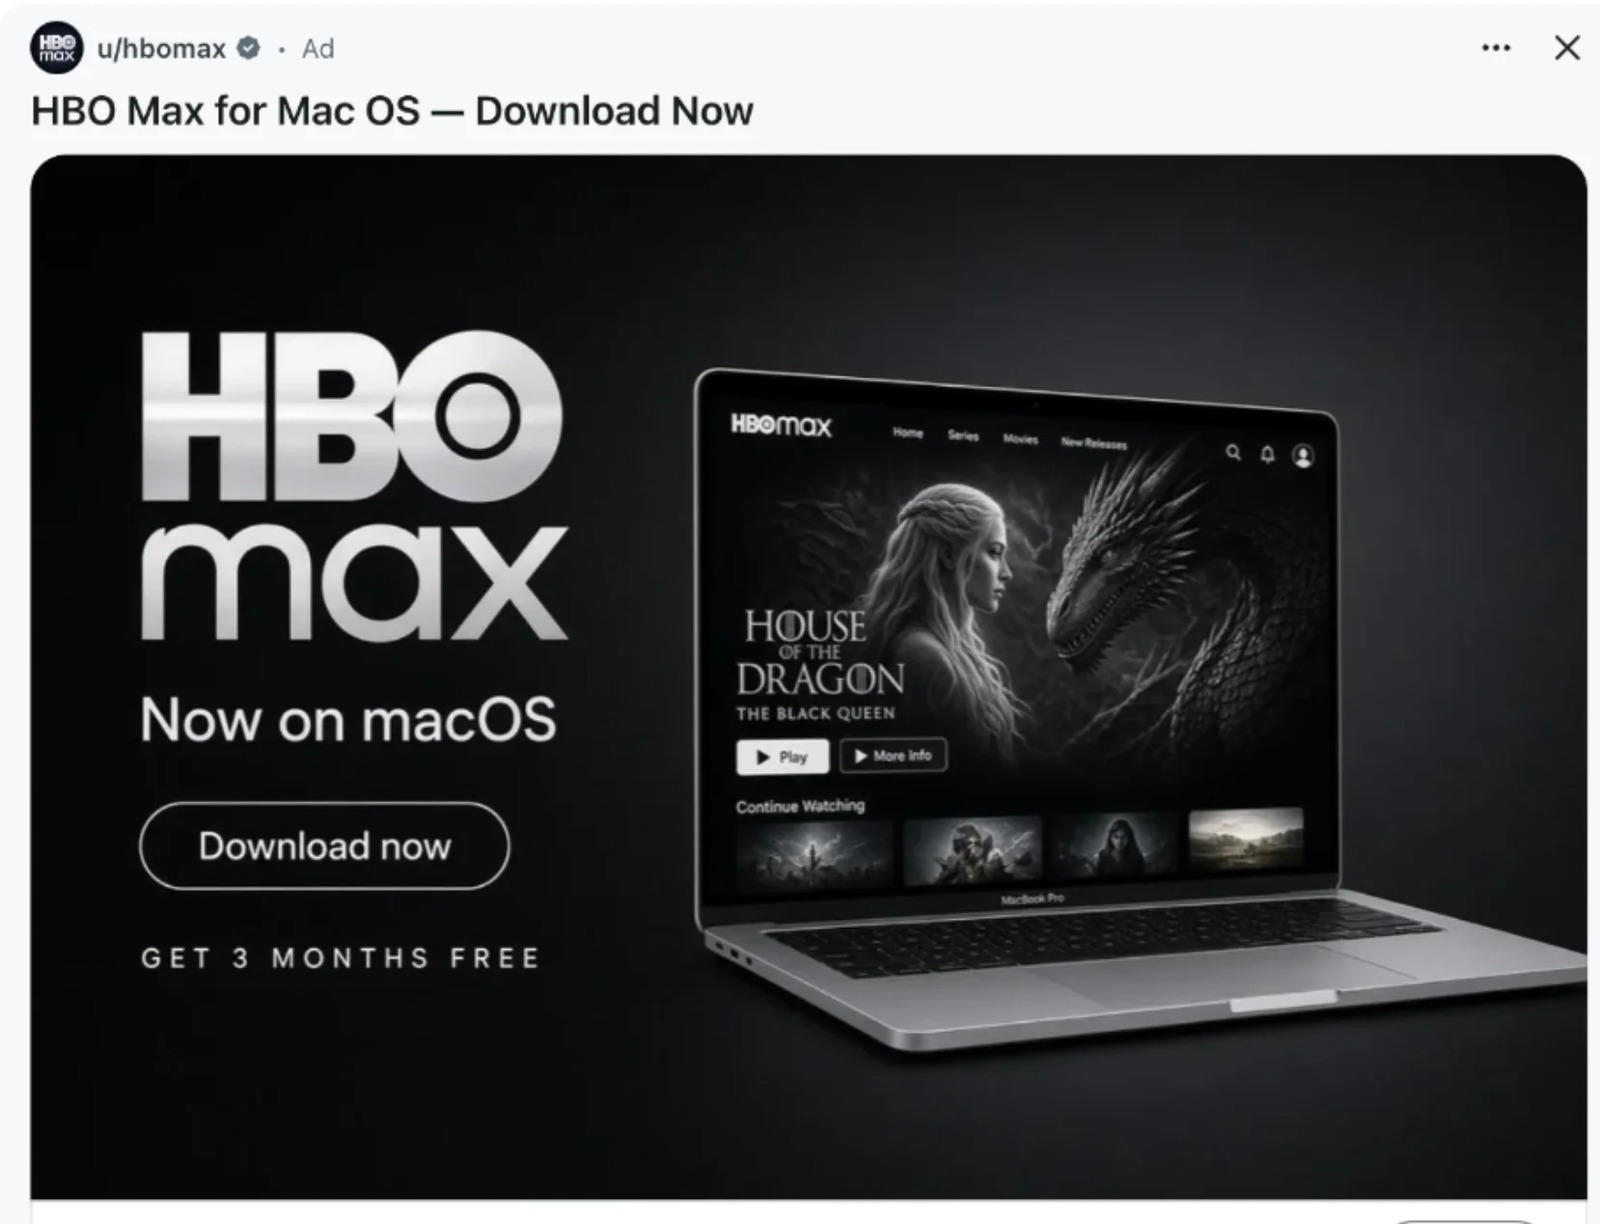
Cibercriminosos assumiram o controle da conta oficial da HBO Max no Reddit e, por cerca de 48 horas, usaram esse perfil verificado para veicular anúncios maliciosos. Foram 108 peças publicitárias fraudulentas publicadas pela conta oficial do streaming, todas desenhadas para infectar computadores com Windows e macOS — um caso raro em que o selo de verificação, que serve justamente para atestar autenticidade, virou a principal ferramenta do golpe.
O anúncio que não existia
A fraude veio à tona quando um usuário da comunidade r/cybersecurity estranhou um anúncio do perfil u/hbomax divulgando um suposto aplicativo oficial da plataforma para Mac. O detalhe que entregou tudo é simples: esse aplicativo não existe. No computador, a HBO Max é assistida pelo navegador.
Quem clicava caía em uma cópia visualmente idêntica ao site do serviço, hospedada no domínio hbomaxx[.]us. O botão de download, porém, não baixava programa nenhum. Em vez disso, abria uma janela com instruções em três passos mandando o visitante copiar um comando e colá-lo no Terminal do macOS ou na janela Executar do Windows.
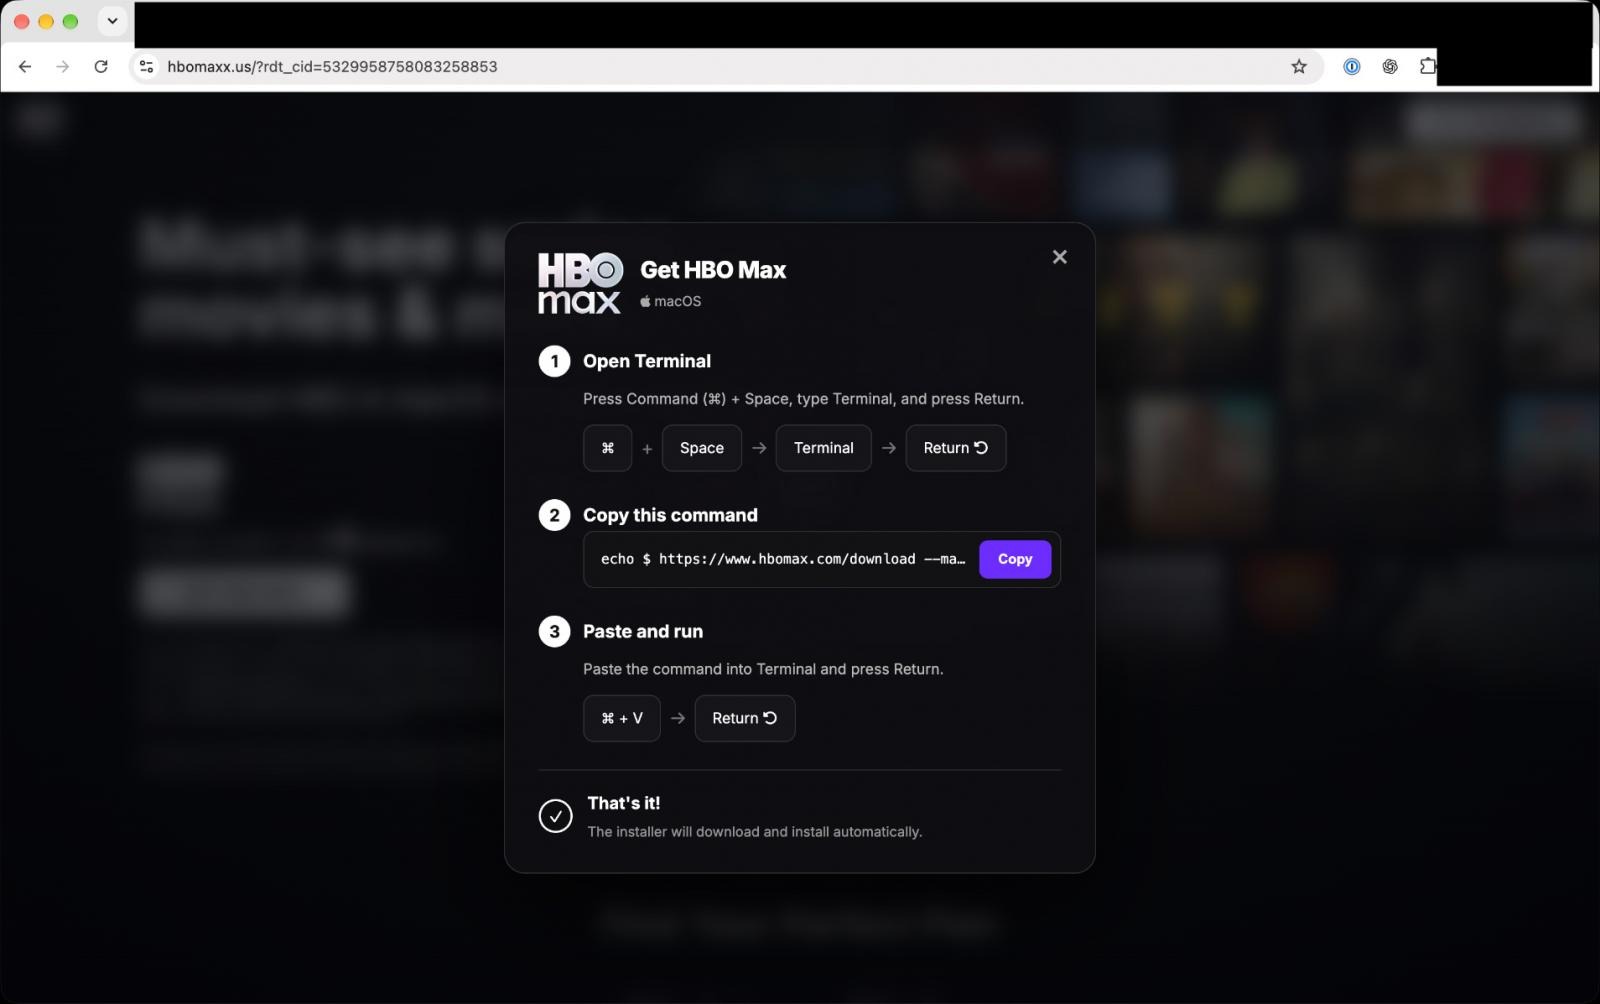
Essa técnica tem nome: ClickFix. Ela inverte a lógica da defesa — em vez de tentar furar o antivírus, o golpe convence a vítima a executar o código por conta própria, normalmente sob o pretexto de corrigir um erro ou concluir uma verificação de segurança. Como a ordem parte do usuário logado na máquina, navegador e antivírus perdem boa parte da capacidade de intervir.
O que era instalado
Os relatórios das empresas de segurança Hudson Rock e ADAMnetworks, que documentaram o caso, mostram uma operação bem mais ampla, batizada pelos pesquisadores de PasteSwitch. Das 108 peças identificadas, 40 levavam a páginas clonadas de serviços de streaming, 47 ofereciam falsas ferramentas de inteligência artificial ou programas de desenvolvimento e 15 vendiam supostos limpadores de disco para computadores da Apple.
Nos Macs, os pesquisadores encontraram programas espiões como o MacSync, capaz de coletar senhas do sistema, credenciais salvas no navegador, anotações e mensagens do Telegram. A campanha também tentava distribuir versões adulteradas de carteiras de criptomoedas Ledger e Trezor, atrás das chaves de recuperação — o tipo de dado que, uma vez roubado, esvazia a carteira sem chance de estorno. No Windows, o alvo era o Amatera, focado em capturar dados sigilosos e telas do navegador. A rede chegou a usar contratos na blockchain da Binance Smart Chain para trocar rapidamente os endereços que recebiam os dados das vítimas.
Depois dos primeiros alertas, a administração do Reddit pausou a veiculação dos anúncios. A Warner, dona da HBO Max, não havia se manifestado sobre o caso até a publicação dos relatórios.
Por que isso importa
O episódio dá uma lição desconfortável: no ambiente de anúncios das redes sociais, a marca verificada não é garantia de nada. Um perfil corporativo invadido tem alcance pago, selo azul e credibilidade acumulada — exatamente o que um golpista precisa. No Brasil, onde a HBO Max tem base grande de assinantes e o hábito de baixar “aplicativo de streaming para PC” é comum, o risco é concreto.
A regra prática que sobra é a mesma para qualquer serviço: nenhuma plataforma legítima pede para você colar um comando no Terminal ou na janela Executar. Se uma página de download exibir esse tipo de instrução, é golpe — independentemente de quem aparece como anunciante. Vale também verificar o endereço com calma: neste caso, a diferença entre o site real e o falso era uma única letra a mais no domínio.