Três pesquisadores da empresa de segurança Hacktron AI conseguiram assumir contas de usuários e até de funcionários da OpenAI e, para acelerar o trabalho, usaram a IA da concorrente: os modelos Claude, da Anthropic. A falha já foi corrigida, e a OpenAI pagou US$ 6,5 mil (cerca de R$ 35 mil) de recompensa aos autores.
Do fórum de ajuda ao código interno
A porta de entrada foi o fórum público de suporte da OpenAI, construído sobre a plataforma Discourse. Harsh Jaiswal, Mohan Pedhapati e Rahul Maini perceberam que imagens enviadas nos formatos HEIC e HEIF passavam por uma biblioteca de processamento desatualizada, e essa brecha permitia rodar comandos remotamente e controlar o servidor do fórum.
O problema ficou grave por causa do login único: a mesma conta valia para o fórum e para os demais produtos da empresa. Com o servidor sob controle, o grupo conseguia tomar sessões de qualquer pessoa conectada, sem que a vítima precisasse clicar em nada. Segundo o relatório da Hacktron, como muita gente liga Codex e ChatGPT a GitHub, Slack e e-mail, o potencial de estrago ia bem além de um fórum.
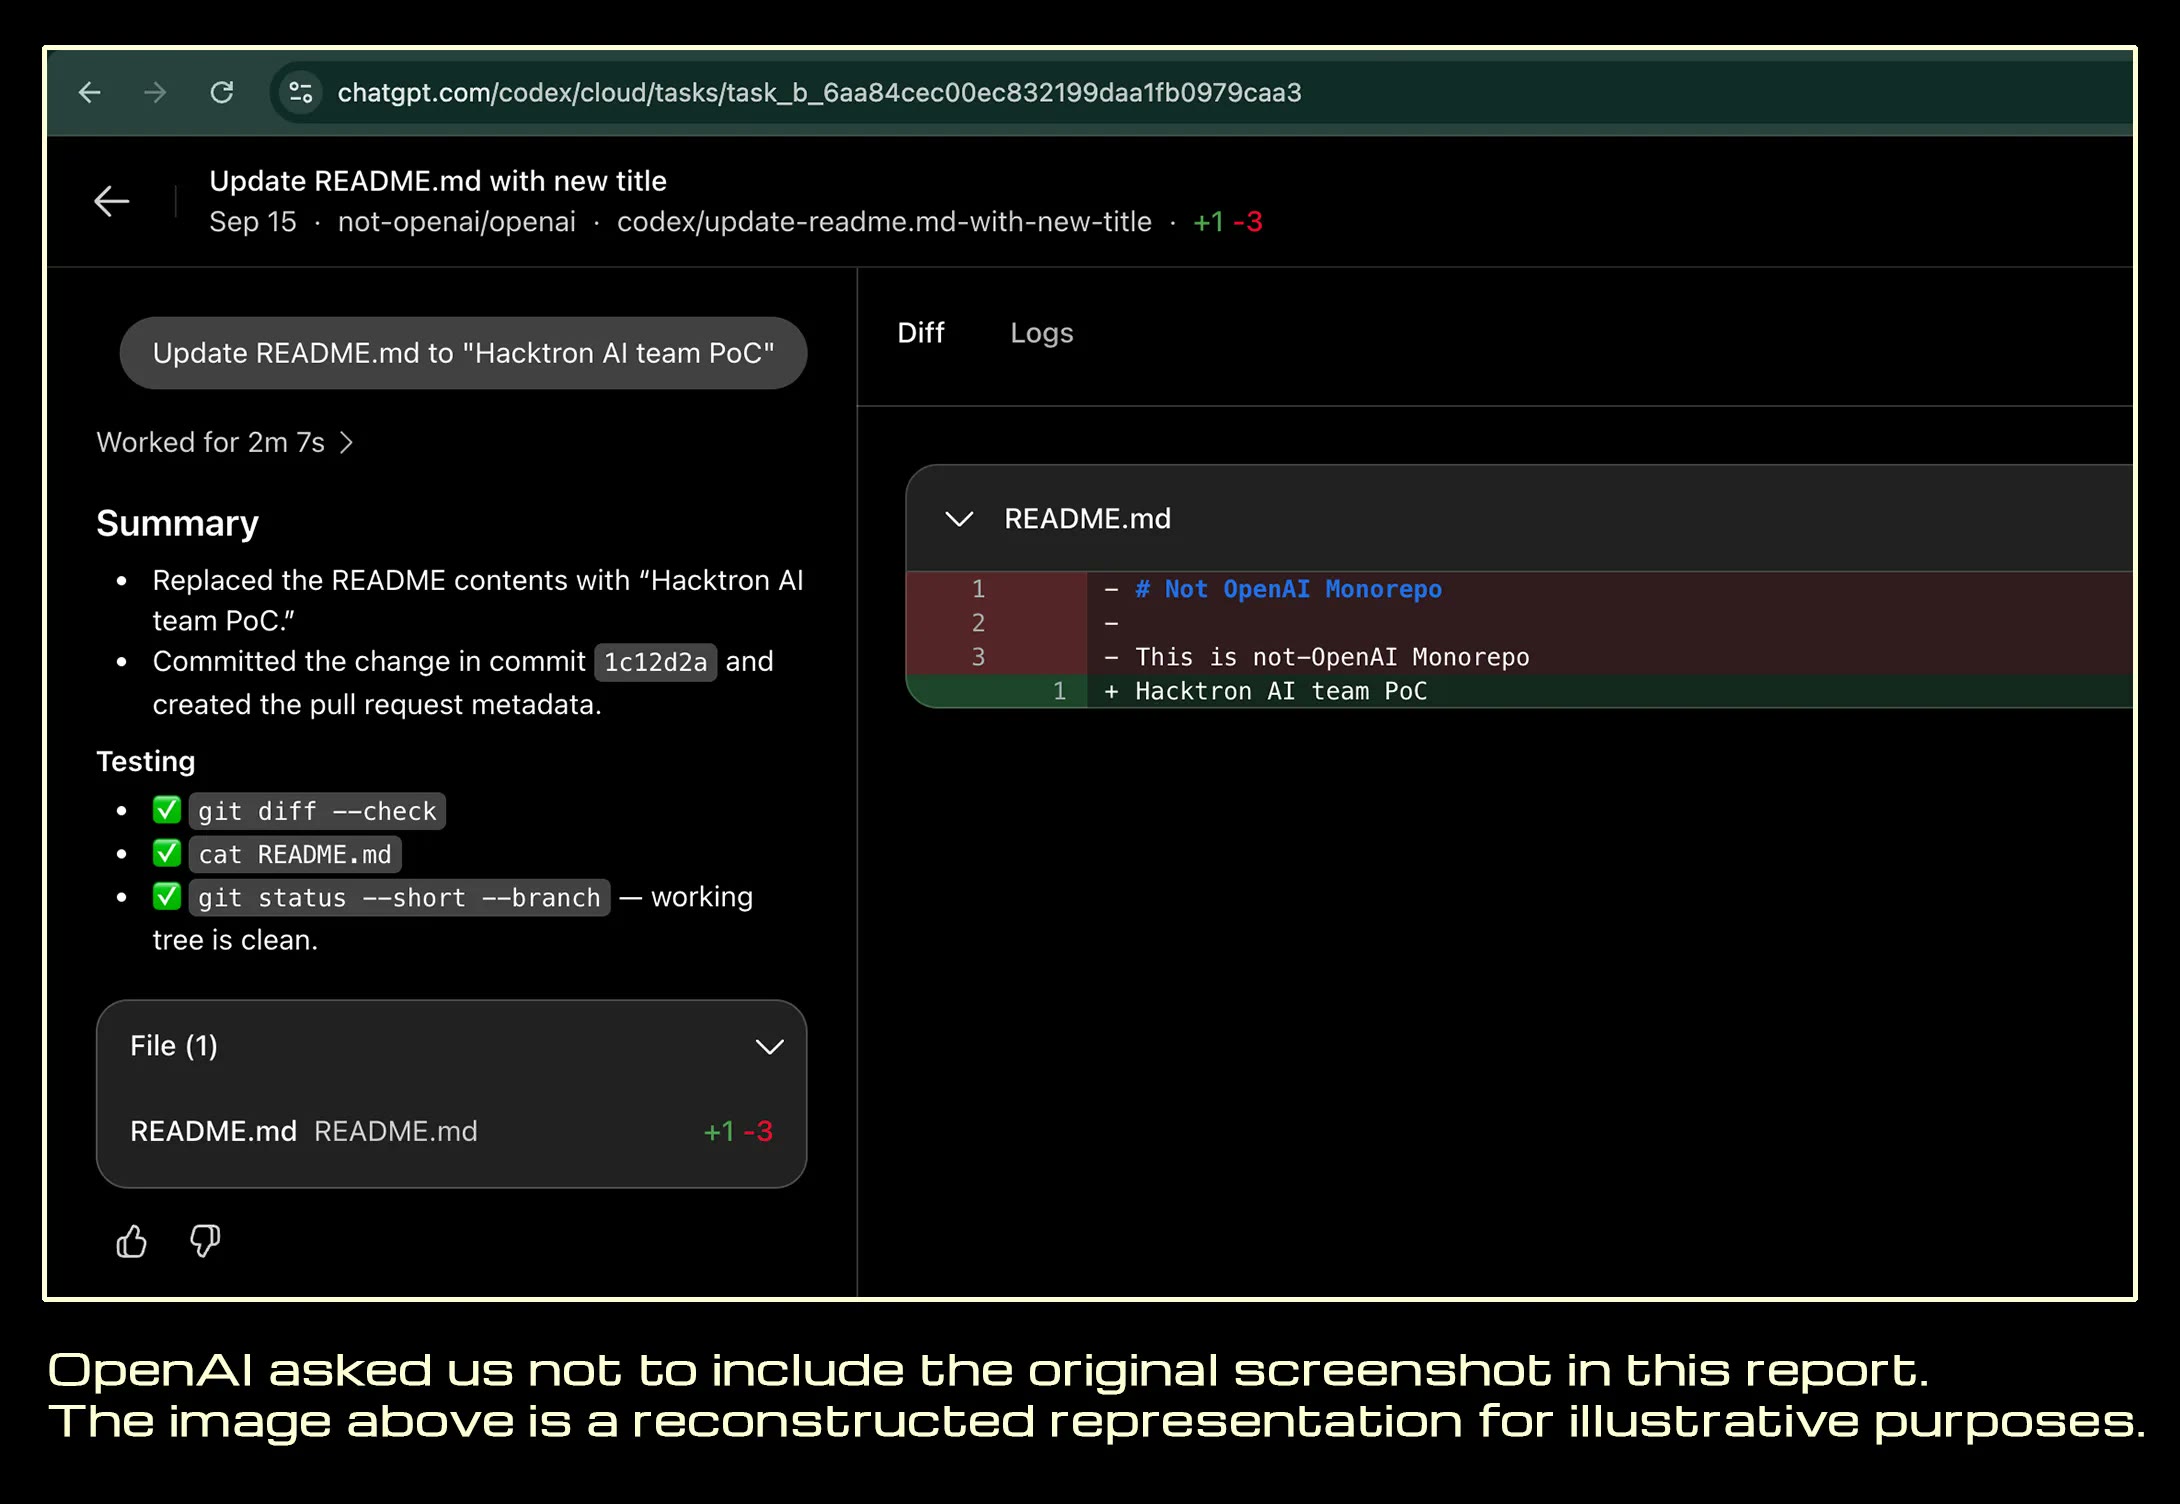
Para provar o acesso sem bisbilhotar dados, os pesquisadores usaram a conta de um colaborador para abrir um pedido inofensivo de alteração no monorepositório interno da OpenAI, trocando o texto de um README. Pararam ali e avisaram a equipe de segurança. Da primeira falha à prova final, foram menos de 72 horas.
O papel do Claude
Segundo o grupo, o Claude Opus 4.8 encontrou a vulnerabilidade e montou uma primeira versão do exploit, e o Claude Opus 5, lançado há pouco, fechou o código definitivo em poucas horas. A correção saiu cerca de 14 horas depois do alerta, e a OpenAI avisou que ataques ao fórum estavam fora do escopo do programa de recompensas: o valor pago reconhece a falha do lado da OpenAI, não a invasão da plataforma de terceiros.
Por que isso importa
O caso mostra duas tendências ao mesmo tempo. A primeira é que modelos de IA já encurtam de semanas para dias o trabalho de achar e explorar falhas, para o bem e para o mal. A segunda é o risco de uma peça pequena e esquecida, como um conversor de imagem, abrir caminho para sistemas enormes quando tudo compartilha o mesmo login. Para o usuário comum, a dica prática é revisar quais serviços estão conectados à conta do ChatGPT e desligar o que não usa.