
Mais de 35 mil aplicativos gerados com o Grok, a inteligência artificial da SpaceXSI, ficaram acessíveis na internet sem nenhuma senha. O levantamento é da empresa de segurança Claroc, que publicou o relatório técnico na terça-feira (10). Entre os arquivos abertos havia propostas comerciais marcadas como confidenciais, listas de funcionários de hospitais e planilhas de ponto com senhas de colaboradores escritas em texto puro.
O problema estava na configuração padrão. Quem criava um app pelo Grok e o publicava recebia um link, e qualquer pessoa com esse endereço conseguia abrir o conteúdo. Como esses links aparecem em registros públicos da internet, os pesquisadores conseguiram localizar os aplicativos sem precisar invadir nada.
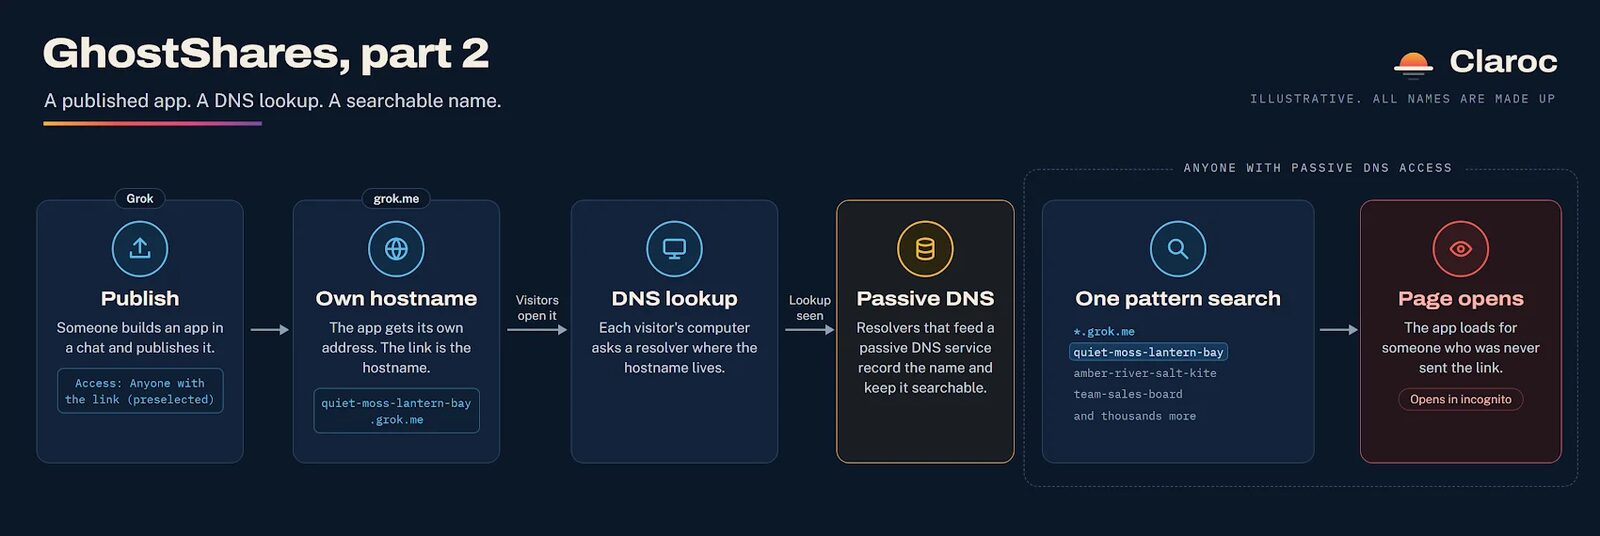
Dentro de casa também
A própria dona da ferramenta foi atingida. Funcionários da SpaceXSI, empresa que antes se chamava xAI, e do X, ambas controladas por Elon Musk, tinham apps expostos com planos de integração de novos contratados, mapas de vendas e propostas comerciais internas. Depois que o caso veio a público, a SpaceXSI tirou do ar os aplicativos criados pela equipe. Os de outras organizações seguiram disponíveis até que cada responsável fosse avisado.
A maior parte do que estava aberto era inofensiva: jogos, calculadoras e páginas de destino. O problema está no resto. Cerca de um em cada dez apps guardava dados comerciais ou pessoais, e a Claroc conseguiu identificar informações sigilosas de outras 30 organizações, em setores como construção, saúde e defesa.
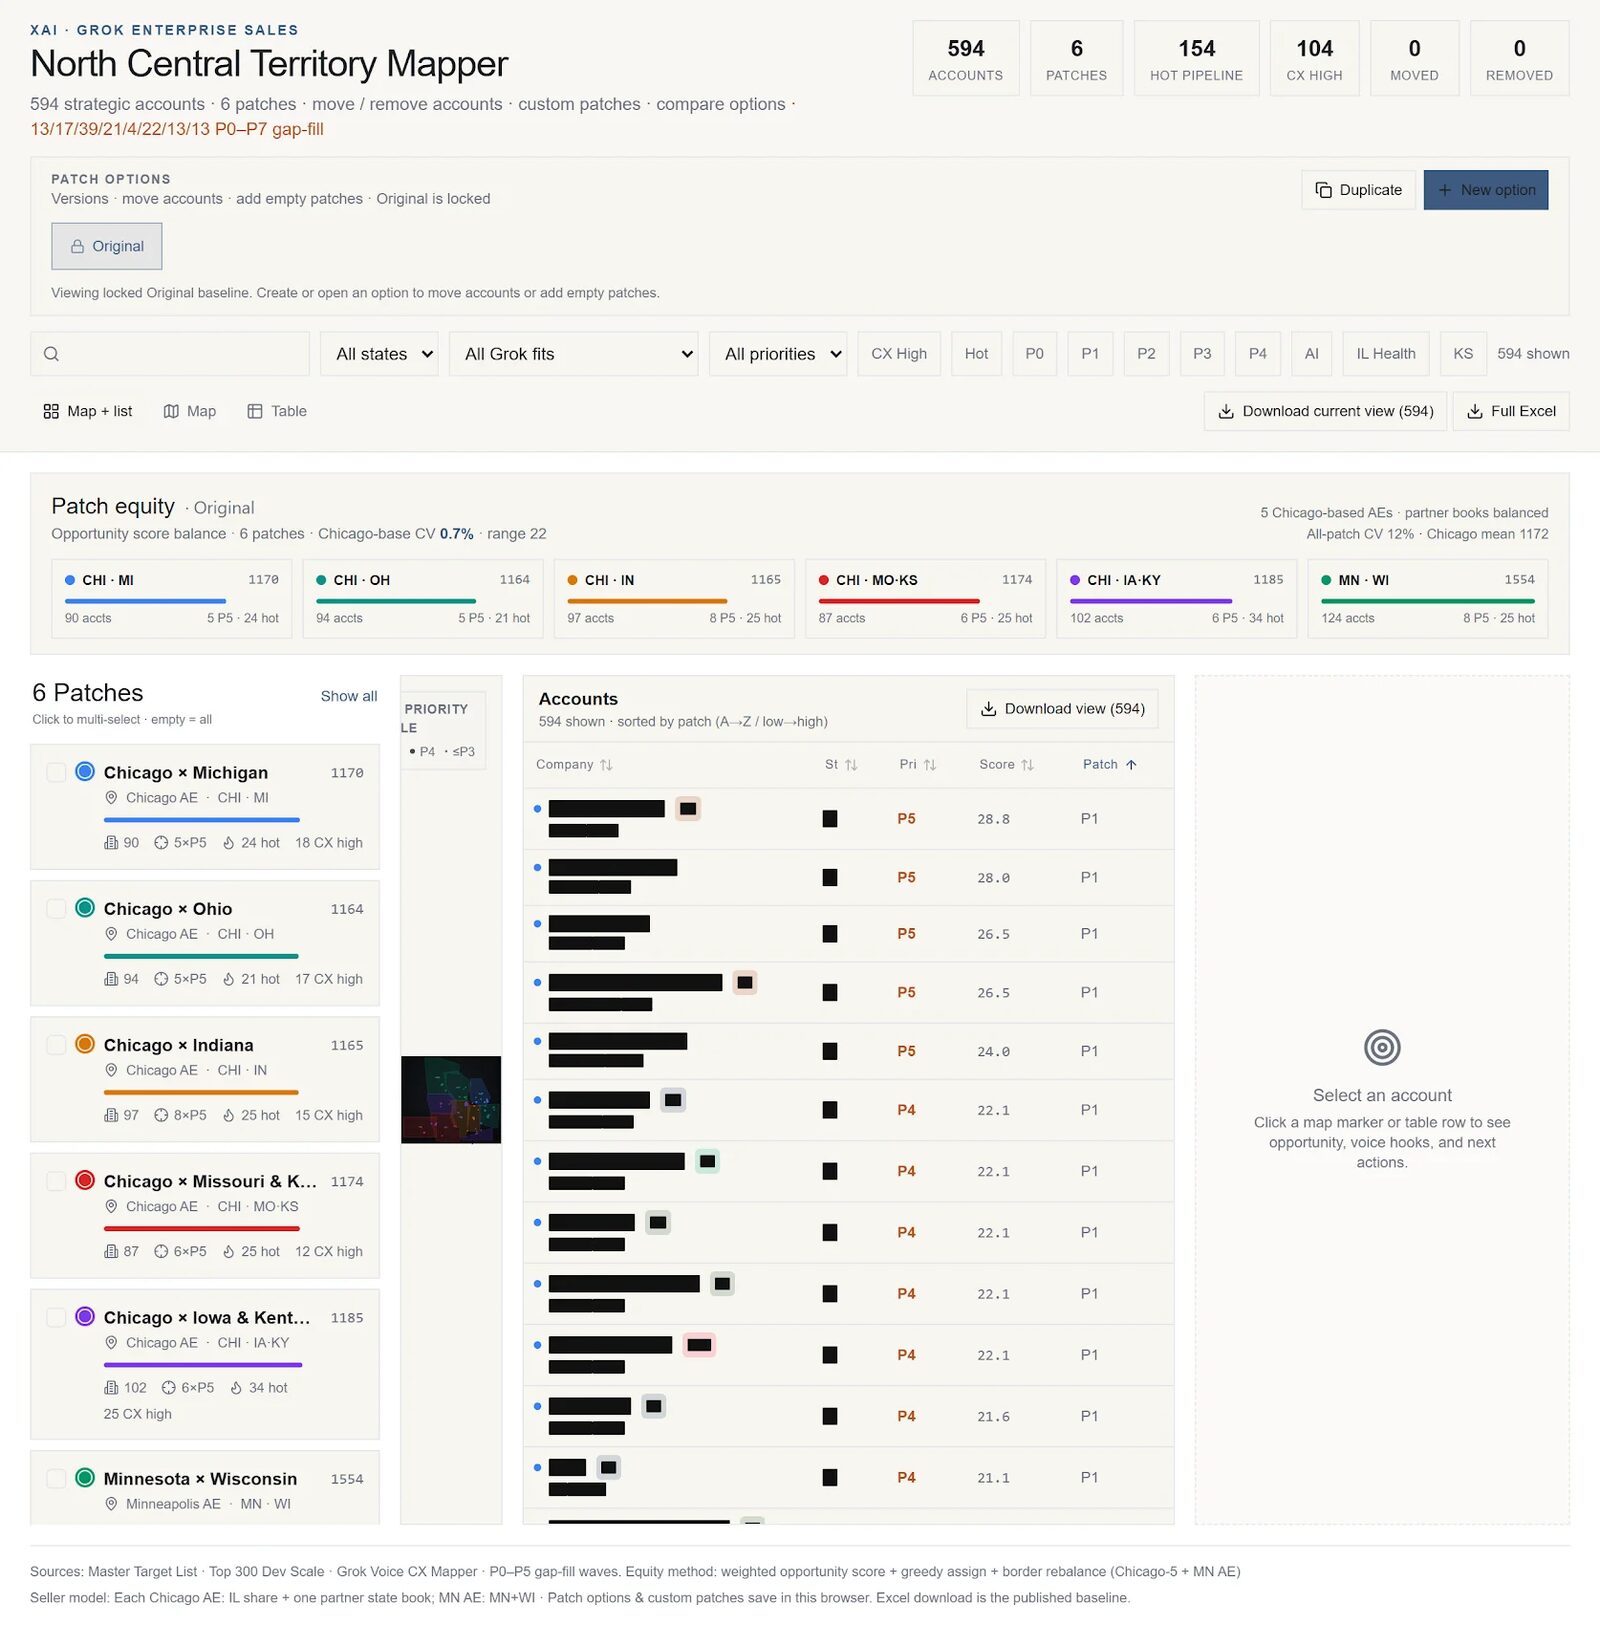
Por que isso acontece
Asaf Aprozper, da equipe de pesquisa da Claroc, resume a causa no relatório: as ferramentas de IA reduzem a publicação a poucos cliques, e a resposta padrão para a pergunta “quem pode ver?” é “todo mundo”. Isso vale para qualquer plataforma de criação de apps por IA, não só para o Grok.
O cenário descrito pela Claroc é comum em empresas brasileiras também. Uma equipe precisa de um painel de controle ou de uma lista de tarefas, pede para a IA montar, publica e começa a usar no mesmo dia. Nada disso passa pelo departamento de TI. Enquanto o app guarda só um cronômetro, tudo bem. Quando alguém sobe uma planilha com nomes, CPFs ou senhas, o link vira um vazamento esperando acontecer, e no Brasil a empresa responde por isso perante a LGPD, mesmo que a falha tenha nascido na configuração de uma ferramenta de terceiros.
Minha leitura: a culpa principal é de quem escolheu deixar “público” como padrão. Um app interno deveria nascer fechado e ser aberto por decisão consciente, não o contrário.
A recomendação da Claroc às empresas é mapear quais ferramentas de IA estão em uso internamente e conferir o nível de privacidade de cada app antes de publicá-lo. Até a publicação do relatório, a SpaceXSI não havia anunciado mudança na configuração padrão de compartilhamento do Grok.