
Uma campanha de phishing voltada a contas corporativas do Google consegue sequestrar a sessão inteira da vítima, e não apenas a senha, mesmo quando a verificação em duas etapas está ativa. A isca chega como convite de calendário. O esquema foi apelidado de Operação CloudFire pela empresa de segurança Material Security, que acompanha a atividade do grupo desde meados de agosto.
Como a isca chega
Os convites usam remetentes que o alvo já conhece ou vêm com destinatários em cópia oculta, o que dificulta perceber que a mensagem foi disparada em massa. Os pretextos variam: recado de correio de voz, pedido de proposta comercial, intimação judicial, cobrança pendente. Todos pedem um clique rápido.
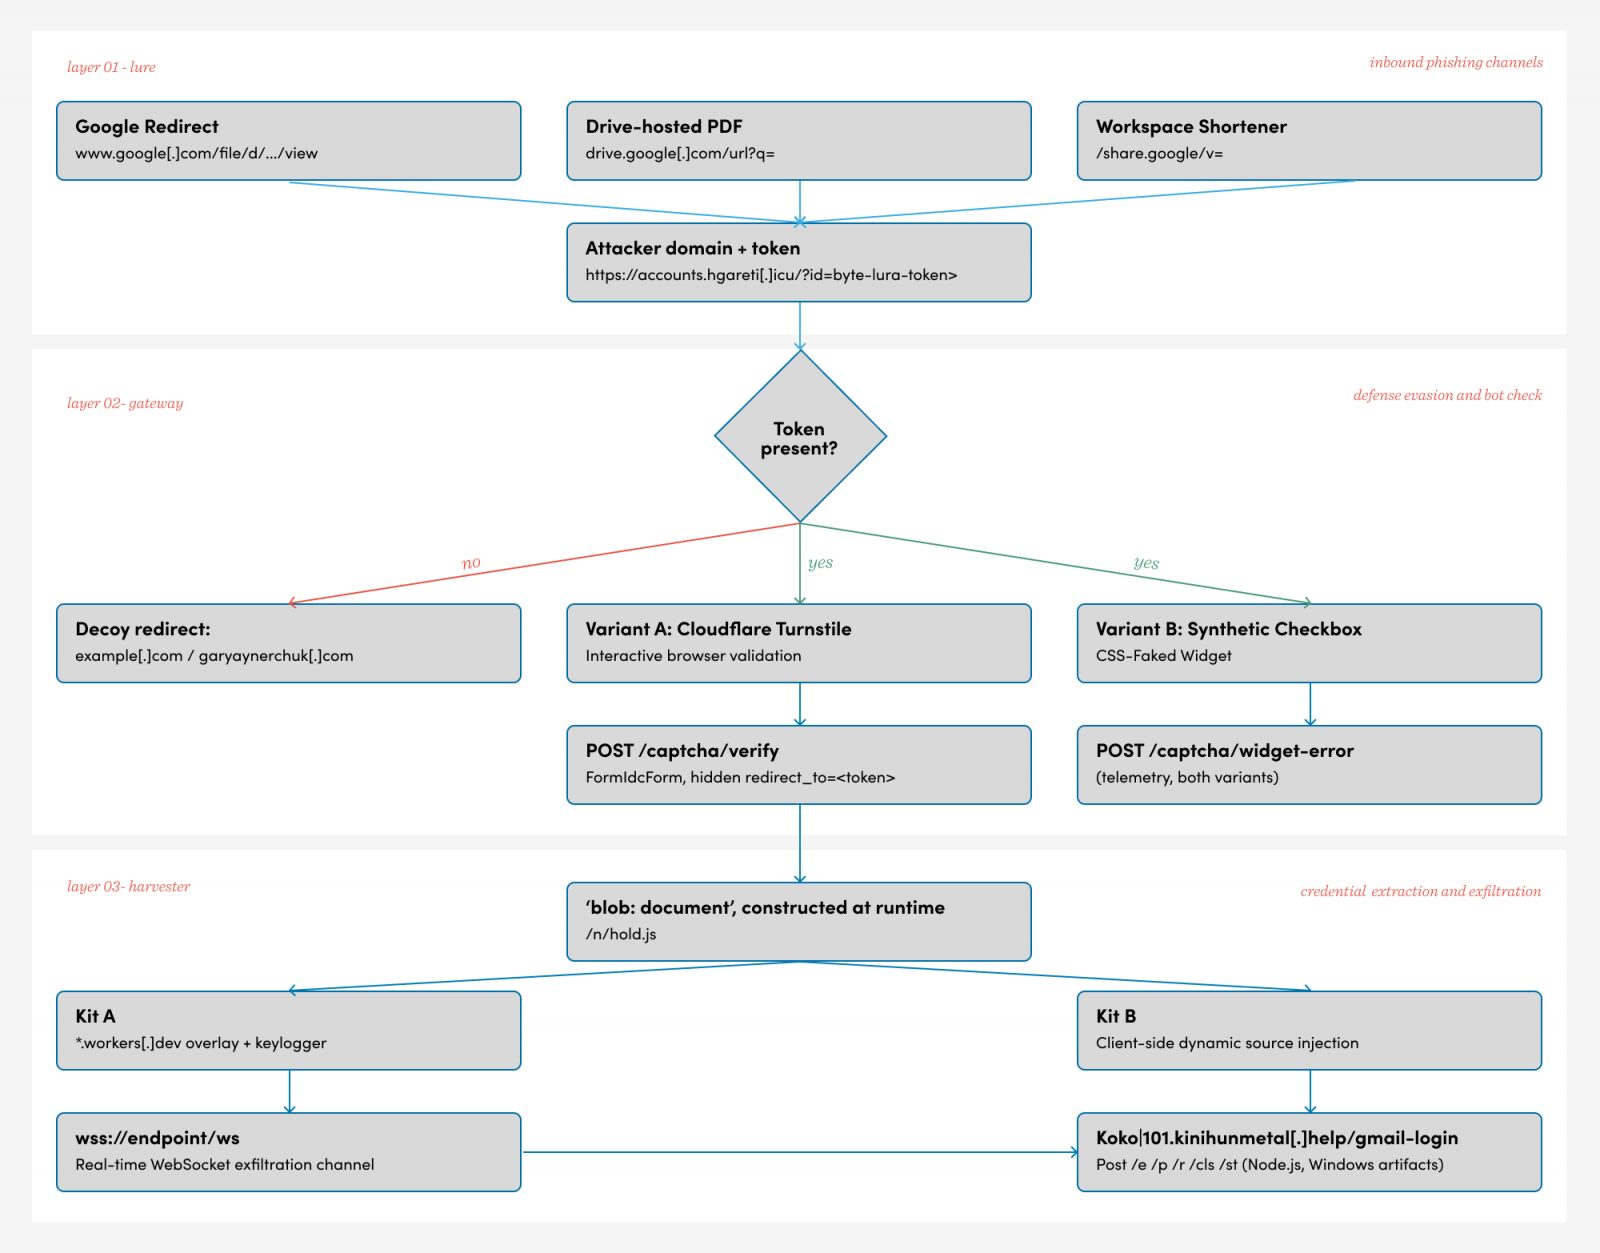
O link não leva direto para um endereço suspeito. Ele passa antes por redirecionamentos hospedados no próprio Google ou na Cloudflare, e por isso os filtros automáticos classificam o caminho como confiável. Segundo os pesquisadores, a página falsa final só é montada quando o navegador executa o código, então quem analisa o link de antemão não encontra nada para bloquear.
O proxy no meio do login
A peça central é um servidor que fica entre a vítima e a tela real de login do Google. Tudo o que a pessoa digita é repassado na hora: a senha, o código por SMS, o número do aplicativo autenticador, a confirmação no celular. O Google vê um login legítimo, aprovado pelo próprio dono da conta, e entrega a sessão. Quem fica com ela é o invasor.
Com a sessão em mãos, o criminoso lê, apaga e envia e-mails em nome da vítima, abre arquivos do Google Drive e pode autorizar aplicativos maliciosos via OAuth. Essa última parte é a mais séria para empresas, porque a permissão concedida a um app continua valendo mesmo depois que a senha é trocada. Como o acesso parte de credenciais reais, os alertas comuns de segurança muitas vezes demoram a disparar.
Derrubada de domínios e o que as empresas devem fazer
A Material Security se juntou à Cloudflare para tirar do ar centenas de domínios usados pelo grupo. Os golpistas passaram a registrar endereços novos o tempo todo, e os próprios pesquisadores admitem que remontar a estrutura sai barato: as ferramentas já circulavam publicamente e o código foi adaptado rápido para novos alvos.
A recomendação do relatório é tratar convites de calendário como vetor de ataque, já que os gateways tradicionais de e-mail costumam ignorá-los, e cruzar cada convite com o histórico da conta e os sinais técnicos de envio. Do lado da resposta, a meta citada é revisar os logs de auditoria do Workspace com agilidade e conseguir revogar sessões ativas, cortar permissões de apps e redefinir a conta comprometida em menos de uma hora.
Para quem administra Workspace em empresa brasileira, a lição prática é que SMS e código de aplicativo não seguram esse tipo de ataque. Chaves de segurança físicas e passkeys, que só funcionam no domínio verdadeiro do Google, são a camada que faz diferença aqui, e vale ativá-las ao menos para contas com acesso administrativo. A Material Security segue monitorando a campanha, que continuava ativa até a publicação do relatório.