
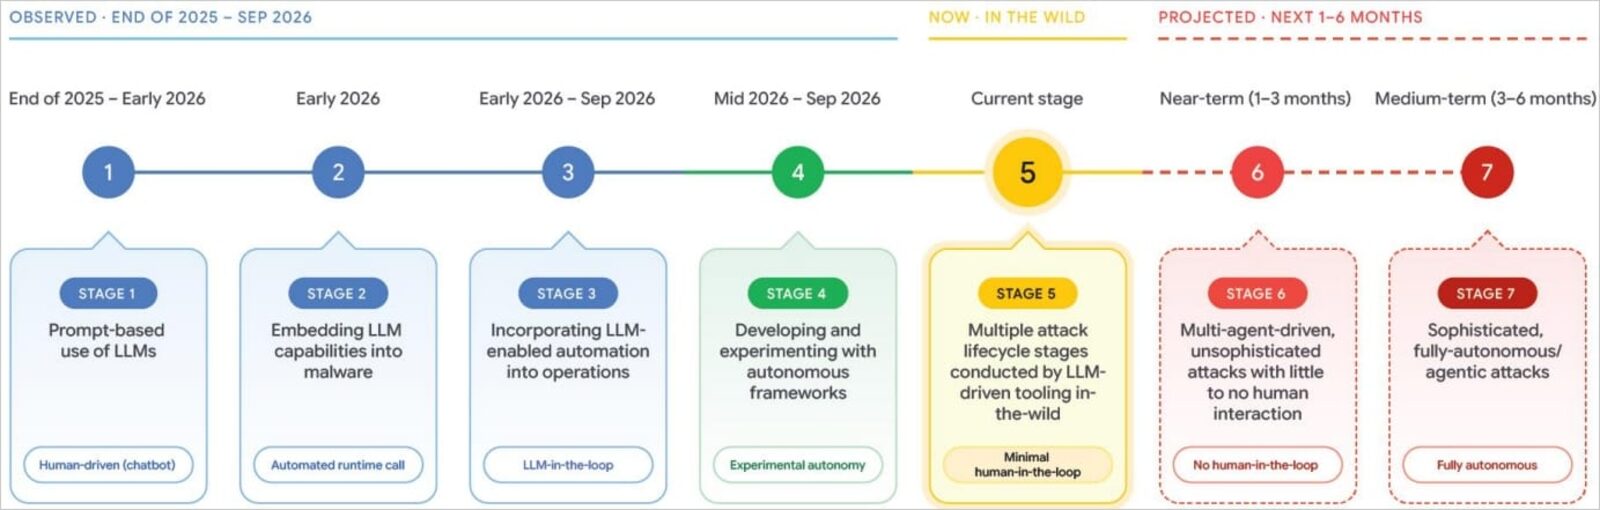
O Google Threat Intelligence Group (GTIG), divisão de inteligência de ameaças do Google, publicou um relatório que prevê um aumento de ataques cibernéticos conduzidos por inteligência artificial com pouca ou nenhuma participação humana. Pelas contas da equipe, invasões autônomas de baixa complexidade devem se tornar comuns em até três meses. Em seis meses, o grupo espera ver campanhas totalmente autônomas e bem mais sofisticadas. O FBI também emitiu alertas sobre ataques inteligentes em larga escala.
Ferramentas de defesa viraram armas
O relatório aponta o abuso de frameworks de código aberto feitos para testes de invasão, os chamados pentests. CAIRN, ARTEX, CyberStrikeAI e HexStrike AI foram criados para que equipes de segurança encontrem falhas antes dos criminosos. Nas mãos erradas, fazem o caminho inverso: testam, ajustam a abordagem e tentam de novo sozinhos, no mesmo modelo dos agentes de IA usados em tarefas legítimas.
Dois casos citados mostram como isso funciona na prática. Um sistema batizado de “exploit_agent” automatizou invasões a sites franceses de mídia e educação. Em outra campanha, hackers que seriam ligados à Coreia do Norte alteraram configurações do Claude Code, assistente de programação da Anthropic, para espalhar um malware chamado SOMBERMEME entre empresas de criptomoedas da América do Norte e da Europa.
Menos tempo para corrigir falhas
O problema central é velocidade. Entre a descoberta de uma vulnerabilidade e a exploração em massa, as equipes de TI ainda contam com alguma janela para aplicar correções. Com agentes capazes de varrer sistemas e adaptar o ataque em tempo real, essa janela encolhe. O GTIG prevê sobrecarga nas equipes de cibersegurança, que vão precisar aplicar atualizações em ritmo bem mais acelerado.
A escala dos ataques já aparece. Na segunda-feira (16), veio a público que mais de 170 organizações, entre elas Salesforce, IKEA, HSBC, Zoom, BBC e CNN, foram usadas para distribuir código malicioso que rouba dados pessoais e credenciais. Recentemente, uma campanha apelidada de “Operação Cloudfire” explorou o Google Agenda com uma estrutura dividida em três frentes para driblar as defesas da empresa.
O Brasil já está na conta
Tesouro Nacional e Caixa Vida e Previdência sofreram invasões que expuseram dados de milhões de brasileiros, e sistemas da Polícia Civil de São Paulo também foram atacados. Não há confirmação de que esses casos envolveram ataques autônomos por IA. Mesmo assim, órgãos públicos com sistemas antigos e ciclos lentos de atualização são justamente os alvos que mais sofrem quando o tempo de reação cai.
Para quem usa celular e computador no dia a dia, as medidas continuam as mesmas, agora com mais urgência: instalar atualizações assim que saem, ativar a verificação em duas etapas e desconfiar de convites de agenda e links inesperados. Contando a partir da publicação do relatório, o prazo do Google para a primeira onda de ataques automatizados de baixa complexidade vai até fevereiro de 2027, e o das campanhas totalmente autônomas, até maio.