
Hackers de língua russa escolheram o Brasil como um dos alvos prioritários de uma campanha de invasão que mistura e-mail falso, infraestrutura de empresas conhecidas e código escrito com ajuda de inteligência artificial. O alerta está em relatório técnico da empresa de segurança SOCRadar, que contou perto de mil páginas falsas montadas para enganar funcionários e usuários comuns.
Na América Latina, o Peru aparece ao lado do Brasil. Fora da região, a operação mira Índia e Indonésia, na Ásia, e Espanha, na Europa. Empresas de tecnologia são as mais visadas; depois vêm finanças, educação, órgãos de governo, logística e indústria. Segundo os pesquisadores, a montagem começou em outubro de 2025, e os ataques passaram a circular de fato em agosto de 2026.
O documento borrado
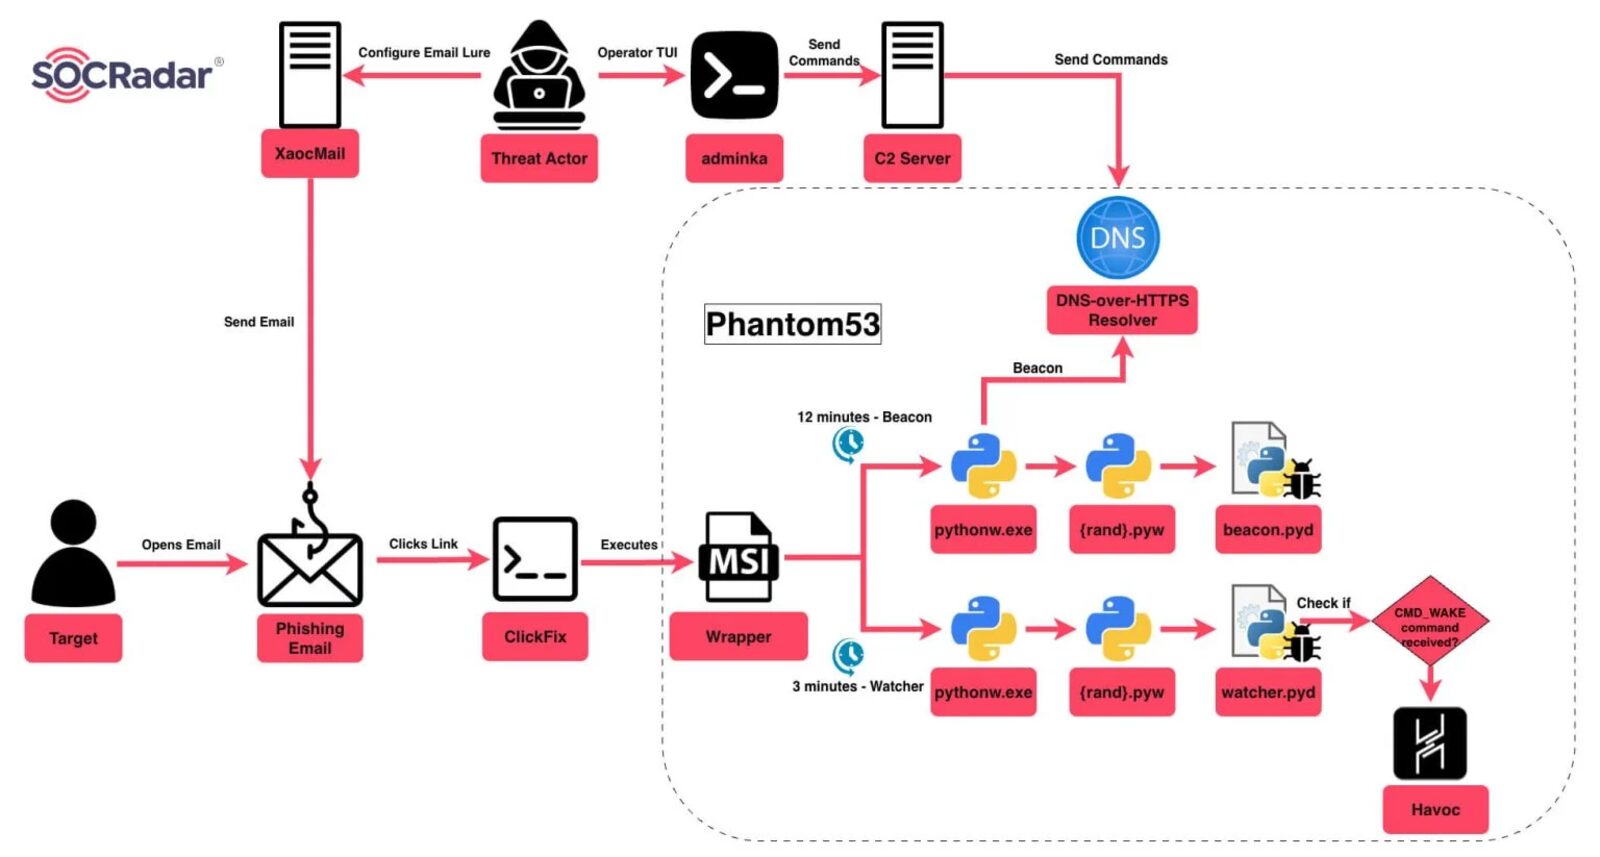
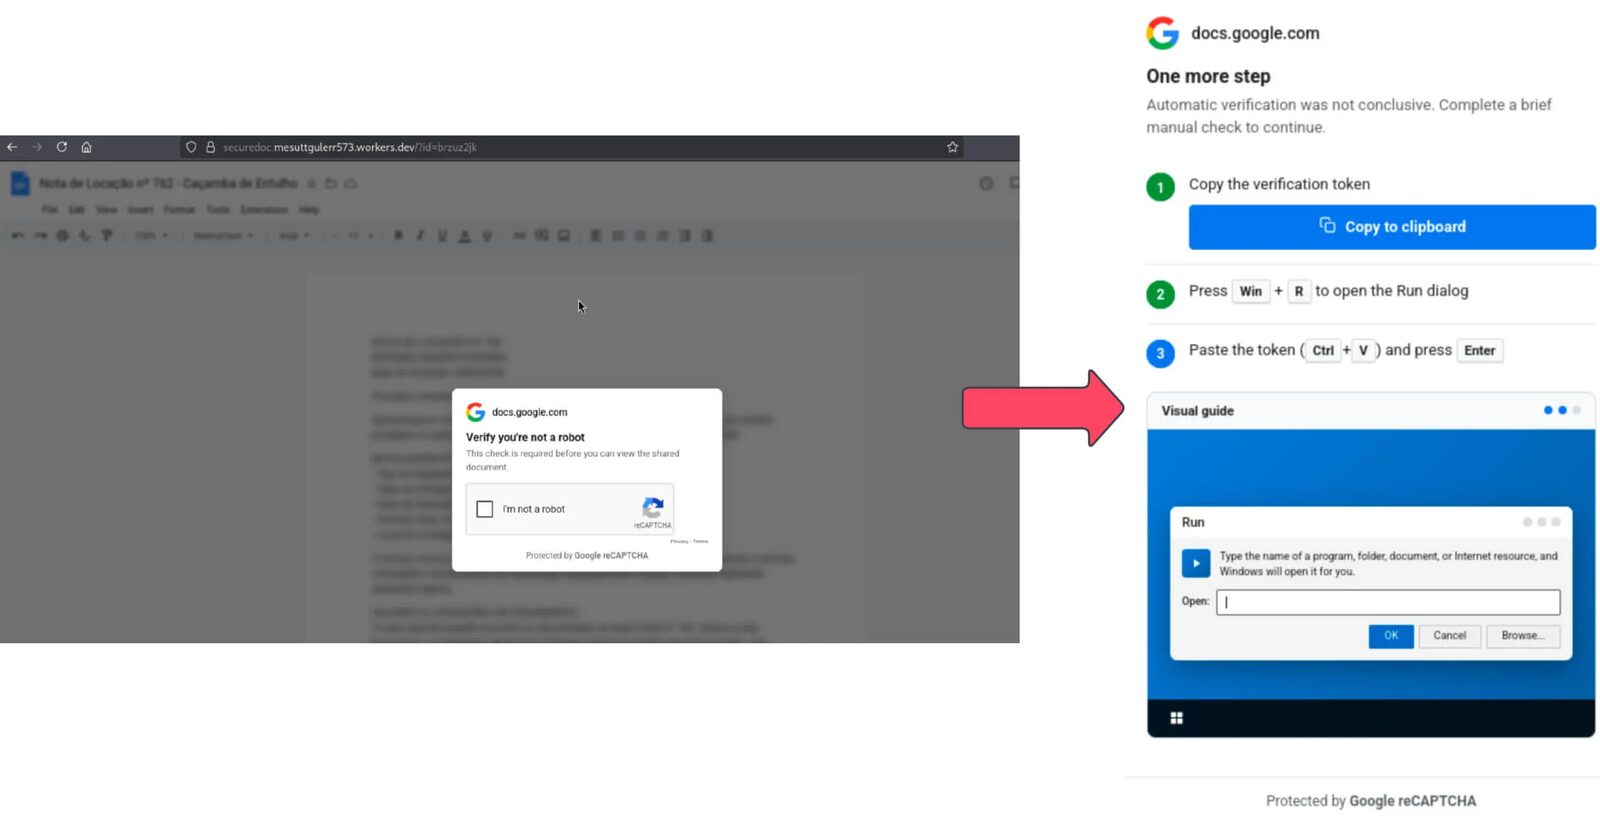
A isca chega por e-mail, disparado por uma plataforma chamada XaocMail (“correio do caos”, em russo). A mensagem imita um aviso de arquivo compartilhado no Google Docs, no Adobe Acrobat ou no Office 365. O link leva a uma página hospedada no Cloudflare, o que dá aparência de site confiável e atrapalha o bloqueio por endereço.
Lá, o documento aparece desfocado. Para destravar a leitura, o site pede que a vítima copie um comando e cole na janela Executar do Windows. É o truque conhecido como ClickFix. O comando instala o Phantom53, malware que se passa por Python, Node.js ou Visual Studio Tools. Feito isso, o borrão some, e a pessoa acha que só liberou um PDF.
O que eles levam
O Phantom53 abre um canal escondido com os servidores do grupo e fica esperando ordens. Na etapa seguinte, os criminosos puxam o Havoc, uma segunda ferramenta de controle remoto, e rodam scripts que vasculham a máquina. A lista de interesse é longa: credenciais guardadas no Chrome e no Edge, cofres do Bitwarden, LastPass e KeePass, chaves e seeds de carteiras como Coinbase, Binance, Exodus e Phantom, além de conversas de WhatsApp, Telegram e Signal. Até tokens de assistentes de programação entram na mira, caso de GitHub Copilot, Cursor e Claude Code.
Tem ironia aí. O próprio Claude Code, da Anthropic, foi usado para produzir o malware. A SOCRadar achou arquivos de tarefas preparados para o assistente, nos quais os autores se apresentavam como responsáveis por um teste de segurança autorizado. Era o pretexto para driblar as restrições do modelo e conseguir ajuda para escrever, documentar e testar o código.
Como não cair
A regra prática é curta. Nenhum serviço sério de compartilhamento pede que você abra o Executar (Win + R) ou cole algo no terminal para ver um documento. Se uma página pedir isso, feche a aba. Quem guarda senha no navegador ou seed de cripto no computador deveria rever o hábito agora: um gerenciador com senha mestra forte e autenticação em dois fatores nas contas não impede a infecção, mas reduz o que o invasor consegue usar depois.
Para equipes de TI, a SOCRadar recomenda monitorar comportamento, e não só assinaturas de antivírus. O sinal mais claro desta campanha é o instalador do Windows, o msiexec.exe, sendo disparado a partir da caixa Executar logo depois de um clique em link desconhecido.