
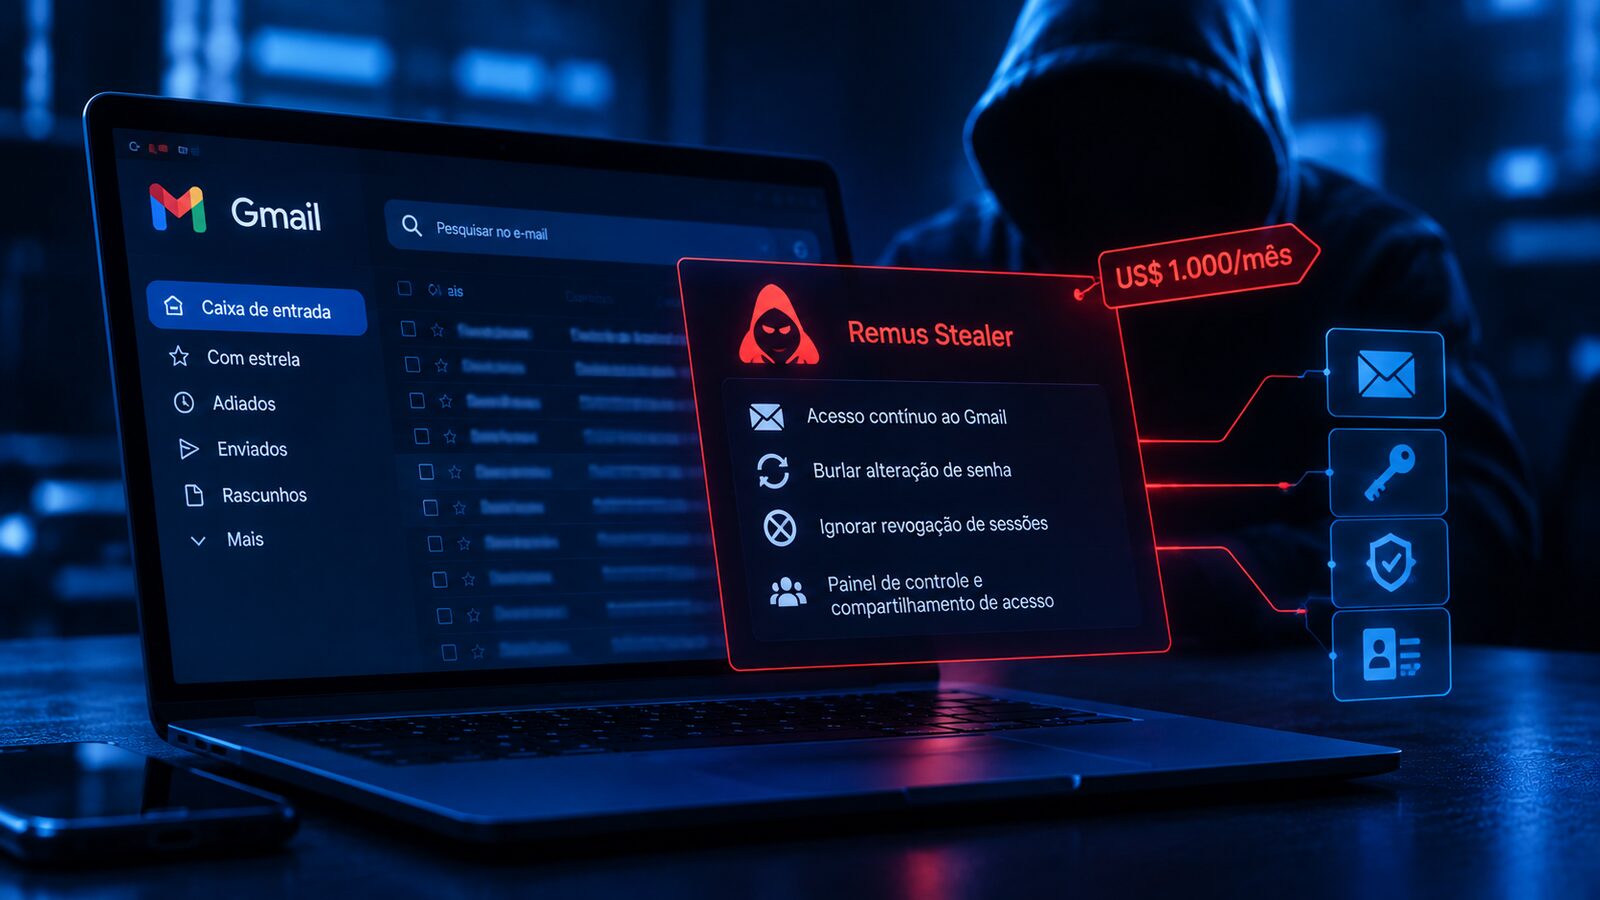
Um novo recurso do Remus Stealer, malware vendido em fóruns clandestinos, promete manter criminosos lendo caixas de entrada do Gmail mesmo depois que a vítima troca a senha e encerra todas as sessões abertas. O acesso custa US$ 1 mil por mês e foi descrito em relatório da empresa de cibersegurança Hudson Rock, publicado na segunda-feira (9). O Google não comentou o caso até a publicação deste texto.
O que os criminosos estão vendendo
O Remus pertence à família dos infostealers, programas que se instalam no computador e copiam senhas, cookies e outros dados guardados no navegador. A novidade é um painel de controle em que o comprador pesquisa as mensagens da vítima como se estivesse no próprio Gmail. Segundo a Hudson Rock, os desenvolvedores anunciam a função como exclusiva do plano empresarial e permitem que o acesso a uma conta comprometida seja repassado entre vários criminosos.
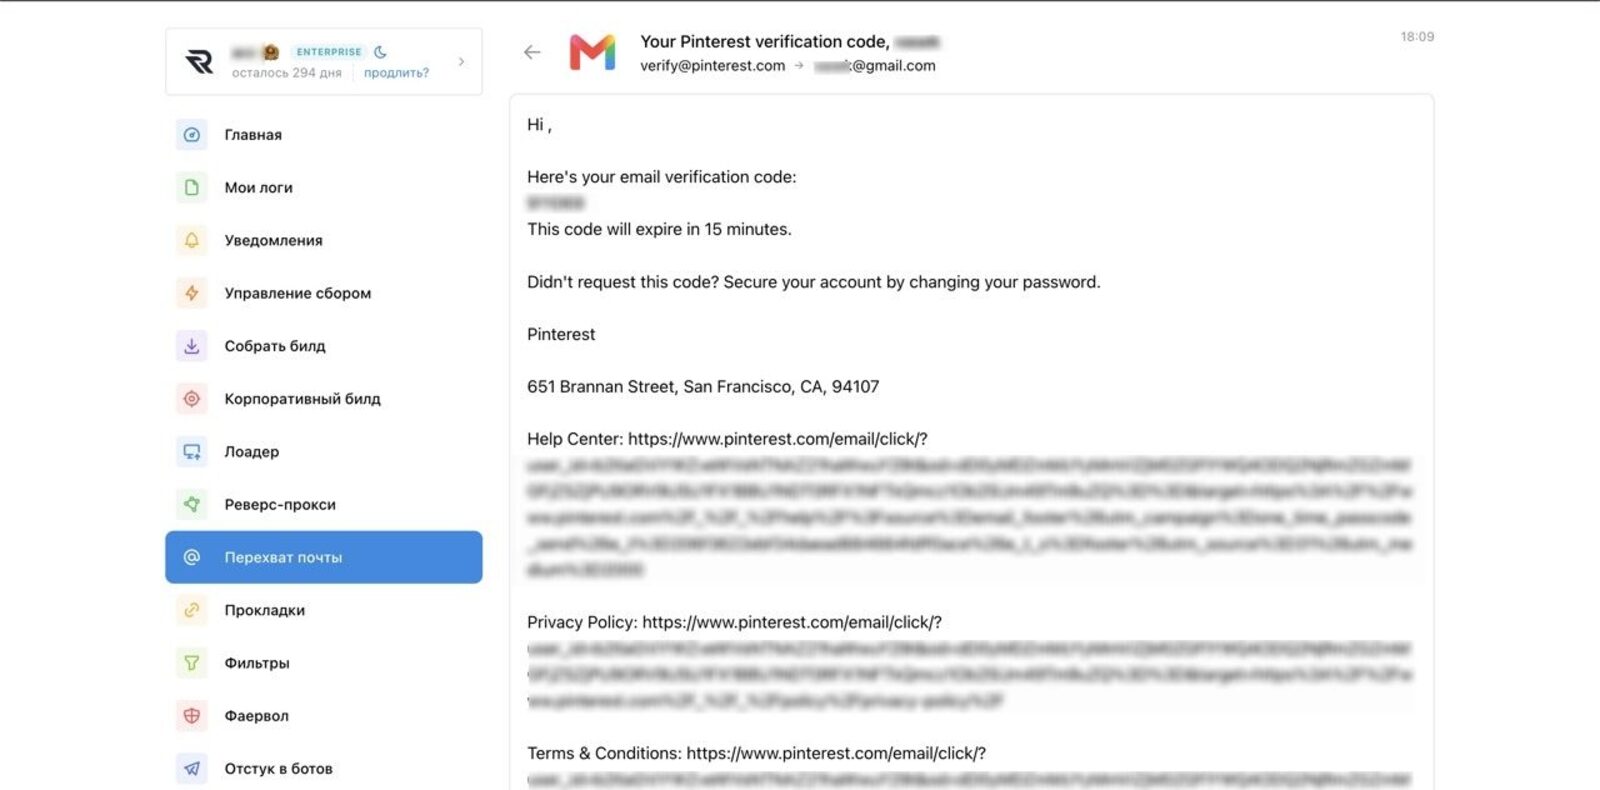
O argumento de venda é que a ferramenta intercepta códigos enviados por e-mail sem depender dos cookies do navegador, que são o alvo das defesas tradicionais. Se isso for verdade, o procedimento padrão de quem desconfia de invasão (trocar a senha e derrubar as sessões) deixaria de funcionar.
Promessa sem prova independente
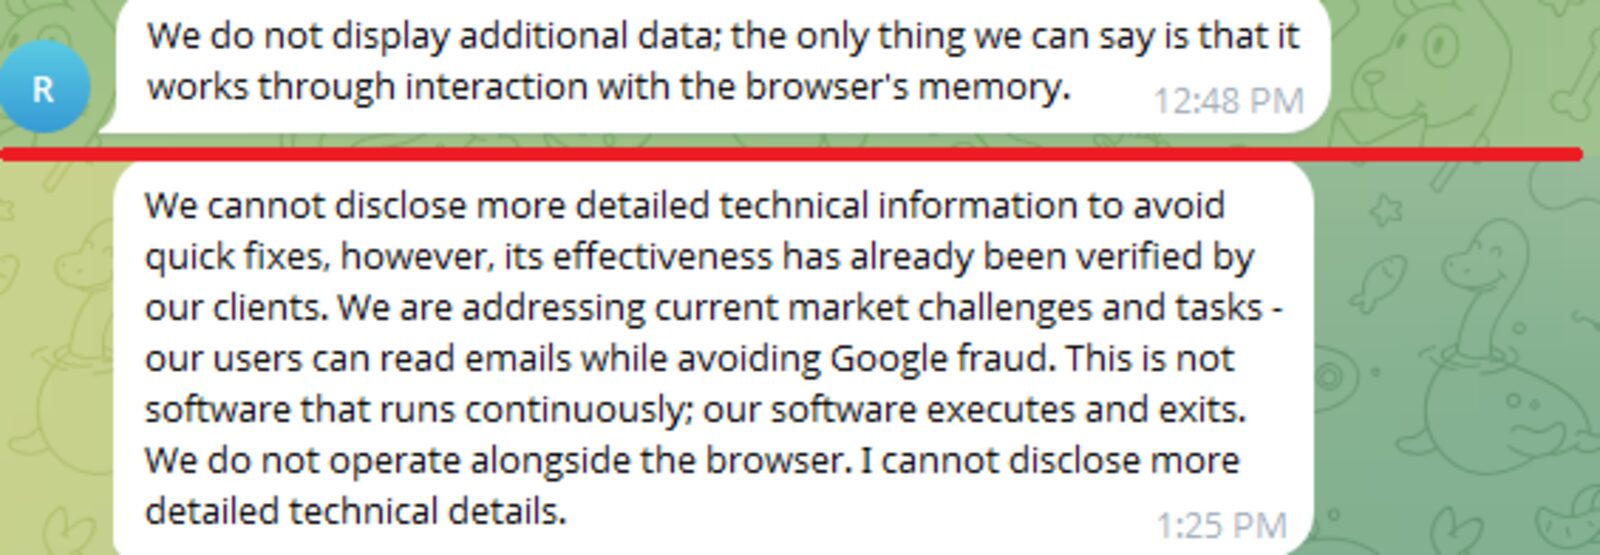
Há motivo para cautela. A própria Hudson Rock não confirmou de forma independente que o mecanismo resista às proteções do Google ou continue lendo mensagens novas depois que a conta é recuperada. As evidências são capturas de tela divulgadas pelos vendedores e por clientes, e ninguém publicou um teste controlado. A hipótese dos pesquisadores é que o malware gere, a partir da memória do navegador, tokens de autorização reutilizáveis. Os criadores falam em falha zero-day, ou seja, desconhecida pelo Google, mas não mostraram detalhe técnico algum. Pode ser uma brecha nova ou apenas o reaproveitamento das credenciais roubadas na infecção inicial, com marketing exagerado por cima. Fórum criminoso não costuma ser modesto.
Um ponto não está em discussão: o Remus depende de um infostealer já rodando na máquina da vítima para chegar à conta do Google. Sem o computador infectado antes, a ferramenta não tem por onde entrar.
Por que importa por aqui
O Gmail é a porta dos fundos de quase tudo. É para ele que chegam os links de redefinição de senha de redes sociais, lojas virtuais e, em muitos casos, bancos. Quem lê a caixa de entrada consegue pedir um código de recuperação e apagar o e-mail antes de a vítima ver. Os pesquisadores dizem que o plano mais caro mira contas corporativas e figuras públicas, mas o infostealer que abre o caminho costuma chegar por arquivos piratas, cracks de programas e anexos falsos, coisa comum em qualquer PC doméstico.
A Hudson Rock recomenda tratar a infecção como incidente completo. Primeiro, isolar o computador e fazer uma limpeza profunda do sistema. Só depois trocar as senhas, a partir de outro aparelho que esteja limpo. No painel de segurança da Conta Google, revise a lista de dispositivos conectados, remova aplicativos de terceiros que você não reconhece e confira as regras de encaminhamento e os filtros do Gmail, onde um invasor pode deixar uma cópia automática das suas mensagens indo para outro endereço. Para a empresa, a troca de senha é só uma etapa da recuperação; falta descobrir por onde o invasor entrou e o que continua exposto.
Por enquanto, o Remus segue à venda por US$ 1 mil mensais, e o Google não confirmou nem negou a existência de uma brecha no Gmail.