
Pesquisadores da Doctor Web encontraram uma campanha que usa projetos falsos hospedados no GitHub para instalar malware em PCs com Windows. Mais de 2 mil máquinas já foram infectadas. O alvo mais recente surpreende: gente que trabalha com segurança da informação, justamente o público que costuma desconfiar de código de terceiros.
A operação existe há cerca de dois anos. No começo, os repositórios traziam projetos do Visual Studio vendidos como utilitários para games e automações, voltados a jogadores de títulos em blockchain e donos de carteiras de criptomoedas. Os arquivos de configuração escondiam comandos que rodavam PowerShell antes da compilação. Os autores ainda publicavam guias de instalação passo a passo, para que até iniciantes conseguissem executar tudo.
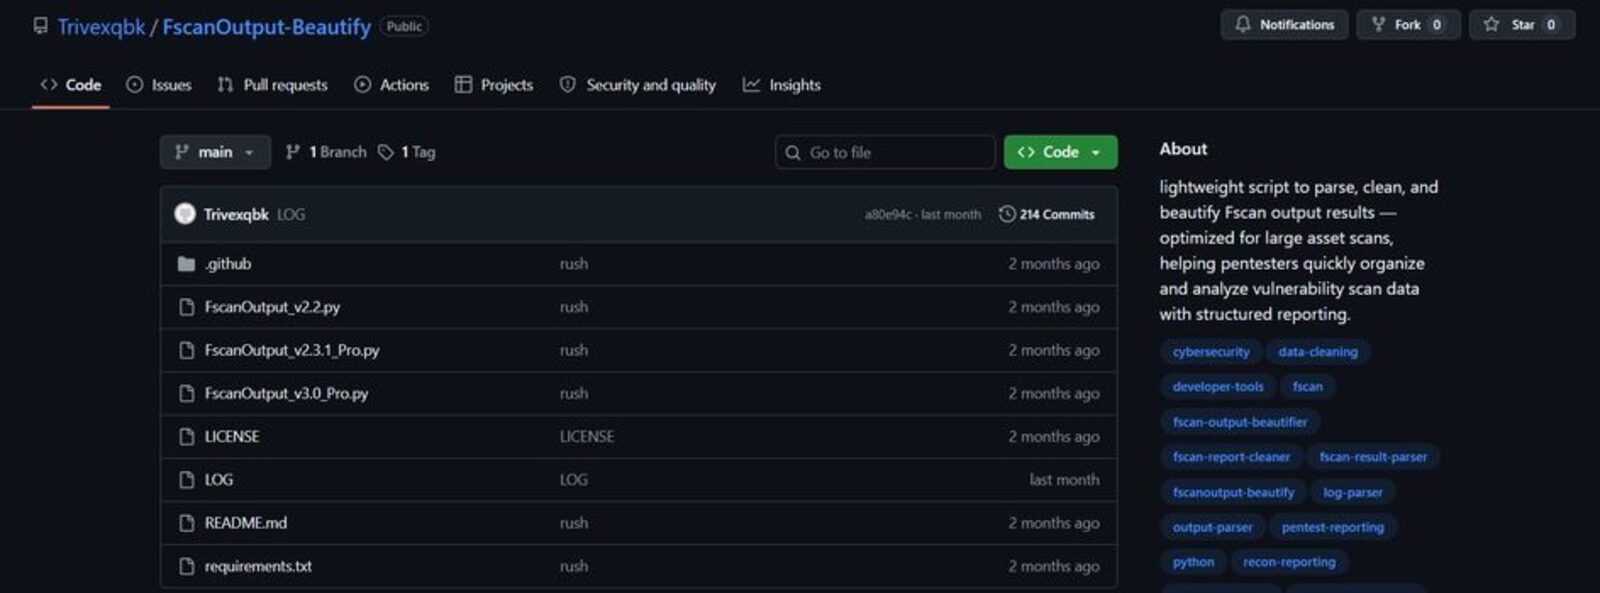
Em 2026 a isca mudou. Os projetos passaram a imitar ferramentas de pentest: automatizadores de varredura, analisadores de log e utilitários de teste. Um deles prometia limpar e organizar a saída do Fscan, scanner de rede comum em testes de intrusão. Para enganar quem lê o código antes de rodar, o trecho malicioso em arquivos Python e Go fica empurrado para longe por uma longa sequência de espaços em branco, fora da área visível do editor.
O que acontece depois de abrir o projeto
Basta abrir o projeto para o script em PowerShell começar a trabalhar. Ele consulta servidores dos criminosos e também serviços legítimos, como YouTube, Telegram, Google Docs, GitCode e Pastebin, onde fica guardado um texto cifrado com o endereço de um arquivo compactado. Depois de baixado e extraído, o pacote vai para uma pasta batizada com o mesmo nome de um componente do app Fotos do Windows.
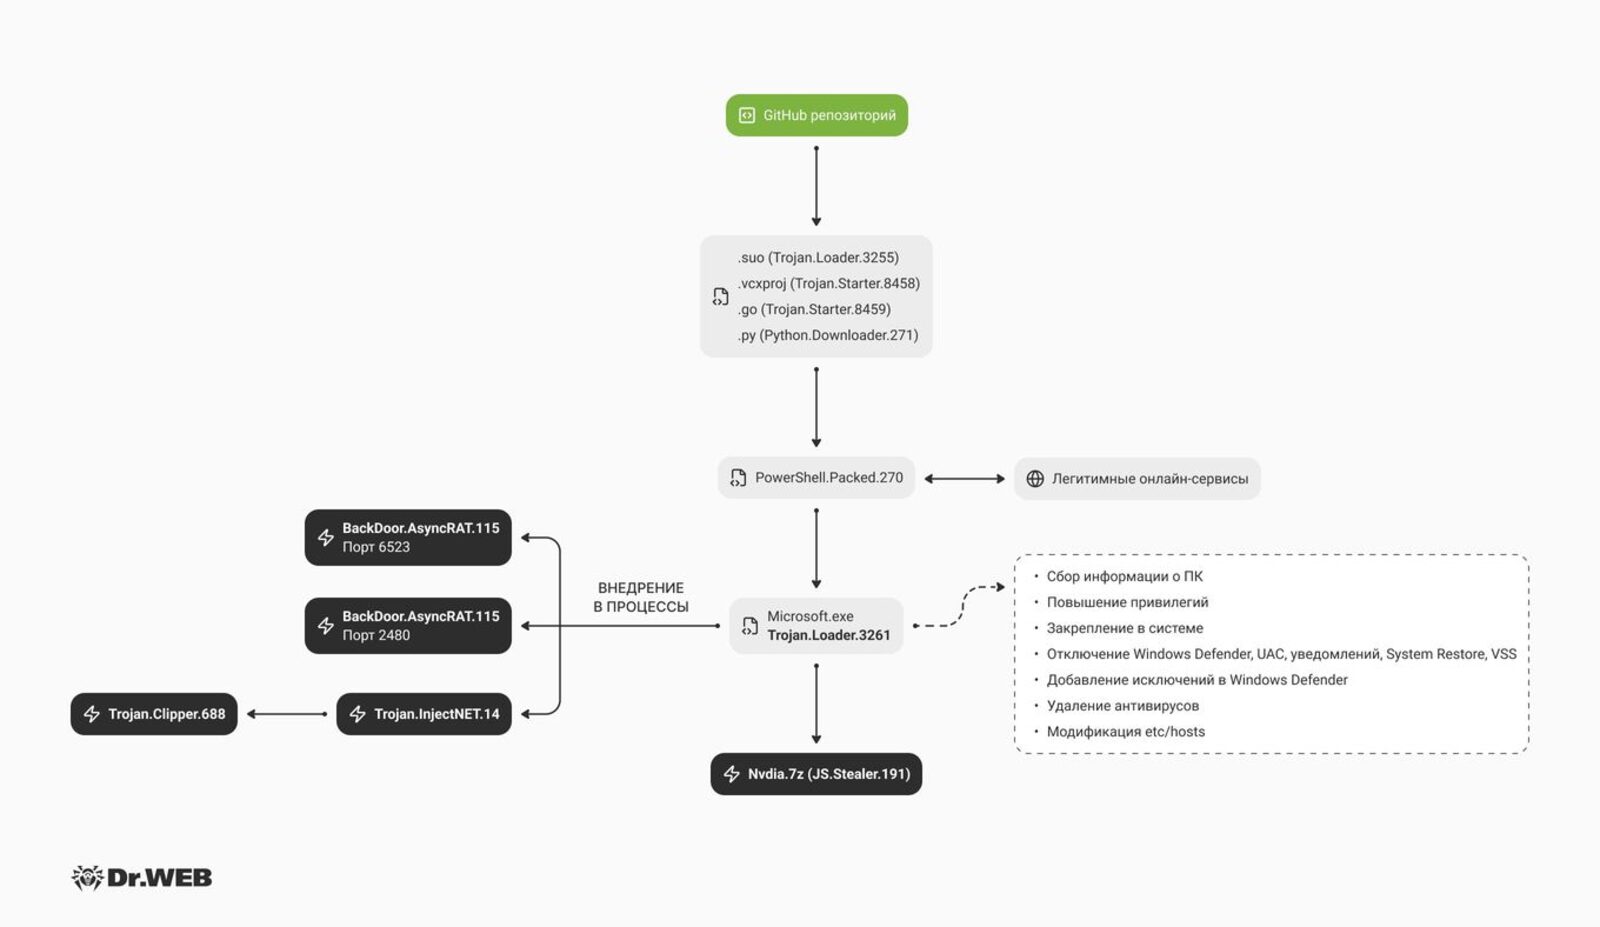
A peça central se chama Microsoft.exe e foi feita em Electron. Ela manda dados da máquina para um bot no Telegram e derruba as proteções do sistema: desliga o antivírus nativo da Microsoft, o UAC, os pontos de restauração e as cópias de sombra, e tenta remover produtos da McAfee, ESET e Malwarebytes. Também mexe no registro, retira os hooks de segurança da ntdll.dll e altera a memória para cegar o registro de diagnósticos e a inspeção de scripts. Por fim, edita o arquivo hosts para que o PC não consiga alcançar os sites das empresas de antivírus.
Três ameaças de uma vez
Com a defesa fora do ar, entram três cargas. A primeira é um programa de acesso remoto rodando em duas instâncias, cada uma numa porta, para que dois operadores mexam no PC ao mesmo tempo. A segunda vigia a área de transferência e troca endereços de carteiras de cripto na hora do envio, além de tirar prints da tela. A terceira rouba credenciais: senhas salvas em navegadores, configurações do FileZilla e do Total Commander, perfis de VPN, dados de mensageiros, contas de plataformas de games e tokens do Discord. Tudo sai compactado pelo Telegram.
Se você baixa ferramentas de segurança do GitHub, rode projetos de autores desconhecidos numa máquina virtual isolada e ative a quebra de linhas longas no editor antes de ler o código. Uma estrela a mais no repositório não prova nada.
A Doctor Web achou no código rotinas ainda não usadas: uma para manter o malware na máquina mesmo depois da exclusão dos arquivos principais e outra para baixar e descomprimir mais um pacote. O relatório foi publicado em 5 de outubro, e o GitHub não comentou o caso até agora.