
Dois pesquisadores de segurança mostraram como assumir o controle remoto de carros de duas grandes montadoras partindo de uma senha que ninguém trocou. Sam Cury e Shubham Shah publicaram no sábado (7) um relatório técnico em que descrevem como conseguiam destravar portas e dar partida no motor de veículos nos Estados Unidos, no Canadá e na Austrália. Os nomes das fabricantes não foram divulgados, e as duas já corrigiram o problema.
Onde estava o erro
As duas marcas usavam a ForgeRock, plataforma de identidade que hoje faz parte da Ping Identity, para controlar o login dos motoristas nos aplicativos. O console administrativo dessa plataforma estava ligado e acessível pela internet, com usuário “admin” e senha “admin”. A documentação da própria ForgeRock manda remover esse console ou trocar a senha padrão antes de colocar o sistema em uso comercial. Nenhuma das duas coisas foi feita.
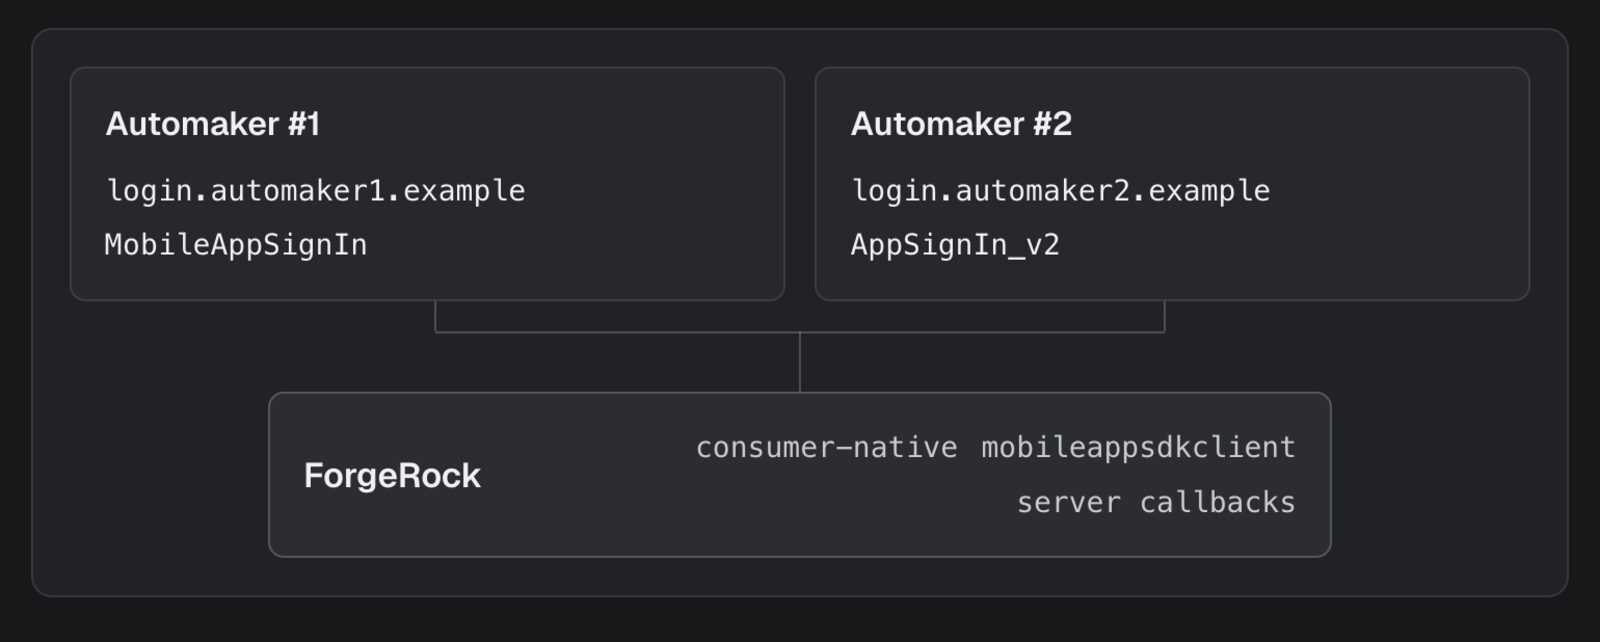
Havia um firewall de aplicação web na frente do painel. A dupla o driblou com caracteres codificados e barras extras no endereço: o filtro tratava o pedido como um arquivo inofensivo do site, e o servidor lia o mesmo endereço como atalho para a área de administração. Lá dentro, os pesquisadores usaram o agendador de tarefas da plataforma para rodar código próprio no servidor de identidade e chegar ao banco de dados com o cadastro de todos os clientes.
Do banco de dados ao motor ligado
Daí em diante, bastava trocar o e-mail e a senha de uma conta. Eles fizeram isso numa conta de teste, entraram pelo aplicativo oficial e receberam tokens de acesso válidos, que serviram para mandar comandos ao carro vinculado. No sistema australiano, Shah ainda encontrou credenciais administrativas de teste esquecidas dentro do código do app. Segundo ele, juntando os dois caminhos, dava para enviar comandos a qualquer veículo da montadora nos três países.
O dono do carro não tinha como perceber. A sessão no celular dele continuava ativa depois da troca de credenciais, e os alertas de segurança podiam ser redirecionados para aparelhos controlados pelos invasores. Os testes foram feitos só em carros dos próprios pesquisadores ou de proprietários que autorizaram a ação.
Por que importa no Brasil
Aplicativos que abrem portas, ligam o ar-condicionado e dão partida remota viraram item comum em carros vendidos aqui, de elétricos a SUVs a combustão. O relatório não aponta vítimas brasileiras nem identifica as marcas. Mas o caso deixa claro que, num carro conectado, a chave passa pelo servidor de login da montadora, e um descuido de configuração ali expõe a frota inteira de uma vez. Trocar a própria senha no app não protege o motorista desse tipo de falha; a responsabilidade é da fabricante.
As montadoras foram avisadas em fevereiro e aplicaram a correção nos servidores cerca de duas horas depois do alerta. Os detalhes técnicos só vieram a público em novembro, com a brecha já fechada.