
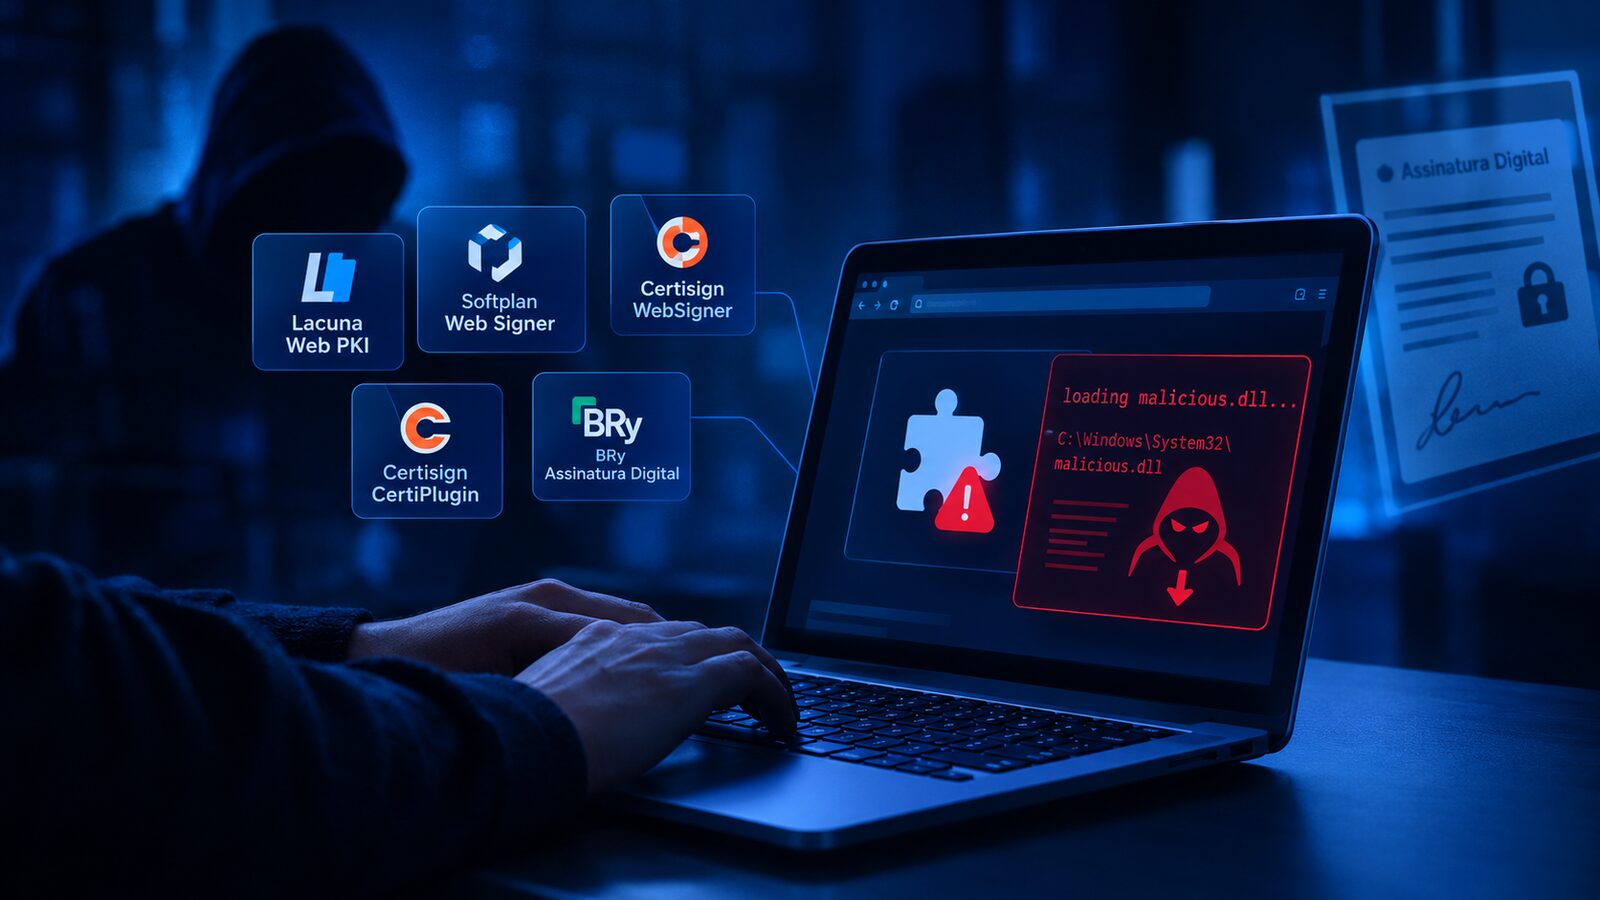
Quem usa certificado digital no computador para assinar documentos, acessar sistemas da Receita, de tribunais ou de cartórios provavelmente tem instalada uma das extensões que estavam vulneráveis. Um levantamento ligado ao Have I Been Pwned (HIBP) encontrou falhas graves nos cinco plugins de assinatura mais populares do país, que juntos somam perto de 10 milhões de instalações em máquinas com Windows.
O defeito permitia que uma página mal-intencionada executasse código arbitrário no computador da vítima. Bastava o usuário abrir o site errado com a extensão ativa. Nenhuma janela de confirmação aparecia.
Como o ataque funcionava
Esses plugins fazem a ligação entre o navegador e o certificado guardado no PC ou no token. Para isso, carregam bibliotecas do sistema, os arquivos DLL. O erro estava em deixar que o próprio site indicasse qual DLL deveria ser carregada. Com isso, a página podia baixar um arquivo preparado pelo atacante e mandar a extensão abri-lo, com as permissões do usuário logado.
Em termos práticos, isso equivale a entregar o controle da máquina. Um invasor poderia instalar programas, roubar arquivos ou tentar usar o próprio certificado digital da vítima, que em muitos casos dá acesso a contas bancárias de empresas e a serviços do governo.
Quem corrigiu e quem ficou pela metade
Segundo o pesquisador Arnott, responsável pelo relatório, a Lacuna resolveu o problema principal do Web PKI em versões lançadas ao longo de 2026. A Softplan, dona do Web Signer, e a BRy, que mantém o BRy Assinatura Digital, também soltaram atualizações, mas só depois de o pesquisador procurar funcionários das empresas diretamente pelas redes sociais.
A Certisign, que tem dois produtos na lista, o WebSigner e o CertiPlugin, é o caso mais preocupante. A empresa limitou os domínios autorizados a conversar com um dos plugins. Isso reduz a superfície de ataque, porém o relatório classifica a medida como mitigação parcial: o mecanismo que deixa um arquivo externo ser carregado continua lá.
O que fazer agora
A falha é grave porque o público dessas ferramentas é enorme e pouco técnico. Contador, advogado, dono de pequena empresa e servidor público instalam o plugin uma vez, quando o sistema pede, e nunca mais olham para ele. Extensão esquecida e desatualizada é exatamente o tipo de porta que um golpe por e-mail ou anúncio falso procura.
A orientação do relatório é abrir o gerenciador de extensões do Chrome, do Edge ou do Firefox e conferir se a versão instalada é posterior às atualizações publicadas pelas fabricantes em meados de 2026. Se você não usa mais o certificado no navegador, a opção mais segura é remover a extensão. Manter o Windows atualizado e desconfiar de links recebidos por mensagem completam a lista. Para quem depende do plugin da Certisign, vale acompanhar se a empresa libera uma correção completa nas próximas versões.