
A fabricante de software para telecomunicações Enea publicou na quarta-feira (11) um relatório sobre um grupo que chama de SilentAir. Segundo a empresa, os invasores controlaram elementos de rede dentro de operadoras de celular para desviar ligações e mensagens de texto de pessoas específicas. O alvo principal são assinantes em Taiwan, mas a campanha alcançou outros países.
Como o ataque funciona
O grupo explorou falhas em dois protocolos de sinalização, o SS7 e o Diameter. Eles são a base da comunicação entre operadoras e permitem, por exemplo, que o celular funcione em roaming. Os invasores partiram de nós de rede já comprometidos em operadoras de pelo menos seis países asiáticos e, de lá, atingiram mais de uma dezena de territórios.
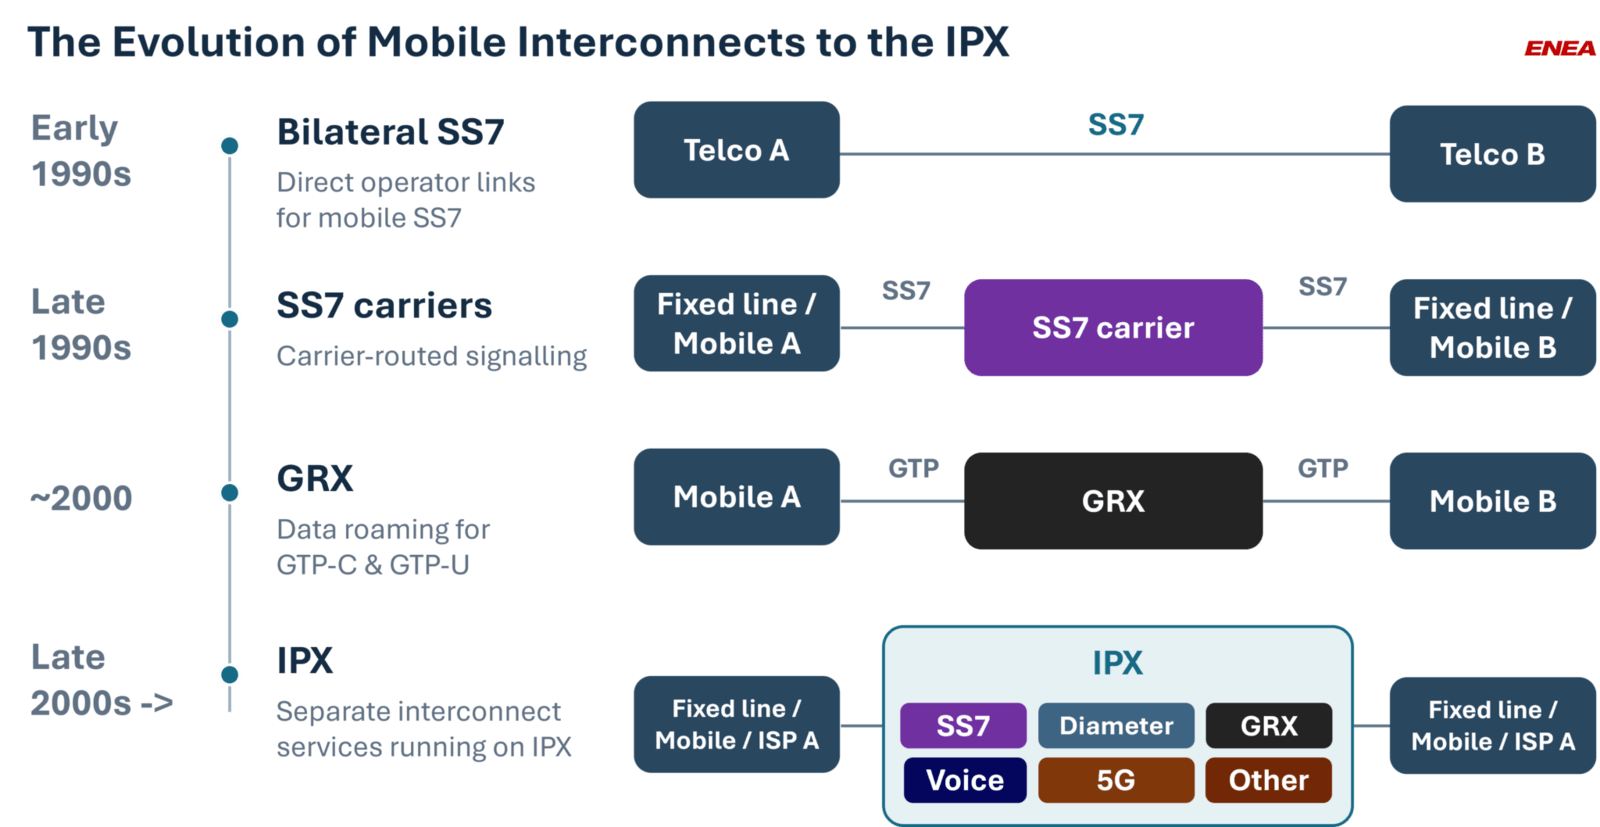
O caminho passa pela rede IPX, que interliga as operadoras do mundo. Ela foi desenhada com base na confiança entre os participantes, e o SilentAir usou isso para injetar comandos que pareciam legítimos. Com eles, alterou a localização registrada das vítimas na rede, de modo que chamadas e SMS passassem por onde o grupo queria.
O alvo é o código de verificação
Desviar o SMS tem um objetivo prático: capturar códigos de autenticação em dois fatores enviados por mensagem. Com eles, os criminosos podiam tentar entrar em contas online ligadas aos números monitorados. A Enea também encontrou mensagens silenciosas, que não aparecem na tela do destinatário, usadas para testar se o redirecionamento estava funcionando.
Entre as pessoas vigiadas havia políticos e autoridades governamentais. A escolha cuidadosa dos alvos é o que leva a Enea a tratar a ação como atividade em nível estatal, embora o grupo siga sem identificação.
Liminal Panda e o GTPDoor
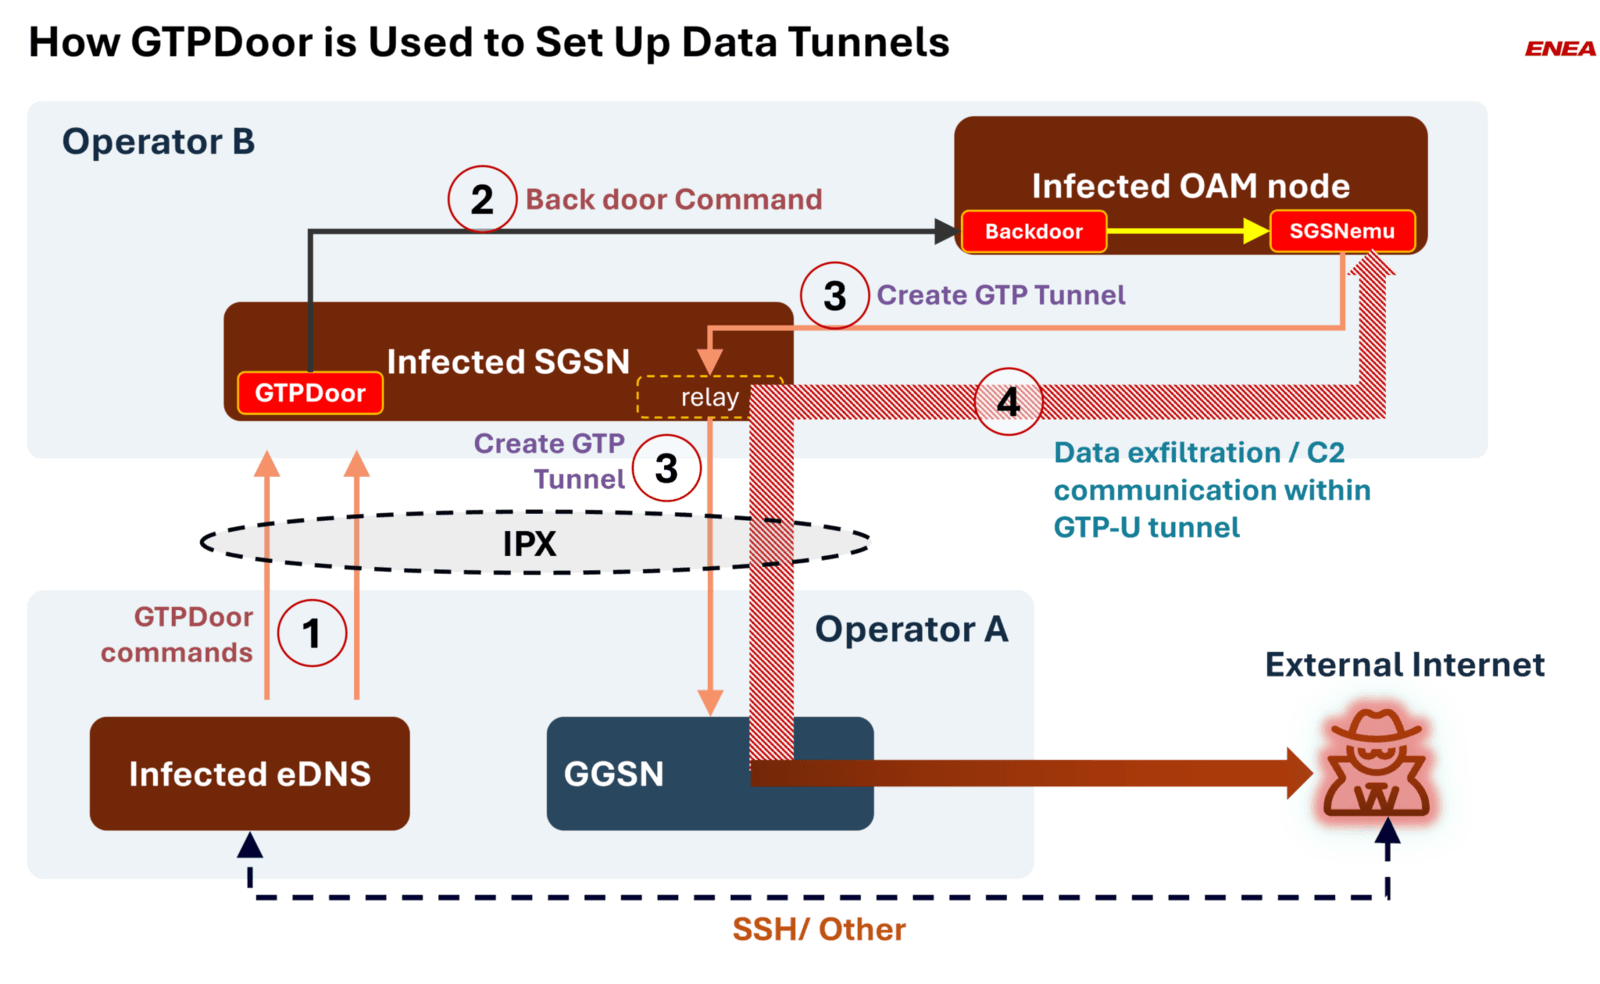
O mesmo relatório volta a um grupo já conhecido, o Liminal Panda, que tem ligações apontadas com operações chinesas. Ele explorou o protocolo GTP, usado no tráfego de dados móveis, por meio de um software malicioso chamado GTPDoor. Segundo a Enea, foi a primeira vez que esse tipo de exploração foi descrito publicamente com dados de detecção em operadoras reais.
O GTPDoor permitia manter túneis de comunicação escondidos para extrair informações de dentro das redes. As operadoras afetadas ficam na Ásia, na África e na América Latina, o que inclui a nossa região.
O que muda para quem usa celular no Brasil
O relatório não cita operadoras brasileiras como alvo do SilentAir. Ainda assim, as falhas de SS7 e Diameter são antigas e o desvio de SMS funciona em qualquer rede que aceite esses comandos. Quem usa código por mensagem para proteger e-mail, banco ou redes sociais fica exposto a esse tipo de interceptação. Um aplicativo autenticador ou uma chave de segurança física não passa pela rede de sinalização e evita o problema.
A Enea diz que acompanha o SilentAir desde o início do ano passado e que achou indícios de ataques ainda anteriores. Para a empresa, as operadoras precisam de defesas que monitorem todos os protocolos ao mesmo tempo, e não proteções isoladas para cada um.