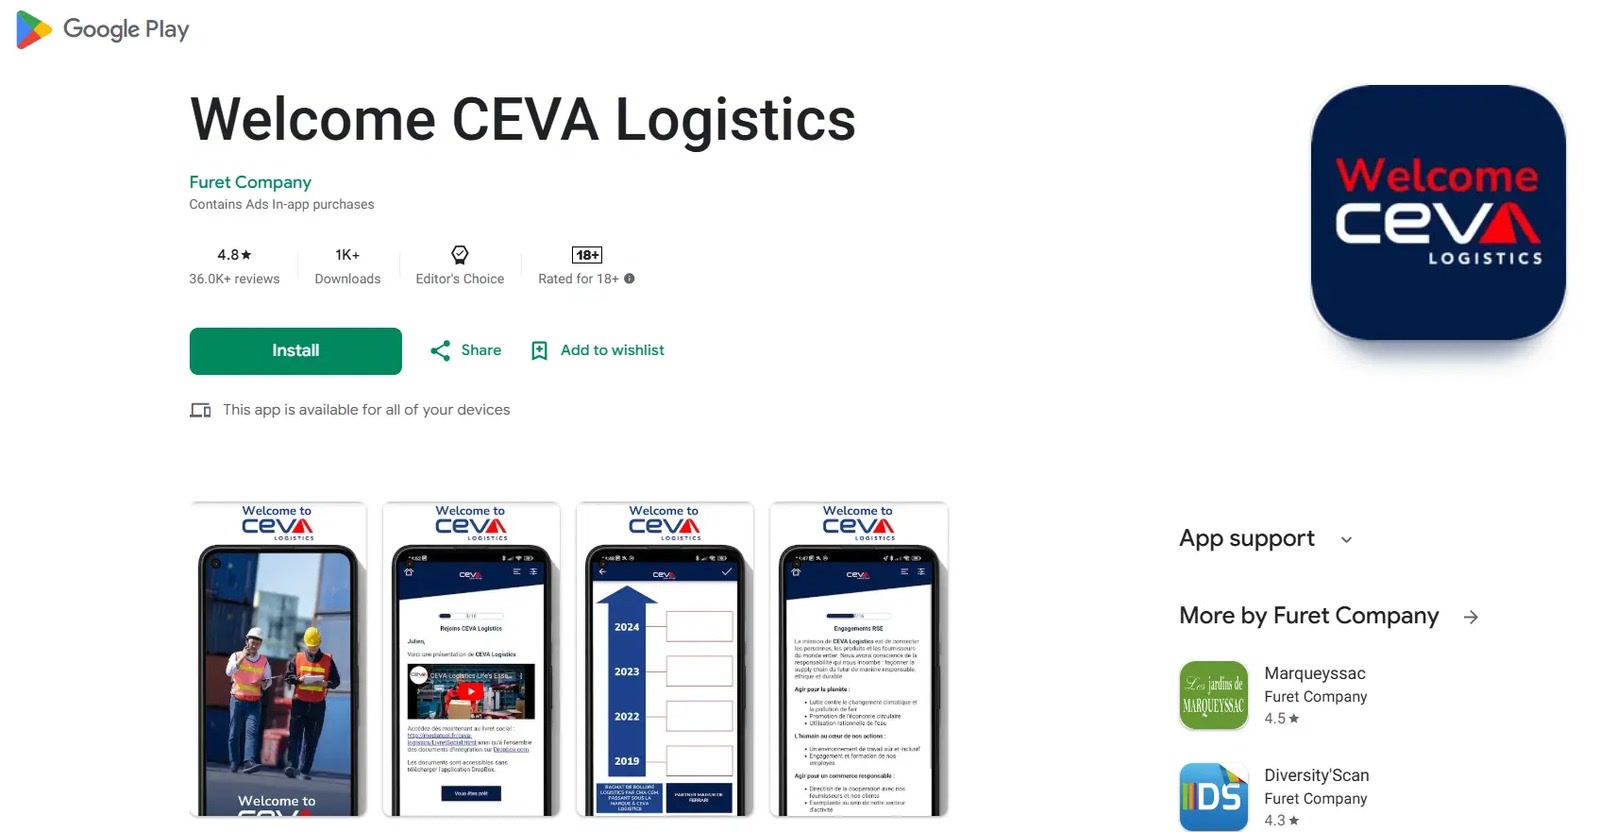
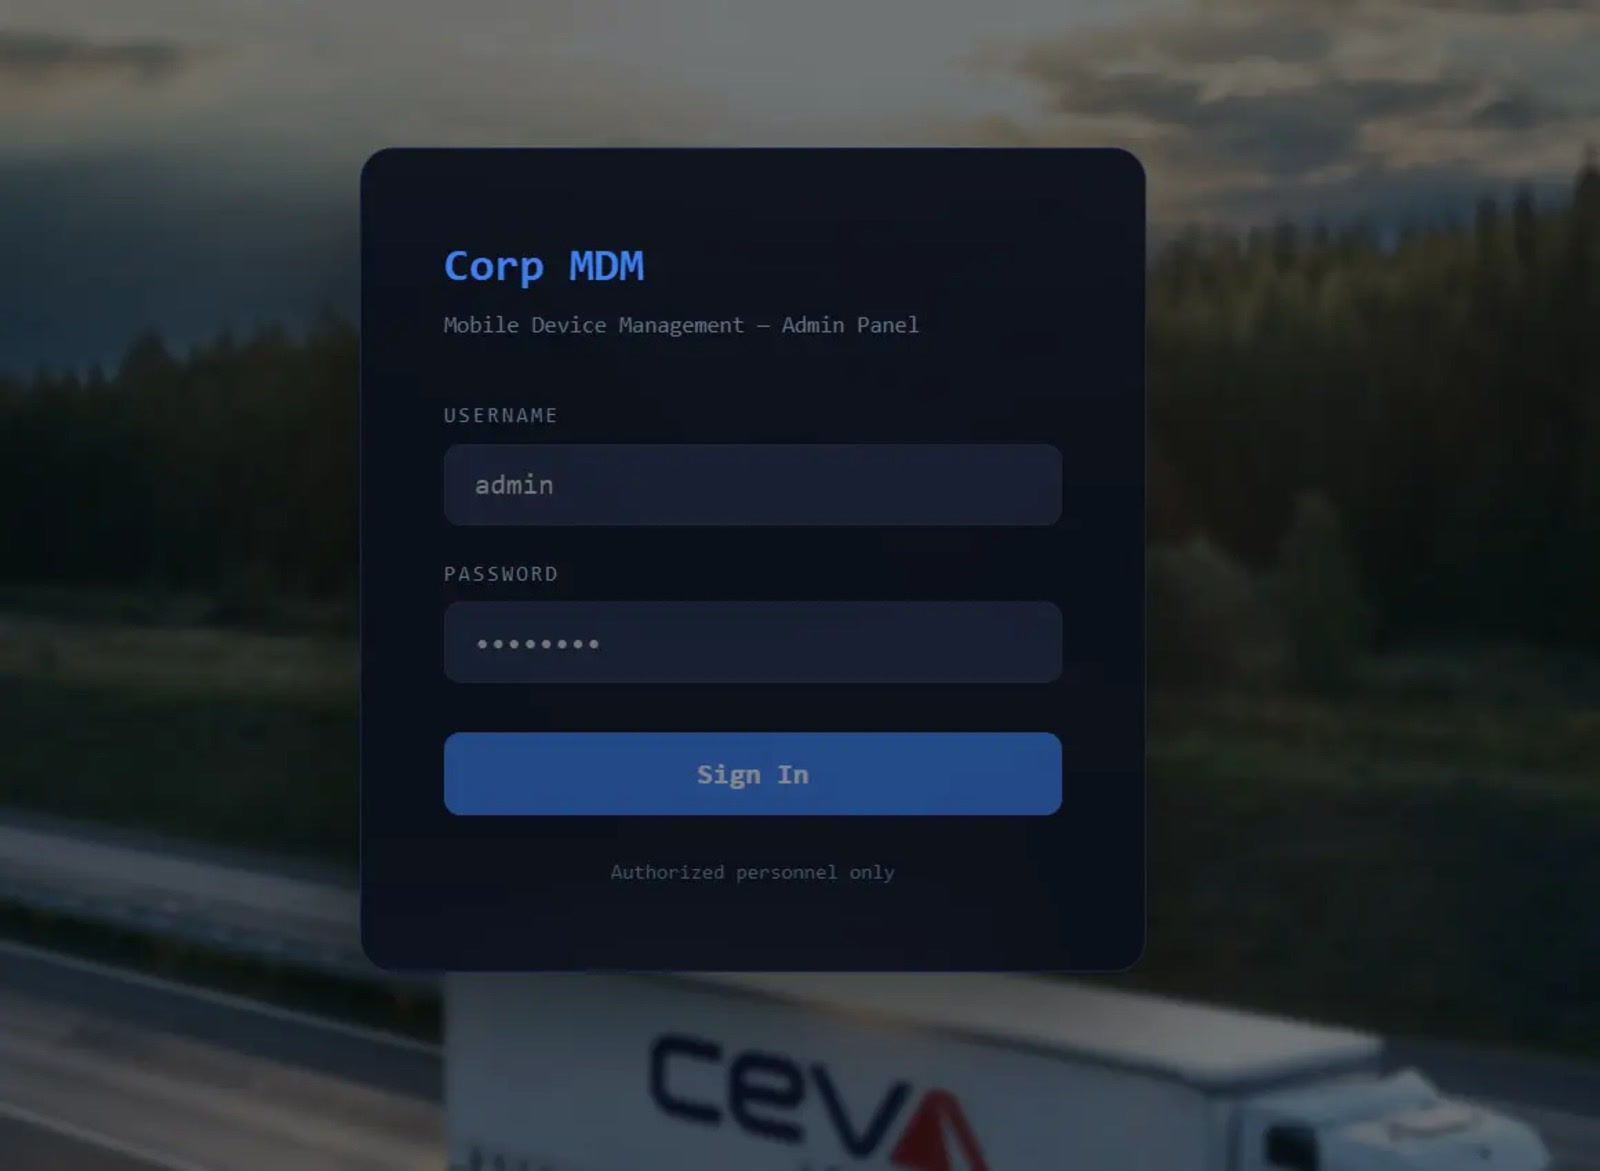
Uma campanha descoberta pela consultoria de segurança Have I Been Squatted tenta transformar o celular de funcionários de logística em ferramenta para roubo de carga. Os criminosos montaram páginas que reproduzem a Google Play com riqueza de detalhes, incluindo nota, avaliações e avisos de segurança, e usam as marcas de transportadoras como a CEVA Logistics e a TKW Logistics para convencer a vítima a instalar um aplicativo chamado “Corp MDM”. As empresas cujas marcas aparecem no golpe não comentaram o caso.
O nome imita as ferramentas de gerenciamento de dispositivos (MDM) que muitas companhias exigem nos celulares da equipe, o que dá à isca um ar de rotina corporativa. Na prática, o site manda baixar o arquivo por fora da loja e liberar permissões na mão. Depois de instalado, o app mostra uma barra de progresso de “configuração” por uns dez segundos, tempo em que pede acesso a SMS e ao gerenciamento de chamadas. Em seguida, o ícone some da tela inicial e da lista de apps recentes, e o serviço segue ativo o tempo todo.
Pouco código, estrago grande
O pesquisador Ben Folland, que assina a investigação, define o programa como um implante de vigilância enxuto. Ele não consegue ler o histórico antigo de mensagens, só o que chega a partir da infecção, e o código tem falhas que os analistas atribuem ao uso de IA na criação. Isso não diminui o risco: SMS ainda é o canal de senhas temporárias, recuperação de conta, confirmação de transações e avisos de despacho. Com os códigos na mão e as ligações desviadas, os golpistas tomam o controle de contas em sistemas de frete e passam a negociar com caminhoneiros e agenciadores se fazendo passar pela empresa.
O roubo de carga é um problema crônico no Brasil, e golpes digitais que sequestram contas de transportadoras e embarcadores já aparecem com frequência em boletins policiais. Por isso, o alerta vale para operações brasileiras também: aplicativos corporativos devem vir só da Google Play oficial ou do sistema de gestão da própria empresa, a instalação de fontes desconhecidas deve ficar bloqueada nos aparelhos de trabalho, e códigos por SMS precisam ser substituídos por autenticação em aplicativo sempre que a plataforma permitir.