
Quem comprou roupa pela internet entre 24 e 27 de outubro em lojas brasileiras de moda que usam a plataforma de checkout Convertr deve tratar o cartão como comprometido. Um grupo criminoso inseriu um skimmer, código que copia o que o cliente digita, nas páginas de pagamento de dezenas dessas lojas. Foram levados número do cartão, data de validade, código de segurança e CPF.
O ataque foi descoberto pela Sansec, empresa holandesa especializada em fraudes de e-commerce, que acompanha esse grupo desde 2024. Pelo relatório técnico divulgado na segunda-feira (26), o código entrou no ar em 24 de outubro e ficou ativo por cerca de três dias. Os dados eram enviados para um domínio registrado na Islândia.
Uma falha, todas as lojas
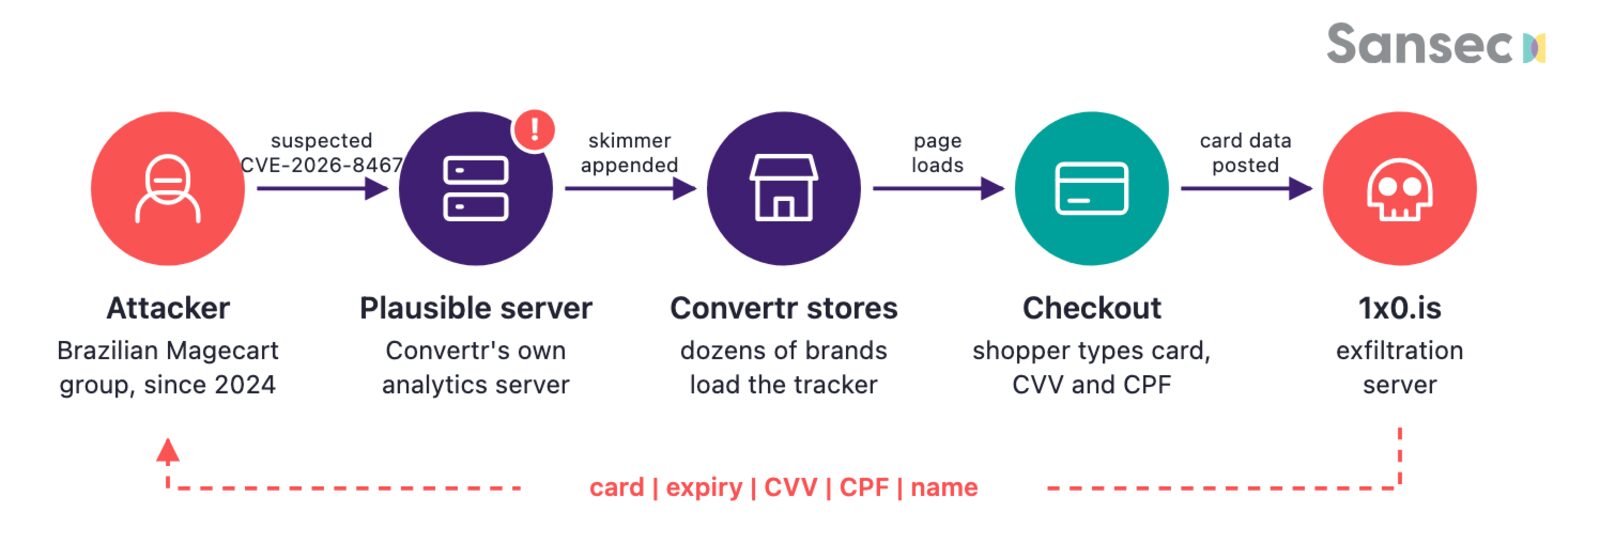
Os criminosos não precisaram invadir loja por loja. A Convertr hospedava em servidor próprio uma versão desatualizada do Plausible, ferramenta de medição de audiência, e essa versão tinha a falha CVE-2026-8467, que permite executar código no servidor sem autenticação. Os invasores alteraram o script de análise que todas as páginas de checkout carregavam. Resultado: cada loja cliente passou a entregar o skimmer aos próprios compradores.
O código só agia na finalização da compra. Ele lia os campos do formulário e disparava os dados no momento em que a transação era concluída. A Sansec registrou que o grupo ajustou o programa durante o ataque: a primeira versão procurava campos genéricos de pagamento, e a seguinte foi reescrita para ler exatamente os campos do formulário da Convertr.
Há um detalhe que estende o risco. Navegadores guardam scripts em cache por até 24 horas, então quem visitou um checkout infectado pode continuar carregando a versão maliciosa por até um dia depois da limpeza no servidor.
O que a Convertr diz
A empresa afirma ter removido o código, atualizado o Plausible para uma versão corrigida e avisado lojistas, processadoras de pagamento e autoridades. A resposta, porém, demorou: na terça-feira (27), o perfil International Cyber Digest relatou que a Convertr não havia respondido aos pesquisadores e ainda servia o script adulterado naquele dia. A lista de lojas afetadas não foi divulgada.
O caso é um exemplo de ataque de cadeia de fornecimento, e o ponto fraco nem era o sistema de pagamento. Era uma ferramenta de estatística de visitas, sem relação com dinheiro, rodando no mesmo lugar que o checkout. Para o consumidor, não havia como perceber: a página era a da loja, o endereço era o de sempre.
O que fazer
Se você pagou com cartão de crédito em uma loja de moda online nesses dias e o checkout passava pela Convertr, ligue para o banco emissor, peça o bloqueio e a troca do cartão. Não espere aparecer compra estranha na fatura. Como o CPF também vazou, vale consultar o Registrato do Banco Central e ativar alertas nos birôs de crédito para flagrar contas ou empréstimos abertos em seu nome. Lojistas que usam a plataforma devem exigir da Convertr confirmação de que os scripts estão limpos e avisar suas processadoras de pagamento.