
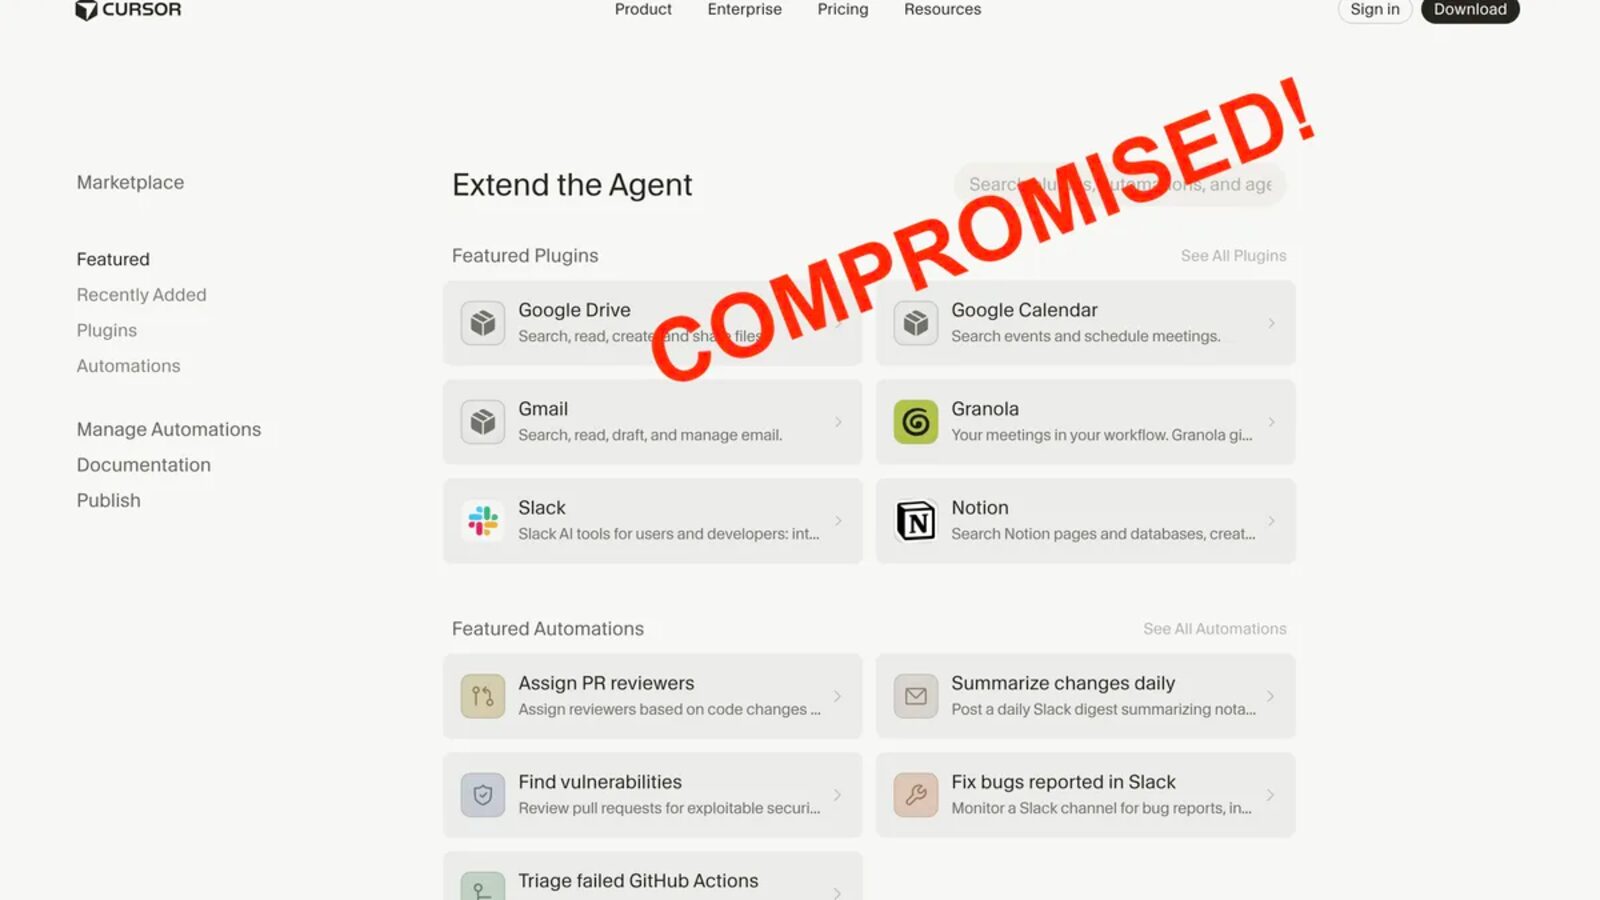
Duas versões adulteradas da extensão do Claude Code, a 2.1.312 e a 2.1.313, circularam na loja de extensões do Cursor na quinta-feira (29) e chegaram a cerca de 5.000 desenvolvedores. Quem aceitou a atualização entre a madrugada e o começo da tarde recebeu, junto com o assistente de programação da Anthropic, um carregador malicioso que roda antes do código verdadeiro. Máquinas com macOS e Windows foram atingidas.
O problema ficou restrito ao marketplace do Cursor, editor de código derivado do VS Code. Félix Rieseberg, da equipe técnica da Anthropic, escreveu no X que a empresa colabora com o Cursor na investigação e que nem os sistemas da Anthropic nem os notebooks de funcionários foram invadidos. Segundo ele, alguém com acesso à loja do Cursor publicou uma cópia modificada da extensão, que a Anthropic não criou nem distribuiu.
O que o código fazia
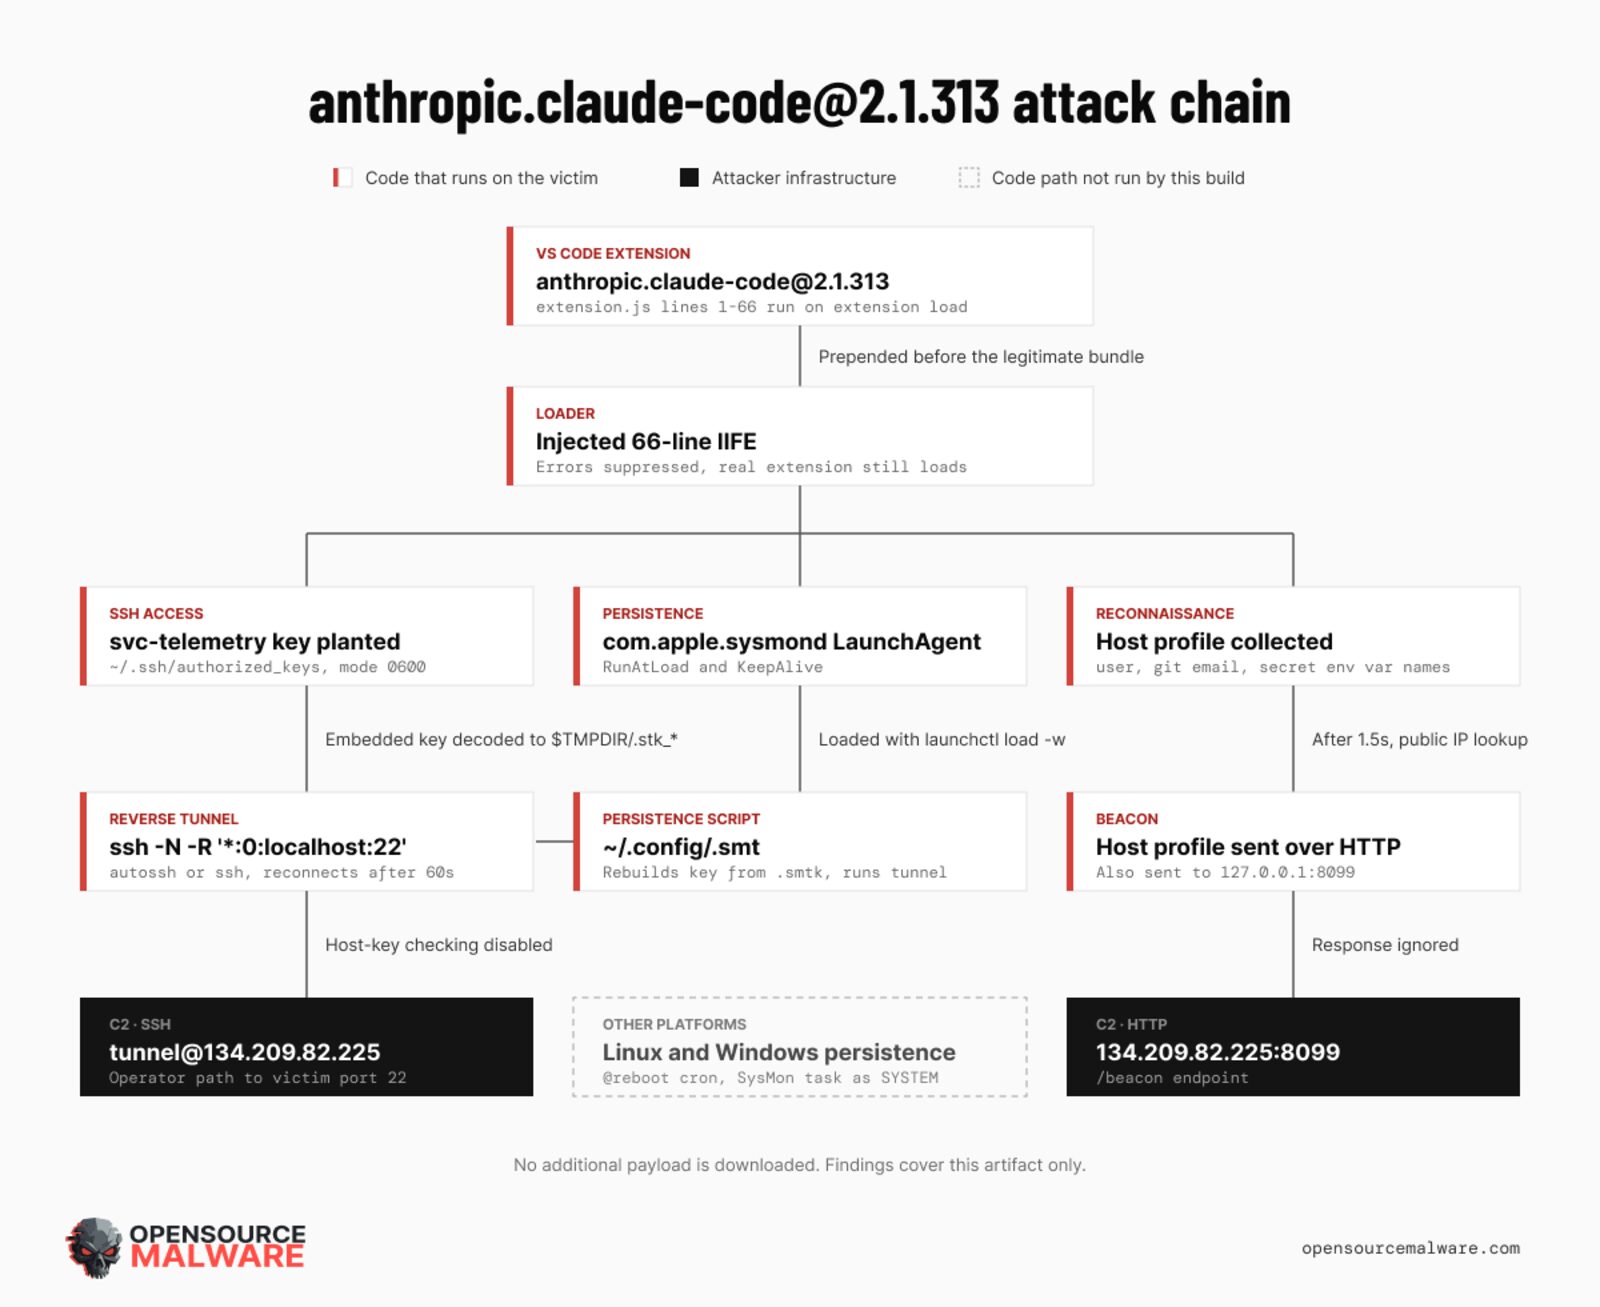
O pacote usava o nome e a identidade da extensão legítima. Ao abrir o editor, o script escondido levantava informações do sistema operacional, o nome do usuário e o e-mail cadastrado no Git, a ferramenta de controle de versão presente em quase todo projeto de software. Depois, plantava uma chave de acesso indevida na máquina e tentava abrir um canal oculto até um servidor controlado pelos atacantes.
O plano esbarrou em erros do próprio autor. Para ligar o acesso remoto, o script dependia de privilégios de administrador, e na maior parte dos computadores ele não conseguiu obtê-los. Sem essa permissão, a conexão não se completava e os invasores ficaram sem login, de acordo com a análise feita pelo Cursor.
Resposta do Cursor e da Anthropic
O Cursor tirou a versão contaminada do ar, travou novas distribuições e suspendeu por precaução todo o marketplace de extensões. A empresa diz ter revisado quem tinha acesso à loja, verificado que nenhuma outra extensão foi alterada, trocado as próprias credenciais e cortado o tráfego para o servidor usado no ataque. A Anthropic publicou no GitHub a versão 2.1.314, limpa, e pede que todos atualizem.
Ataques de cadeia de suprimentos como este miram o ponto em que o programador confia sem conferir: a atualização automática de uma ferramenta conhecida. Cursor e Claude Code ganharam espaço entre equipes de desenvolvimento no Brasil, e um e-mail de Git exposto ou uma chave plantada num notebook de trabalho pode virar porta de entrada para os repositórios de uma empresa inteira.
Desinstalar não resolve
Pesquisadores da OpenSourceMalware afirmam que remover a extensão não elimina a ameaça, porque o pacote deixou rotinas de persistência que continuam executando sozinhas. A orientação deles é checar se o sistema sofreu alterações, rodar os scripts de limpeza que o Cursor distribuiu e trocar senhas, tokens e chaves a partir de outro aparelho confiável. Quem instalou as versões 2.1.312 ou 2.1.313 na quinta-feira deve fazer isso antes de voltar a usar a máquina e só então migrar para a 2.1.314.