Um anúncio carregando no canto da tela já basta para comprometer um celular. Pesquisadores do Citizen Lab, grupo ligado à Universidade de Toronto, descreveram um método batizado de AdFection, em que programas espiões chegam ao aparelho pela própria publicidade exibida em sites e aplicativos. A vítima não toca em nada. A infecção acontece quando a peça publicitária aparece.
Segundo o relatório, a empresa de publicidade Discover-Tech ligou sua infraestrutura a servidores da Candiru, fabricante israelense de spyware que o governo dos Estados Unidos colocou em sua lista de entidades sancionadas em 2021. A partir dessa conexão, celulares eram identificados, acompanhados e escolhidos como alvo. A análise técnica encontrou pelo menos 45 aparelhos de pessoas ligadas à rede Al Jazeera atingidos entre 2024 e 2025.
Como o leilão de anúncios vira porta de entrada
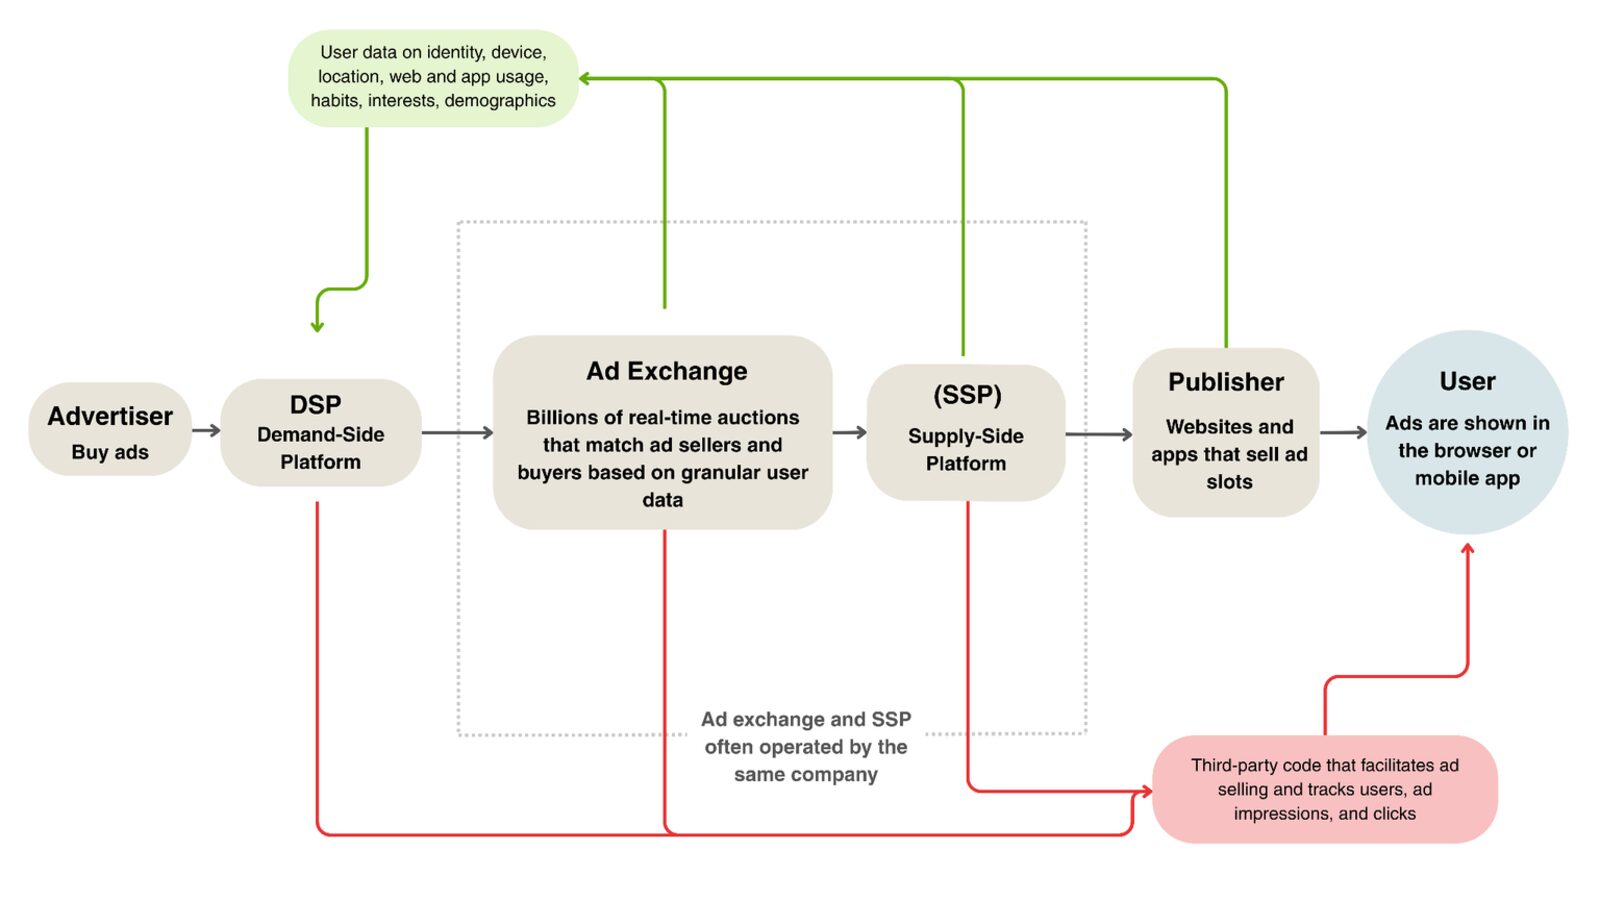
O truque explora a mídia programática, o sistema em que anunciantes disputam cada espaço publicitário em frações de segundo com base em dados do usuário, como modelo do aparelho, localização e identificadores de publicidade. Essas informações, pensadas para segmentar campanhas, serviram para localizar pessoas específicas e tirar o anonimato delas. Entre março e junho, as ferramentas da Discover-Tech rastrearam dispositivos em milhares de apps e páginas, inclusive em redes associadas à Otan e à ONU.
Ron Deibert, diretor do Citizen Lab, disse que o estudo é a primeira prova técnica de spyware mercenário distribuído por publicidade. Até aqui, ataques de clique zero costumavam explorar falhas em aplicativos de mensagem, como nos casos do Pegasus. Usar anúncio muda a escala: a mesma engrenagem que entrega propaganda de tênis pode entregar um programa espião para um alvo escolhido a dedo.
Google, IAB Europe e Beeswax cortam a empresa
Depois de checagens internas, o Google confirmou ao Citizen Lab que tirou a Discover-Tech de suas plataformas de leilão, o que impede a empresa de dar lances e exibir peças em toda a rede da companhia. O Google também passou a marcar no Navegação Segura os domínios controlados pelo grupo, para avisar quem tentar acessá-los. A IAB Europe e a plataforma Beeswax suspenderam a empresa de suas redes comerciais.
Bill Marczak, pesquisador do Citizen Lab, e os coautores pedem atenção de reguladores: para eles, enquanto o setor de anúncios não fechar essa brecha na verificação de anunciantes, a infraestrutura seguirá sendo usada para espionagem.
O que muda para quem usa celular no Brasil
O relatório não aponta vítimas brasileiras, e os alvos documentados são jornalistas e pessoas de interesse político, perfil típico de spyware comercial, que custa caro por alvo. Mas os apps e sites mais usados no país rodam sobre os mesmos sistemas de leilão citados no estudo. Na minha avaliação, vale ativar um bloqueador de anúncios no navegador, desligar o identificador de publicidade nas configurações do Android ou do iPhone e manter o sistema atualizado, já que a etapa final de qualquer ataque desse tipo depende de uma falha no aparelho. Quem trabalha com informação sensível deve considerar o Modo de Bloqueio do iOS ou a Proteção Avançada do Android.
Procuradas pelos pesquisadores, a Discover-Tech e a Candiru não comentaram as conclusões do relatório.