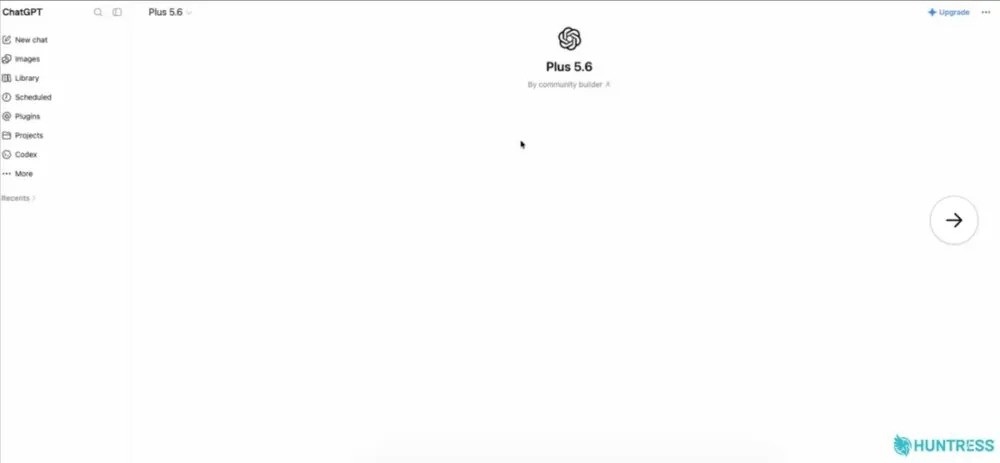
Pesquisadores da Huntress descobriram uma campanha de malware que usa o próprio site do ChatGPT como isca. O ponto de partida era um GPT personalizado chamado “Plus 5.6”, criado na própria plataforma da OpenAI. Como ele ficava hospedado em chatgpt.com, o endereço na barra do navegador era o verdadeiro, e o nome imitava uma versão oficial do modelo.
Do chat ao comando no Windows
Algumas vítimas chegavam até ele por anúncios patrocinados no Google, ao pesquisar “ChatGPT”. Qualquer coisa que a pessoa digitasse recebia a mesma resposta: o serviço estaria instável, e havia um “domínio de backup” para continuar usando. O link levava a uma página no Google Sites desenhada para parecer a tela de verificação da Cloudflare.
Ali estava o golpe de verdade. A página pedia que o usuário copiasse um comando e o executasse no Windows, como se fosse uma “validação de rotina”. É a técnica conhecida como ClickFix: em vez de explorar uma falha, o criminoso convence a vítima a rodar o código ela mesma, o que passa por muitas proteções do sistema.
O que o trojan faz
O comando instalava um RAT (trojan de acesso remoto). Com ele, os invasores veem a tela em tempo real, mexem nos arquivos, ligam a webcam e o microfone e podem baixar outros programas maliciosos. A Huntress contou 40 incidentes ligados à campanha, e ao menos dois começaram no GPT falso.
A OpenAI não comentou o caso, mas tirou o GPT do ar. Dois dias depois, os pesquisadores acharam outra versão ligada à mesma operação, o que indica que a remoção sozinha não encerra o problema.
A regra de bolso é simples: nenhum captcha, Cloudflare ou “verificação de segurança” legítimo pede para colar um comando no Executar (Win+R), no PowerShell ou no terminal. Pediu, é golpe. Uma chave física para as contas principais e um antivírus atualizado reduzem o estrago se algo passar:
 Oferta · Amazon Kaspersky Premium, 3 dispositivos, 1 ano Ver oferta →
 Oferta · Amazon Chave de segurança YubiKey 5C NFC Ver oferta →