
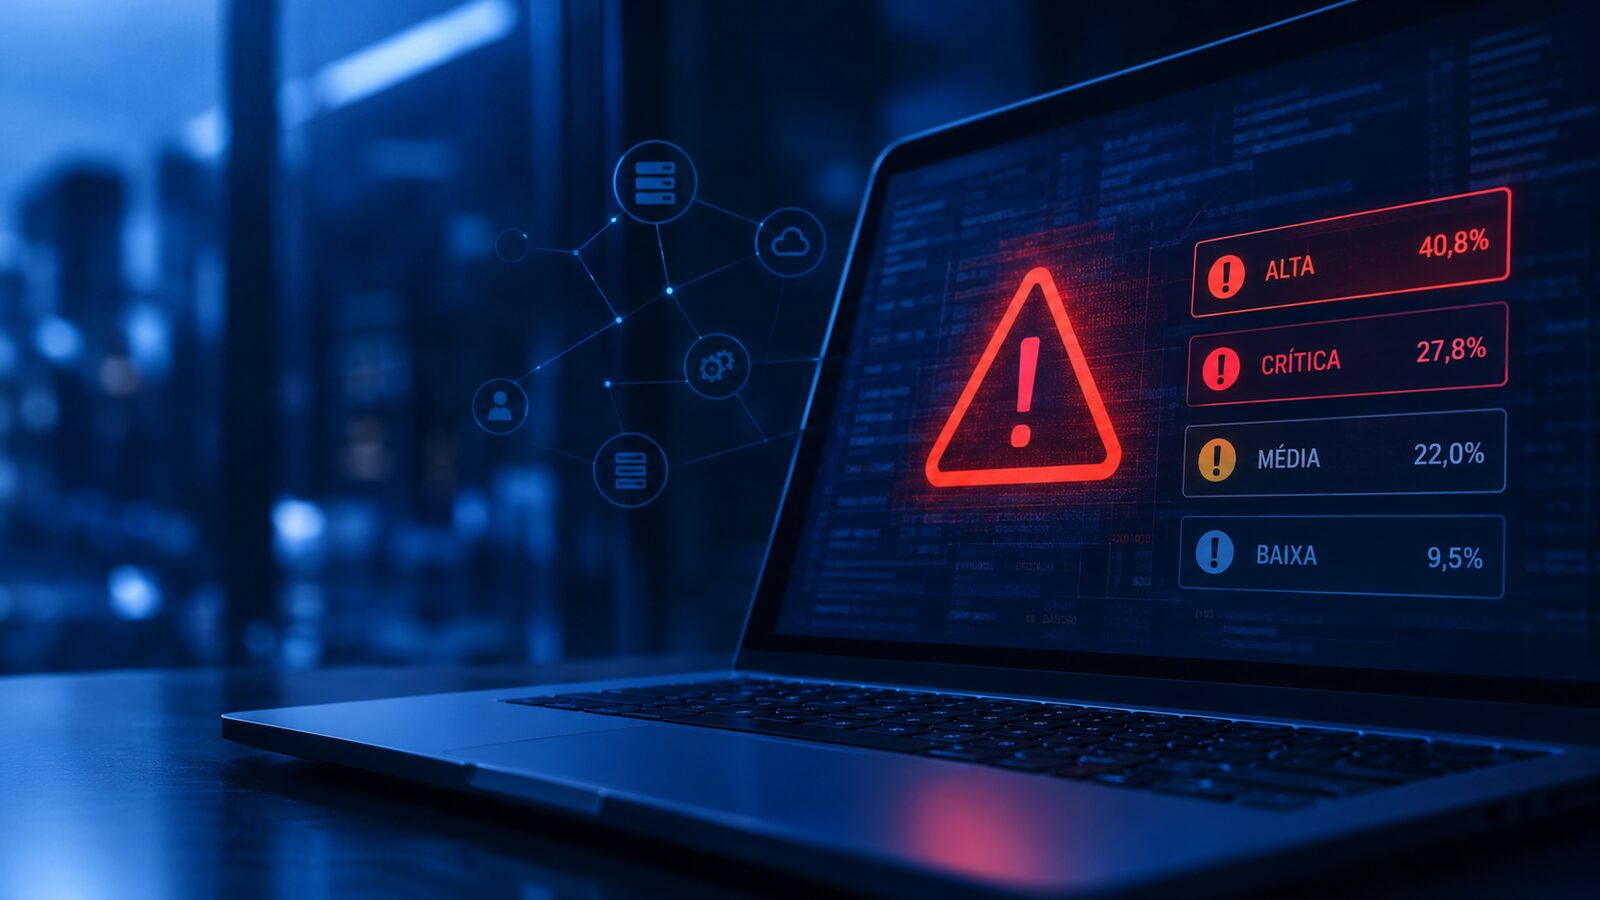
A BugHunt, plataforma brasileira de recompensa por bugs, divulgou um levantamento em que 68,5% das vulnerabilidades confirmadas em sistemas de empresas do país, entre setembro de 2025 e setembro de 2026, receberam classificação crítica ou alta. No ciclo anterior de 12 meses, essa soma era de 58,2%. São pouco mais de dez pontos percentuais de piora em um ano.
O que puxou a alta
O salto veio quase todo de uma categoria. As falhas de gravidade alta representavam 26,3% dos achados no período anterior e agora chegam a 40,8%, o que as coloca como o tipo mais comum encontrado pelos pesquisadores. As críticas, curiosamente, recuaram de 31,8% para 27,8%. As de gravidade média encolheram mais, de 36,1% para 22%, e as baixas ficaram em 9,5%.
Na prática, uma falha alta costuma ser aquela em que um cliente consegue ver dados de outra pessoa, ou em que uma conta comum alcança funções reservadas a administradores. É o tipo de erro que expõe cadastro de clientes de loja online, banco ou operadora sem exigir ataque sofisticado. Basta mexer no lugar certo.
Há um detalhe que pesa na leitura dos números: a amostra inclui só empresas que já mantêm programas de segurança estruturados e testam seus sistemas de forma contínua. O retrato, portanto, é de quem já investe no assunto. Companhias sem esse tipo de programa ficaram de fora, e o estudo não diz como elas se sairiam.
Integrações e falhas repetidas
Caio Teles, cofundador da BugHunt, atribui o crescimento ao acúmulo de integrações. Os sistemas corporativos passaram a depender de várias camadas conectadas entre si, e cada ligação nova é mais um ponto onde uma regra de permissão pode ser configurada errado.
Outro número chama atenção: 15,1% dos relatórios encerrados no período eram duplicados, ou seja, descreviam uma brecha que outro pesquisador já havia reportado. Quando duas pessoas chegam ao mesmo buraco por caminhos independentes, a hipótese de um criminoso também encontrá-lo deixa de ser teórica.
Prioridade por gravidade
A recomendação da empresa é reorganizar a fila de correção. Em vez de atender chamados por ordem de chegada, as equipes deveriam tratar primeiro as falhas confirmadas como mais graves, com prazos definidos para cada nível. Para a BugHunt, o tempo entre a descoberta e o conserto é o que mede a proteção real de uma organização. O argumento é bom: uma falha alta parada semanas na fila vale mais para um atacante do que dez falhas baixas.
Para quem usa serviços digitais no Brasil, o efeito é direto, porque esse tipo de brecha atinge justamente dados de conta, histórico de compras e informações pessoais. O relatório cobre os 12 meses encerrados em setembro de 2026 e foi divulgado em novembro.