A BeyondTrust, empresa de segurança especializada em controle de acessos, confirmou na quinta-feira (15) que um grupo ligado à China explorou uma falha até então desconhecida no seu software de suporte remoto para entrar em servidores de clientes. Era uma vulnerabilidade do tipo dia zero: os atacantes já a usavam quando ainda não existia correção. A fabricante liberou uma atualização de emergência e pede instalação imediata.
O defeito estava em um componente interno que não conferia direito de onde vinham as mensagens que recebia. Segundo a equipe de segurança da empresa, em certas condições isso permitia executar operações com arquivos no próprio equipamento. A BeyondTrust diz ter contido o ataque em menos de 30 minutos depois de notar atividade suspeita no ambiente de um cliente.
Quem está por trás
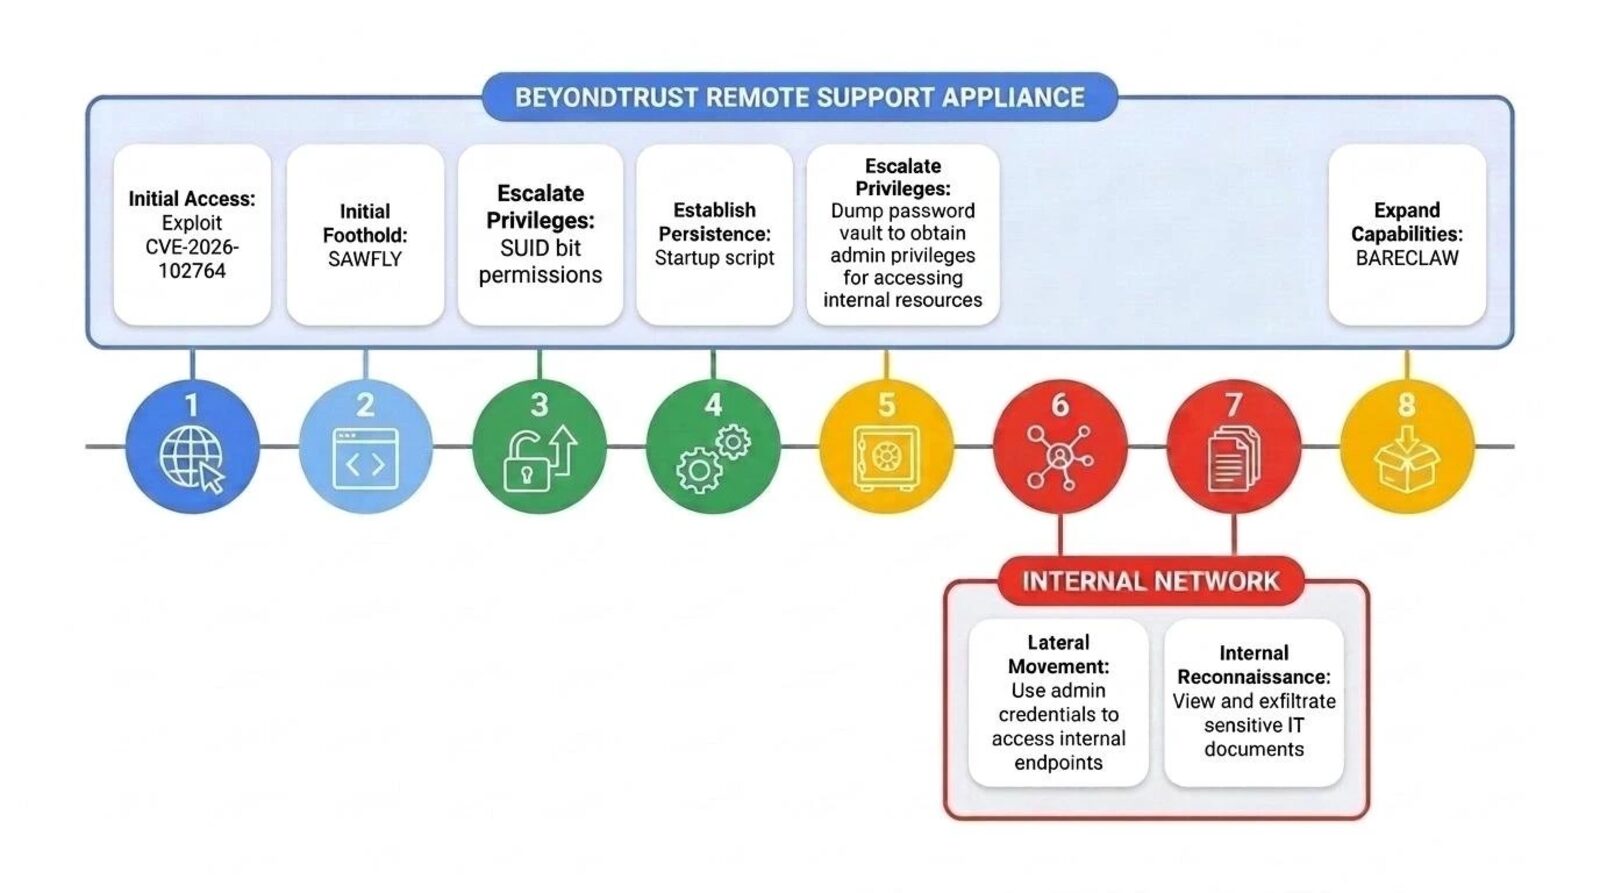
A autoria foi atribuída ao Armory Castle, grupo que outras consultorias rastreiam como UNC5221 ou Warp Panda. A investigação ficou com a Mandiant e o Google Threat Intelligence Group. Pelo relatório, os invasores usaram o acesso inicial para ganhar permissões de administrador no servidor. Com a máquina sob controle, tentaram extrair senhas guardadas, mexeram nas rotas internas da rede e montaram mecanismos para continuar dentro do sistema mesmo depois de uma reinicialização.
O grupo também cuidou de apagar rastros. Usou ferramentas próprias para abrir um canal de tráfego discreto e eliminou registros de auditoria do servidor. O relatório, assinado por sete pesquisadores, entre eles Jayson Frost e John Wolfram, afirma que os atacantes mostraram conhecimento profundo da estrutura interna do equipamento da BeyondTrust e chegaram a abusar de utilitários proprietários do fabricante. Ou seja, alguém estudou esse produto com calma antes do ataque.
O nome UNC5221 já apareceu antes em relatórios da Mandiant, ligado à exploração de falhas dia zero em equipamentos de VPN da Ivanti em 2024. A própria BeyondTrust também tem histórico recente: no fim de 2024, seu serviço de suporte remoto em nuvem foi usado como porta de entrada em um ataque que atingiu o Departamento do Tesouro dos Estados Unidos.
Por que importa
Software de suporte remoto é o tipo de alvo que mais rende para um invasor. É a ferramenta que a equipe de TI usa para acessar computadores de funcionários e servidores à distância, então quem domina esse ponto ganha um atalho para o resto da rede. Empresas brasileiras que usam a solução da BeyondTrust, inclusive por meio de prestadores de serviço de TI, estão no mesmo grupo de risco que qualquer cliente no exterior.
A diferença está no tipo de instalação. Clientes do serviço em nuvem já receberam a correção de forma automática. Quem roda o sistema em servidor próprio precisa aplicar a atualização manualmente. A orientação da BeyondTrust e dos pesquisadores é tratar como possivelmente comprometido todo servidor exposto à internet que estava com a versão vulnerável, até que a verificação de segurança seja concluída. Na prática, isso significa revisar contas, senhas e configurações de rede, e não apenas instalar o patch.