
O Banco do Brasil começou a avisar por e-mail, na terça-feira (17), os clientes cujos dados pessoais foram acessados por alguém de fora. Segundo o banco, a pessoa entrou com uma credencial legítima, e não por uma falha explorada nos sistemas internos. Saíram nome, CPF, e-mail, número da agência e, em parte dos casos, número da conta. Senha, token e histórico de transações ficaram de fora, de acordo com a instituição.
Como o caso veio à tona
A história começou uma semana antes. No dia 10 de novembro, um usuário identificado como “bozzmk” colocou à venda, num fórum fechado de comércio ilegal, um pacote que diz ter tirado direto do BB. Ele fala em 22,7 milhões de registros, o que equivaleria a mais ou menos metade das contas do banco, e afirma que só parou de extrair porque perdeu o acesso aos servidores. O anúncio não tem preço. O BB diz ter identificado o acesso em 12 de novembro.
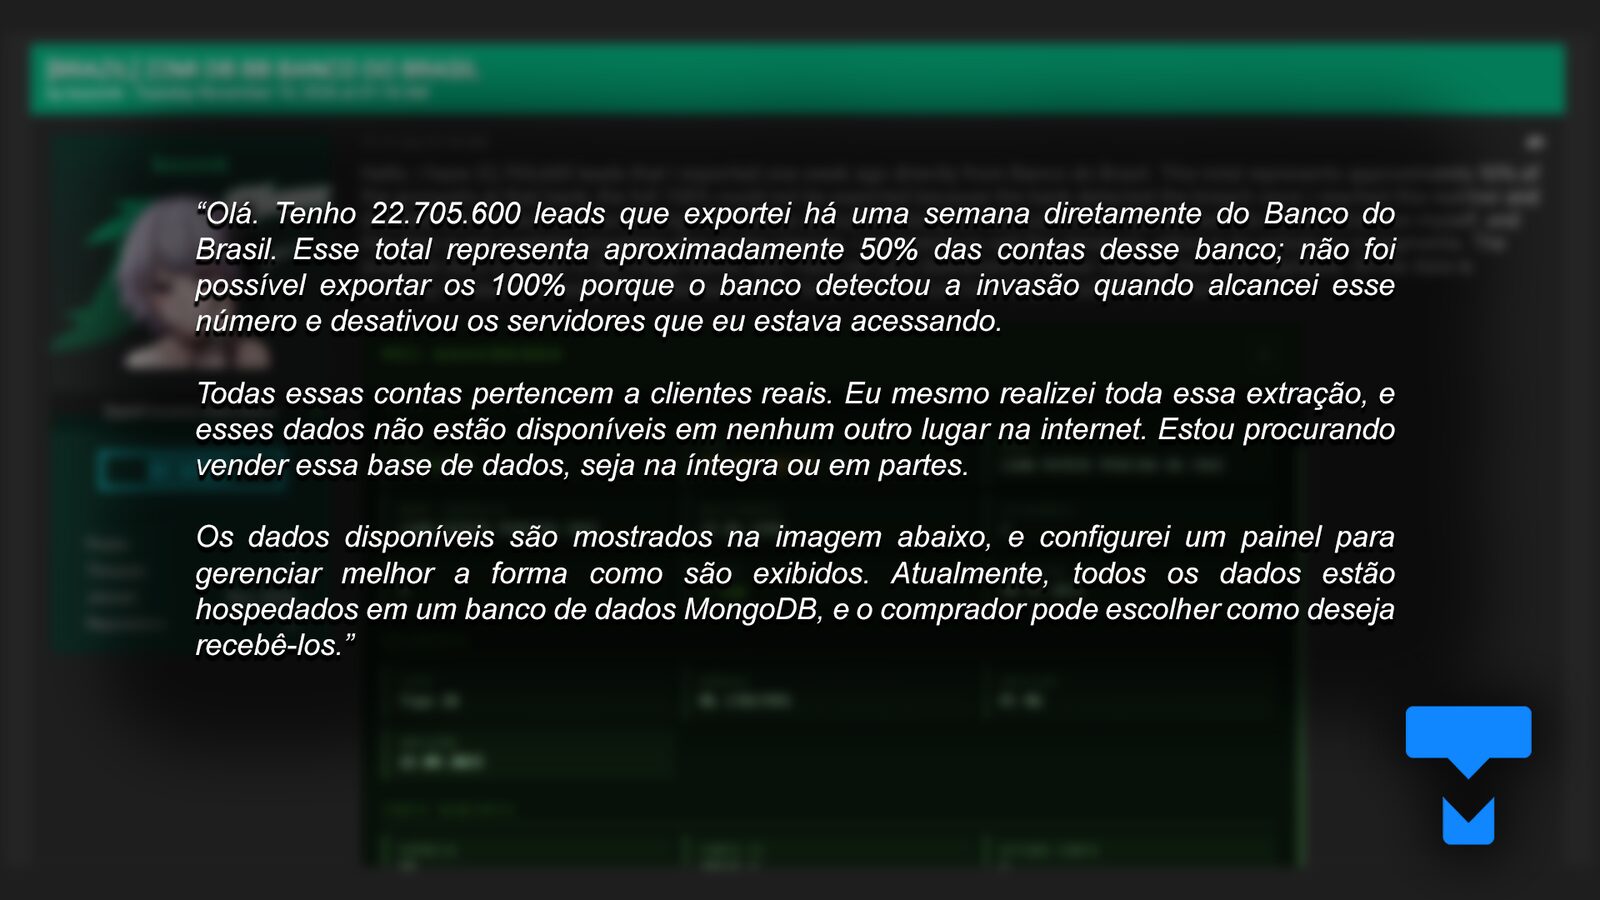
As capturas de tela divulgadas pelo vendedor mostram um painel de consulta com nome, CPF, data de nascimento, agência, conta corrente, e-mail, faixa de renda e situação cadastral. Uma ficha individual traz ainda órgão emissor e data de emissão do documento, além de números de contrato. O cabeçalho do painel soma 19,65 milhões de pessoas com e-mail e 97,3 mil com algum contrato. Nada disso foi confirmado: o banco não informou quantos clientes foram atingidos, e ninguém de fora conseguiu validar os números do criminoso até agora.
Depois de enviar o aviso aos clientes, o BB detalhou que os dados saíram de um sistema exposto na internet, acessado com um login que já existia. O banco não disse qual era esse sistema nem por que ele guardava dados cadastrais de correntistas. A credencial foi revogada, o monitoramento foi reforçado e, segundo a instituição, as providências exigidas pela LGPD estão em andamento.
Por que isso pesa mesmo sem senha vazada
Quem tem nome, CPF, agência e conta de alguém não precisa da senha para aplicar golpe. Precisa convencer. Com esses dados na mão, um falso atendente recita informações que só o banco deveria saber e ganha a confiança da vítima em segundos. Os roteiros mais comuns são a cobrança de dívida inexistente, o boleto de “regularização” e a ligação avisando que a conta foi comprometida e que o dinheiro precisa ir para uma conta segura. Também há risco de a vítima ser induzida a contratar um empréstimo em nome próprio e repassar o valor.
O BB repete que não pede senha, código de verificação, instalação de aplicativo nem transferência para conta de proteção. Se alguém ligar dizendo ser do banco, a saída é desligar e conferir pelo canal oficial. Se você é correntista, trate como suspeito justamente o contato que acerta seus dados: depois deste vazamento, acertar o CPF e a agência deixou de provar qualquer coisa.
Os canais indicados pelo banco são o “Fale Com” no app BB, o WhatsApp 4001-0001 e as centrais 4004 0001 e 0800 729 0001. Mensagens e páginas falsas que usem o nome do Banco do Brasil podem ser denunciadas pelo e-mail de abuso da instituição.