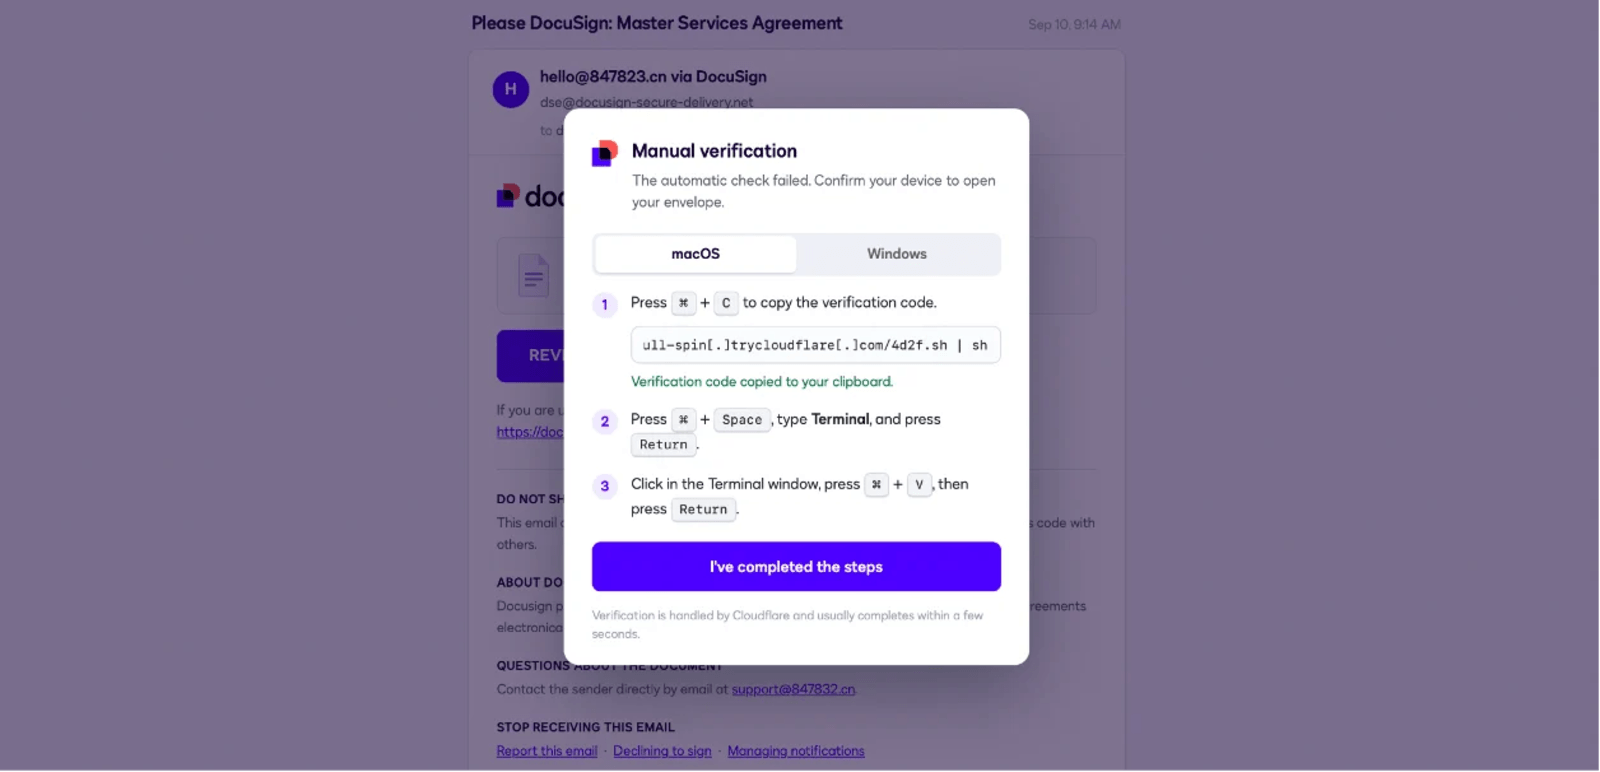
Pesquisadores da Varonis, empresa de segurança de dados, publicaram nesta quarta-feira (23) a análise de um malware para Windows batizado de AvisLoader. Ele foi achado num servidor exposto, junto com o painel de controle e ferramentas de apoio dos criminosos, e chama atenção por dois motivos: a isca, que usa a marca do DocuSign, e a forma de receber ordens, desenhada para sobreviver a tentativas de derrubada.
A infecção começa com uma página falsa de assinatura digital. Em vez de um botão de “assinar”, ela exibe uma suposta verificação que pede para a vítima copiar uma linha e colá-la no terminal do Windows. É uma variação do golpe conhecido como ClickFix, que se espalhou nos últimos anos justamente porque o próprio usuário executa o código e o antivírus tende a enxergar a ação como legítima. A Varonis lembra o óbvio que muita gente esquece: plataformas de assinatura nunca pedem comandos manuais.
Sem servidor para derrubar
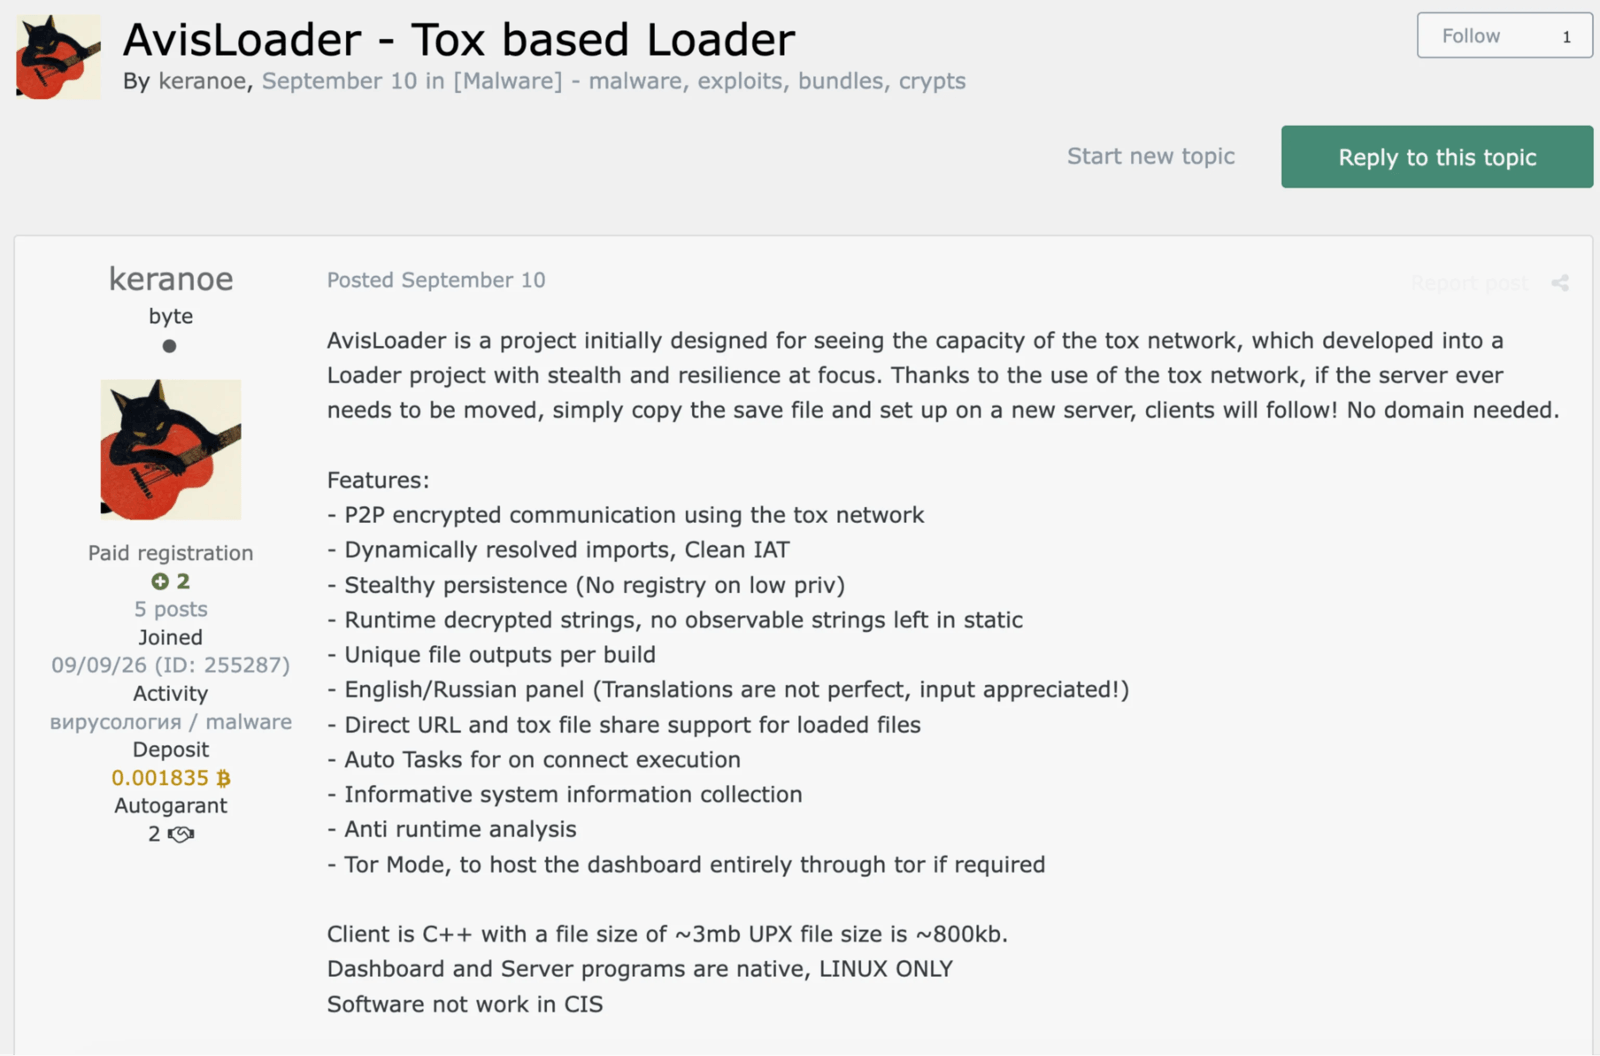
O que diferencia o AvisLoader é o canal de comando. Malwares comuns conversam com um domínio ou IP fixo, e é assim que pesquisadores e provedores costumam neutralizá-los. Este usa o Tox, protocolo de mensagens diretas e criptografadas ponto a ponto. Na prática, os operadores podem mudar a base do ataque para qualquer máquina e continuar controlando os computadores infectados, que respondem à mesma chave registrada na rede. Daniel Kelley, autor do relatório, resume que não há endereço fixo a bloquear e que a identidade do grupo sobrevive à troca de servidor.
Para ficar no sistema, o programa altera os atalhos da área de trabalho e da barra de tarefas. Quando a vítima abre um aplicativo do dia a dia, o malware roda antes e só então chama o programa verdadeiro, sem levantar suspeita. O pacote encontrado trazia ainda módulos para elevar privilégios e esconder processos, embora os analistas não tenham visto indício de que esses extras tenham funcionado em ataques reais.
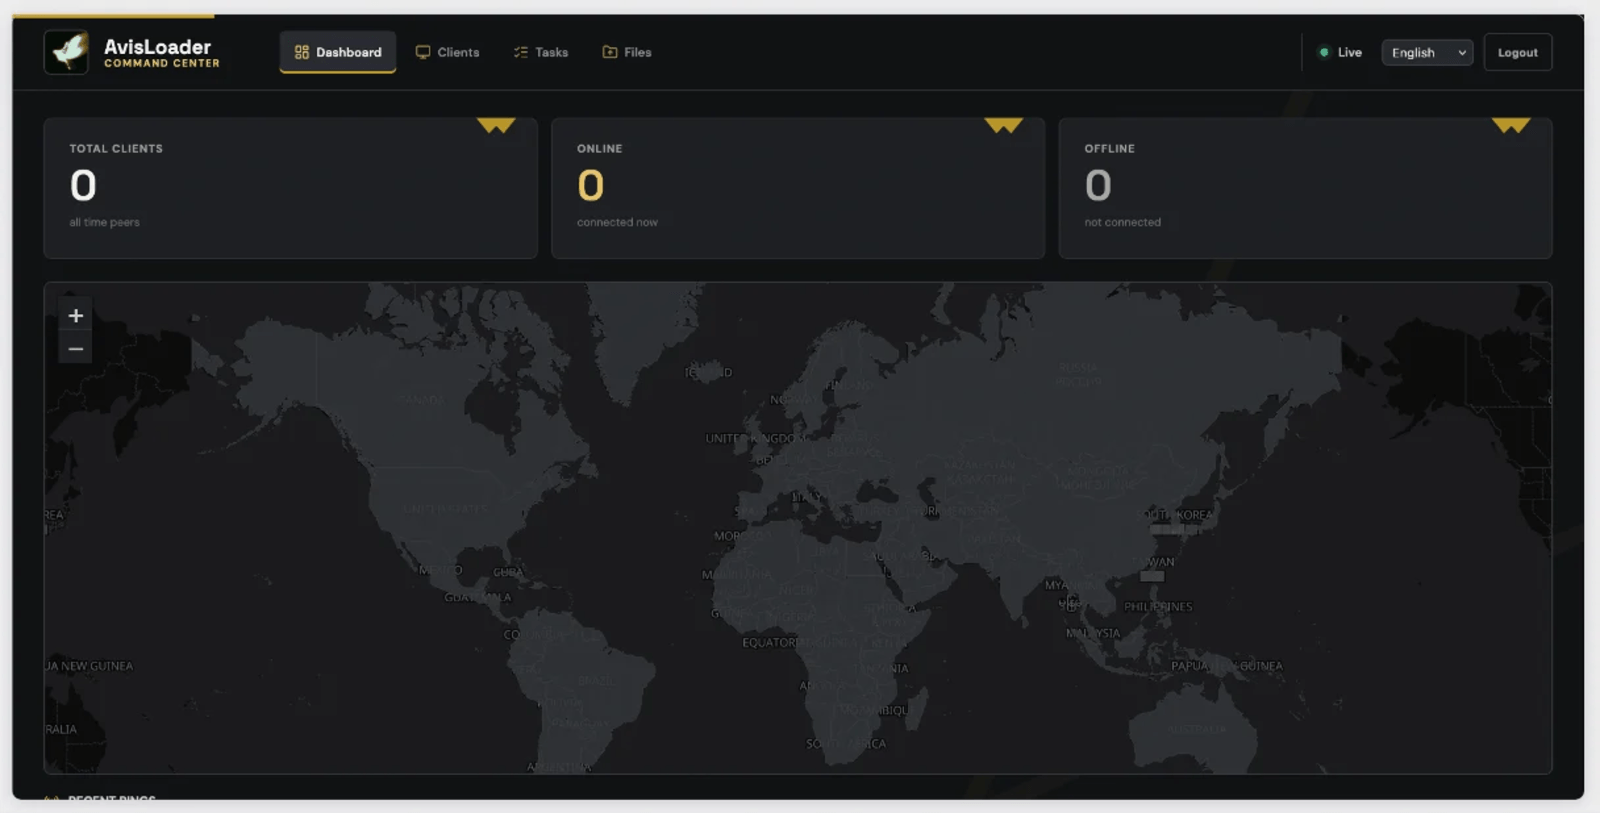
No painel, os criminosos veem a lista de PCs dominados com localização, hardware e antivírus instalado, e dali mandam novas cargas maliciosas. O loader também aparecia anunciado à venda num fórum de crimes cibernéticos, o que indica que pode ser usado por grupos diferentes. Para empresas brasileiras que recebem contratos por DocuSign, a recomendação é treinar as equipes para desconfiar de qualquer “verificação” que envolva terminal e monitorar tráfego para a rede Tox, que raramente tem uso legítimo em ambiente corporativo.