Uma campanha ativa de malware contra usuários de Mac acende o alerta sobre uma técnica cada vez mais comum: usar as próprias ferramentas do sistema operacional para passar despercebido. O alvo é o Amos Stealer, um infostealer — programa criado para roubar informações — que coleta senhas, cookies e arquivos sensíveis sem precisar instalar nada que pareça obviamente suspeito.
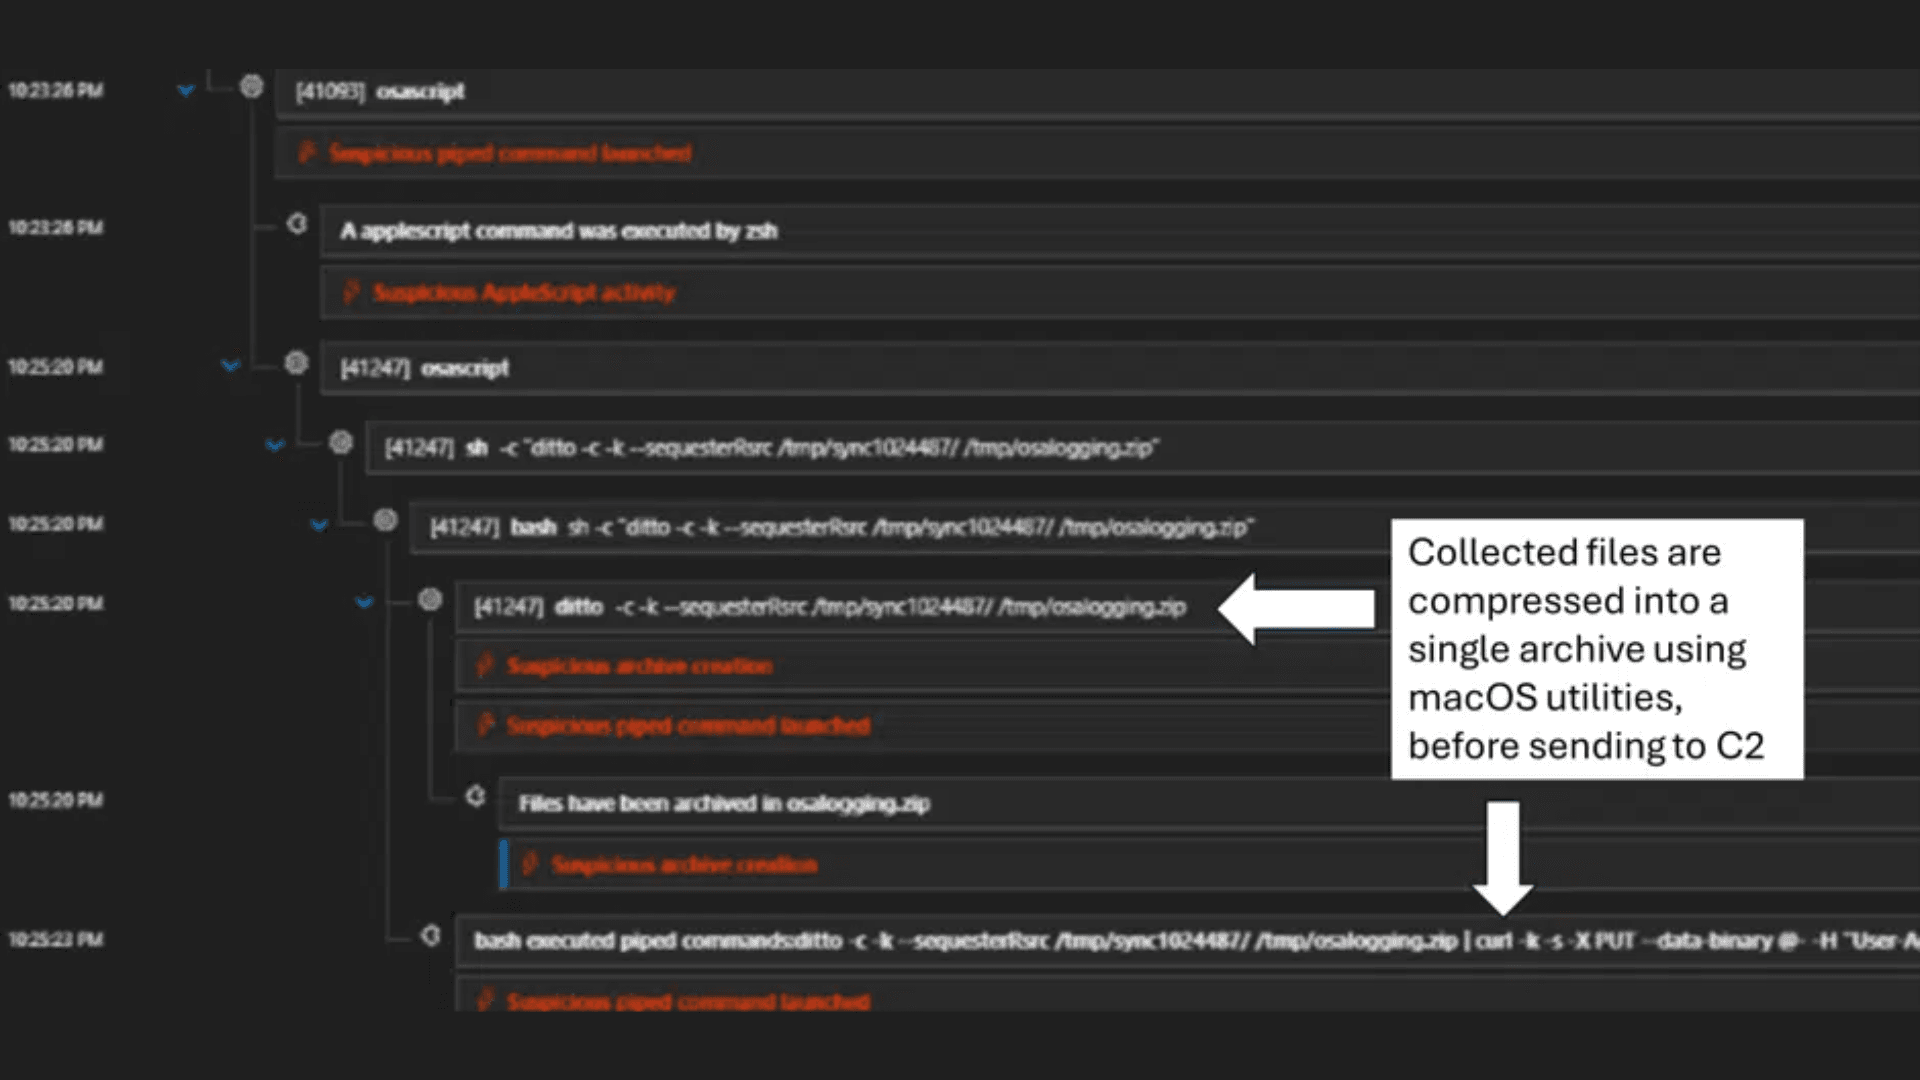
A descoberta da campanha é da empresa de segurança CyberProof. Segundo a análise, o diferencial do Amos Stealer está em abusar de utilitários nativos do macOS em vez de carregar seus próprios executáveis maliciosos — uma abordagem conhecida como “living off the land”. Ele usa o comando curl para baixar scripts, o AppleScript e o osascript para automatizar a coleta de dados e executar comandos, e o utilitário ditto para compactar os arquivos roubados. O ataque começa de forma silenciosa, com sinalizadores que suprimem mensagens de erro e escondem o progresso dos downloads.
A lista de alvos é preocupante. O malware vai atrás de credenciais salvas em navegadores como Chrome e Edge (senhas, cookies e dados de preenchimento automático), do banco de dados do Keychain do macOS — que guarda senhas e tokens de autenticação, inclusive corporativos — e de arquivos típicos de desenvolvedores, como .ssh, .kube, .zshrc e .gitconfig, que podem conter chaves de acesso a servidores e nuvem. Os dados são compactados em um arquivo chamado “osalogging.zip”, divididos em pedaços de 10 MB e enviados por HTTP para servidores controlados pelos atacantes, com tentativas automáticas de reenvio.
O caso reforça uma verdade que muitos usuários de Mac ainda resistem a aceitar: a plataforma não é imune a malware. A boa notícia é que a proteção continua nas mãos do usuário. Vale manter o macOS e o antimalware XProtect sempre atualizados, reforçar as regras do Gatekeeper para impedir a execução de apps não verificados, evitar baixar programas “crackeados” ou de fontes duvidosas e desconfiar de instaladores que pedem senha de administrador sem uma razão clara. Para ambientes corporativos, limitar privilégios administrativos e monitorar comandos curl incomuns são camadas extras importantes.
Onde comprar: